
更新时间: 2026-07-10
简介阿里云对象存储服务(ObjectStorageService,简称OSS)是一种高可用、高可靠、低成本的云存储服务,可以用来存储和管理各种类型的数据。在阿里云OSS中,可以直接上传文件,无需经过复杂的配置和设置。上传文件到阿里云OSS要上传文件到阿里云OSS,首先需要创建一个存储空间(Bucket),然后通过API
网站编辑2024-04-05 07:18:29258
阿里云服务器是一种强大的云计算服务,为用户提供了弹性、安全、可靠的基础架构。在使用阿里云服务器时,用户可能会好奇是否可以直接通过IP地址来访问服务器。本文将解答这个问题,并探讨一些相关的注意事项。第一段:IP地址的访问方式阿里云服务器可以通过多种方式访问,包括通过域名和IP地址。在大多数情况下,我们更倾向于使用域名来访
网站编辑2024-05-04 14:29:24103
阿里云对象存储服务(ObjectStorageService,简称OSS)是一种高可用、高可靠、低成本的云存储服务,可以用于存储各种类型的数据,包括图片、视频、文档等。在阿里云OSS中,用户可以创建多个存储桶(Bucket),每个存储桶可以存储不同类型的数据。在阿里云OSS中,用户可以通过多种方式访问存储桶中的数据,包
网站编辑2024-04-04 19:51:31197
阿里云对象存储服务(ObjectStorageService,简称OSS)是一种高可用、高可靠、低成本的云存储服务,广泛应用于数据备份、静态网站托管、视频点播等领域。然而,对于用户来说,最关心的问题之一就是阿里云OSS文件的访问速度如何。1.阿里云OSS文件访问速度的影响因素阿里云OSS文件的访问速度受到多个因素的影响
网站编辑2024-03-14 09:50:53202
简介阿里云OSS(ObjectStorageService)是阿里云提供的一种对象存储服务,可以用于存储和管理各种类型的数据,包括图片、视频、文档等。在使用阿里云OSS时,我们需要了解如何获取上传文件的地址,以便进行后续的操作。获取上传文件的地址要获取阿里云OSS上传文件的地址,可以按照以下步骤进行操作:登录阿里云控制
网站编辑2024-03-30 21:25:01376

如果您正在使用阿里云提供的CA证书,并且想要访问AlibabaCloudCloudCatalogCloudDirectService(云签名),需要使用DCOM证书来访问AlibabaCloudCloudCatalogCloudDirectService(云签名)。以下是一种使用DCOM证书访问阿里云CloudCatalogCloudDirectService(云签名)的简单方法:打开阿里
网站编辑2023-06-17 11:11:31192
阿里云对象存储服务(OSS)是一种高可用、高可靠、安全稳定的云存储服务,可以存储各种类型的数据,包括图片、视频、文档等。在使用OSS时,我们可能会遇到需要授权访问私有文件的情况,本文将介绍如何在阿里云OSS中授权访问私有文件。1.创建OSSBucket首先,我们需要在阿里云OSS上创建一个Bucket,用于存储我们的私
网站编辑2024-04-01 09:09:402061
阿里云对象存储服务(ObjectStorageService,简称OSS)是一种高可用、高可靠、低成本的云存储服务,广泛应用于数据备份、文件存储、视频点播等领域。在使用阿里云OSS时,我们可以通过API获取文件的地址,以便进行预览、下载等操作。本文将介绍如何使用阿里云OSS返回的文件地址进行预览。1.获取文件地址首先,
网站编辑2024-03-30 17:14:01108
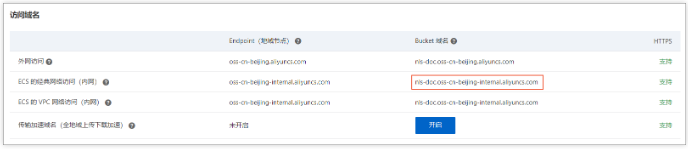
如何设置OSS内网地址?您在使用智能语音交互产品中的录音文件识别服务时,在提交录音文件识别任务的同时,您还需要提供一个音频文件下载地址。如果您使用了阿里云OSS服务作为音频文件下载服务,可以使用内网域名以避免产生流量费用。接下来我们就来看看设置OSS内网地址的操作方法吧。
网站编辑2022-11-23 09:58:41272
同地域下轻量应用服务器与对象存储OSS(Object Storage Service)默认内网互通,当轻量应用服务器通过OSS内网地址访问OSS资源时
网站编辑2022-04-19 15:04:01423
简介:钉钉是一款集企业办公、沟通协作、智能硬件等多种功能于一体的综合性应用。在钉钉中,签到地址是一项非常重要的功能,可以帮助用户记录工作地点和时间,方便进行考勤管理。那么,如何在钉钉中直接导航到签到地址呢?本文将详细介绍。一、在钉钉中如何查看签到地址首先,打开钉钉,点击底部导航栏中的“工作”选项。在工作页面,点击顶部的
网站编辑2023-12-01 10:16:27132
简介:钉钉签到是一项常用的功能,但有时候我们可能会遇到一些困难,比如签到地址如何直接导航。本文将介绍如何在钉钉上直接导航签到地址。在钉钉上直接导航签到地址的方法其实很简单,只需要按照以下步骤操作即可。第一步:打开钉钉应用并登录账号。第二步:进入“工作”页面,点击“考勤”选项。第三步:在考勤页面中,点击“签到”选项。第四
网站编辑2023-09-09 15:04:31406



