
更新时间: 2026-07-13

如何使用STS临时访问凭证访问OSS?您可以通过STS服务给其他用户颁发一个临时访问凭证。该用户可使用临时访问凭证在规定时间内访问您的OSS资源。临时访问凭证无需透露您的长期密钥,使您的OSS资源访问更加安全。
网站编辑2022-01-18 15:25:08429

简介阿里云OSS(ObjectStorageService)是一种安全、稳定、可扩展的云存储服务,广泛应用于各种场景下的数据存储和备份。在使用OSS时,我们通常会遇到各种访问模式,其中一种是低频访问。低频访问是指访问频率较低、数据量较小的场景,例如日志存储、数据备份等。本文将介绍如何使用阿里云OSS低频访问来优化数据存
网站编辑2024-05-02 12:14:15189
首先,我们需要在阿里云oss中选择合适的云存储服务。阿里云提供了多种云存储服务,包括Apsara、Duo、RDS和SSD等,不同的云存储服务适用于不同的应用场景和数据量。我们可以根据自己的需求选择适合自己的云存储服务,如RDS适用于数据备份和存储,Duo适用于大规模数据存储和访问,SSD适用于长时间数据存储和访问等。其
网站编辑2023-07-21 08:57:03690
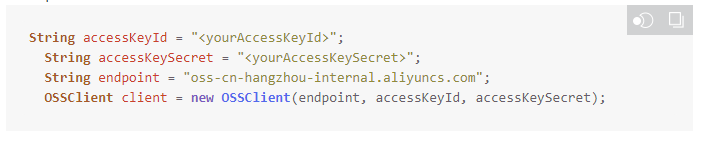
怎么通过内网访问OSS?内网指的是阿里云同地域产品之间的内部通信网络,例如您通过ECS云服务器访问同地域的OSS服务。内网产生的流入和流出流量均免费,但是请求次数仍会计费。
网站编辑2022-11-22 11:08:47294
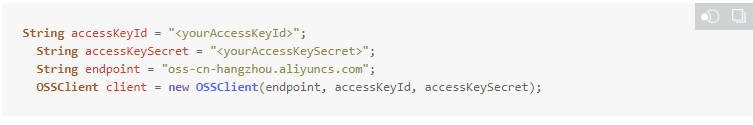
怎么通过外网访问OSS?外网指的是互联网。通过外网访问产生的流入流量(写)是免费的,流出流量(读)是收费的。
网站编辑2022-11-18 17:09:06925

用户直接访问OSS资源,访问速度会受到OSS的下行带宽以及Bucket地域的限制。如果通过CDN来访问OSS资源,带宽上限更高,并且可以将OSS的资源缓存至就近的CDN节点,通过CDN节点进行分发,访问速度更快,且费用更低。
网站编辑2022-03-09 10:30:14310
简介SQL数据库是现代应用程序中最常用的数据库之一。然而,有时候我们可能会遇到一些问题,例如SQL数据库显示可疑的情况。本文将介绍SQL数据库显示可疑的原因以及如何解决这些问题。什么是SQL数据库显示可疑?当SQL数据库显示可疑时,通常意味着数据库中的某些数据存在问题。这可能是由于数据损坏、错误的数据类型、无效的查询语
网站编辑2024-02-24 14:36:25156

在使用阿里云OSS(对象存储服务)时,我们需要配置访问凭证来访问存储在OSS上的文件。本文将介绍如何配置访问凭证,并提供一些示例。1.创建访问凭证首先,我们需要创建访问凭证。在阿里云控制台中,选择OSS服务,进入OSS管理控制台。在左侧导航栏中,选择“访问控制”,然后选择“访问凭证”。在“访问凭证”页面中,点击“创建访
网站编辑2024-08-21 21:12:44253
1.什么是阿里云ECS内网访问OSS?阿里云ECS内网访问OSS是指在阿里云ECS实例内部通过内网访问阿里云对象存储OSS服务的一种方式。相比公网访问,内网访问具有更高的安全性、更快的速度和更低的成本。2.内网访问OSS的优势2.1更高的安全性内网访问OSS可以避免公网访问带来的安全风险,例如DDoS攻击、黑客入侵等。
网站编辑2024-05-01 09:57:12196
阿里云ECS(ElasticComputeService)是一种弹性计算服务,可以提供安全可靠的云计算资源。而OSS(ObjectStorageService)是阿里云提供的对象存储服务,可以存储和管理各种类型的数据。在阿里云ECS上使用OSS可以方便地实现数据的存储和访问。内网访问OSS阿里云ECS提供了内网访问OS
网站编辑2024-04-05 19:21:12119
简介阿里云对象存储服务(ObjectStorageService,简称OSS)是阿里云提供的一种高可靠、低成本、高可扩展性的云存储服务。通过OSS,用户可以方便地存储和管理各种类型的数据,包括图片、视频、文档等。本文将介绍如何访问阿里云OSS的网址。步骤一:创建OSSBucket在访问阿里云OSS的网址之前,首先需要创
网站编辑2024-04-04 09:04:4291
阿里云对象存储服务(ObjectStorageService,简称OSS)是一种高可用、高可靠、低成本的云存储服务,广泛应用于数据备份、文件共享、视频点播等领域。在使用OSS时,安全访问方式的选择是非常重要的,本文将介绍阿里云OSS的安全访问方式。1.OSS访问控制阿里云OSS提供了多种访问控制方式,包括公共读写、私有
网站编辑2024-03-31 19:43:26169



