怎么查看ddos攻击事件记录
网站编辑2022-09-27 13:40:57522
怎么查看ddos攻击事件记录?您将云上公网IP资产添加到DDoS原生防护实例进行防护后,可以通过攻击分析页面查询资产上发生的DDoS攻击事件记录和详情,了解攻击防护的具体信息。
前提条件:已购买DDoS原生防护企业版实例。已将要防护的云上公网IP资产添加为DDoS原生防护企业版实例的防护对象。如果亲们想要购买阿里云DDoS防护服务,可以直接咨询我们的在线客服!我们可以为您提供售前咨询服务,15%左右返现优惠,以及售后技术支持。期待与您的合作!
1、登录流量安全产品控制台。
2、在左侧导航栏,选择网络安全 > DDoS原生防护 > 攻击分析。
3、在攻击分析页面,选择查询时间范围,查询相关的攻击记录。
支持快速查询近30分钟、近1天、近7天、近30天的攻击事件,也可以自定义查询时间范围。自定义查询时间范围时,最多允许查询最近30天内的攻击事件。
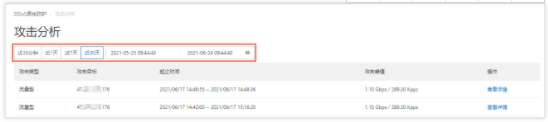
攻击类型:目前仅支持流量型。
攻击目标:表示被攻击的公网IP资产。
起止时间:表示本次攻击的开始时间和结束时间。
攻击峰值:包含攻击流量的带宽峰值(单位:bps)和攻击报文的包转发率峰值(单位:pps)。
4、查看攻击事件详情。
您可以单击某个攻击事件记录后的查看详情,前往事件详情页面(如下图所示),查看事件详情并执行相关操作。
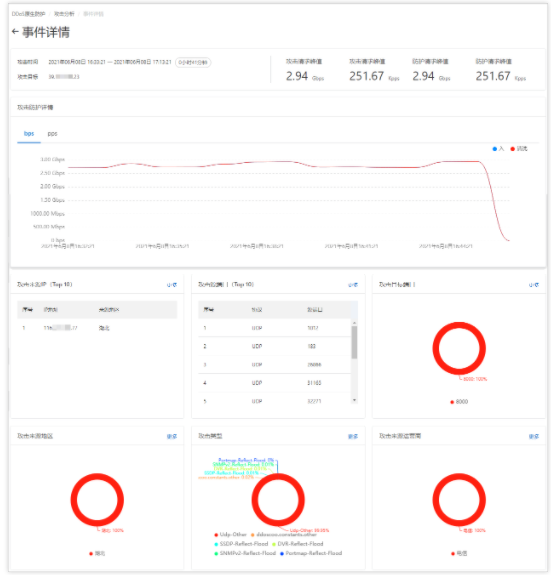
页面上方展示了攻击时间、攻击目标、攻击请求峰值和防护请求峰值信息。
攻击请求峰值表示原生防护实例检测到的攻击带宽的峰值(单位:bps)和攻击报文的包转发率峰值(单位:pps),防护请求峰值表示经原生防护实例清洗的攻击带宽的峰值(单位:bps)和攻击报文的包转发率峰值(单位:pps)。
攻击防护详情:展示了攻击期间,入方向流量和清洗流量的带宽变化趋势图(单位:bps)、入方向报文和清洗报文的包转发率变化趋势图(单位:pps)。
攻击来源IP(Top 10):展示了请求来源IP地址列表和对应的来源地区。列表显示Top 10请求来源IP,单击更多可以查看Top 100请求来源IP的信息。
说明:该数据包含攻击请求和正常业务请求。
攻击源端口(Top 10):展示了请求来源端口及对应的协议列表。列表显示Top 10源端口,单击更多可以查看Top 100源端口的信息。
说明:该数据包含攻击请求和正常业务请求。
攻击目标端口:展示了请求目标端口的分布图,单击更多可以查看不同目标端口的请求占比数据。
说明:该数据包含攻击请求和正常业务请求。
攻击来源地区:展示了攻击流量的来源地区分布图,单击更多可以查看不同来源地区的请求占比数据。
攻击类型:展示了攻击流量的类型分布图,单击更多可以查看不同攻击类型的请求占比数据。
攻击来源运营商:展示了攻击流量的来源运营商分布图,单击更多可以查看不同运营商的请求占比数据。