如何配置VPC和专属VMware环境的防火墙
网站编辑2022-07-25 15:27:07276
如何配置VPC和专属VMware环境的防火墙?下面小名来给大家介绍一下配置VPC和专属VMWare环境的防火墙的方法,希望对大家有所帮助!操作步骤
1.使用浏览器打开NSX-T控制台,选择安全->网关防火墙->计算网关
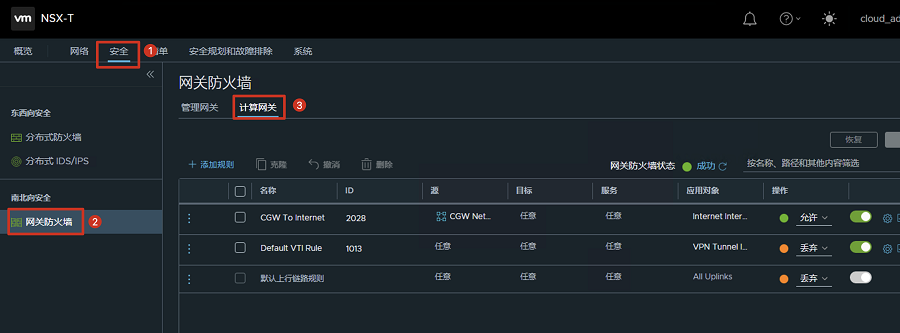
2.选择添加规则,然后编辑新规则允许VPC访问专属VMware环境。
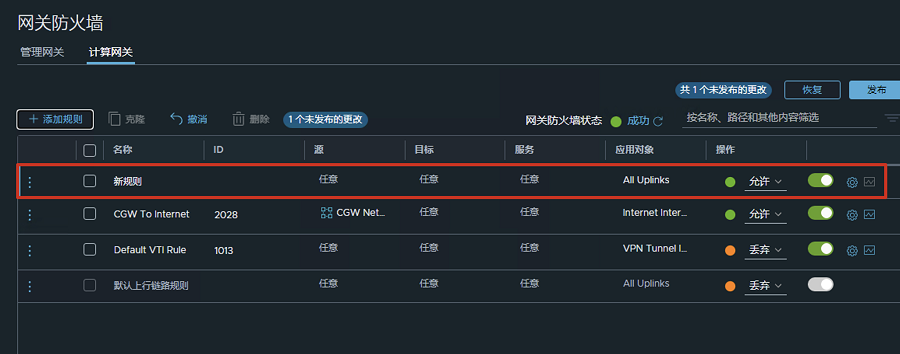
3.点击规则的名称,编辑规则的名称,比如:VPC To CGW
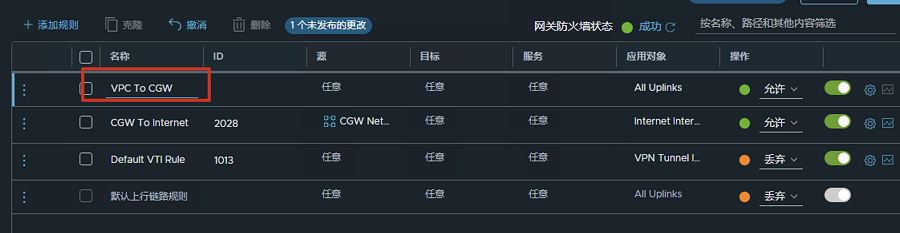
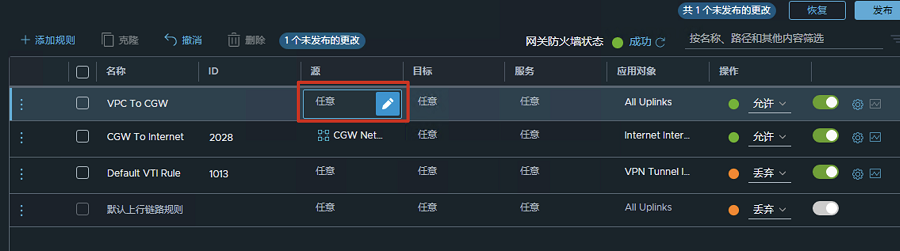
4.编辑源,设置防火墙规则的访问源端,弹出设置源对话框
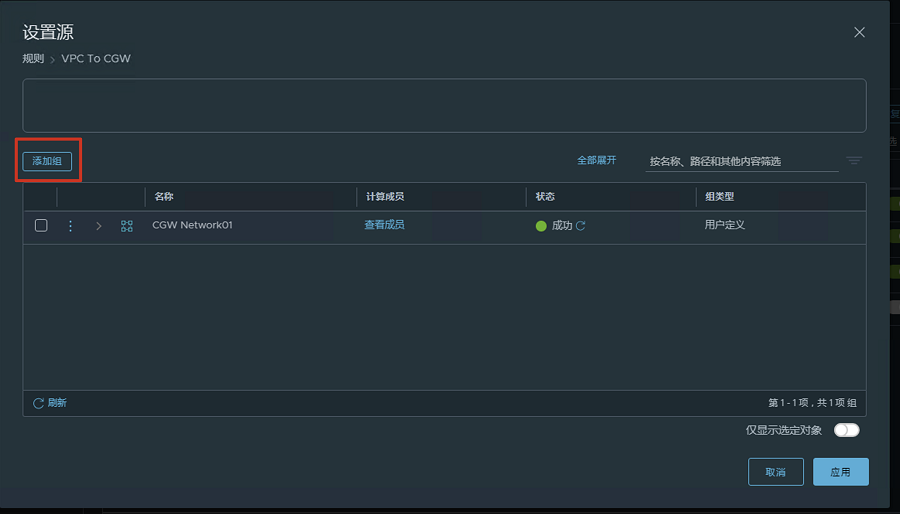
5.如果没有符合需要的组,选择添加组
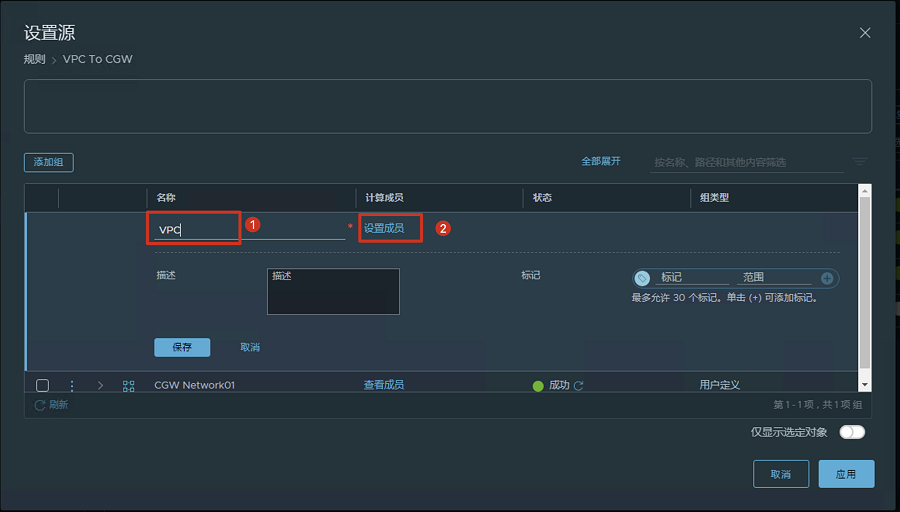
6.输入组的名称,选择设置成员
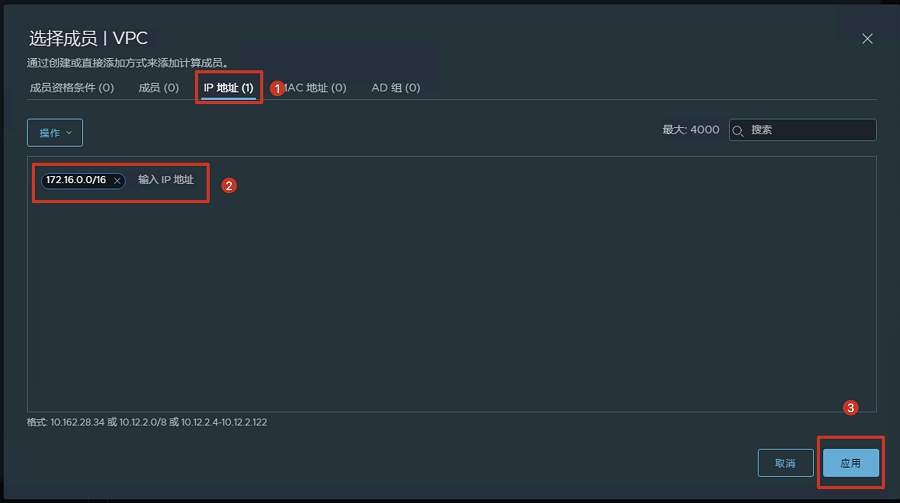
7.在选择成员对话框里,选择IP地址(1),输入VPC的网络地址段,选择应用
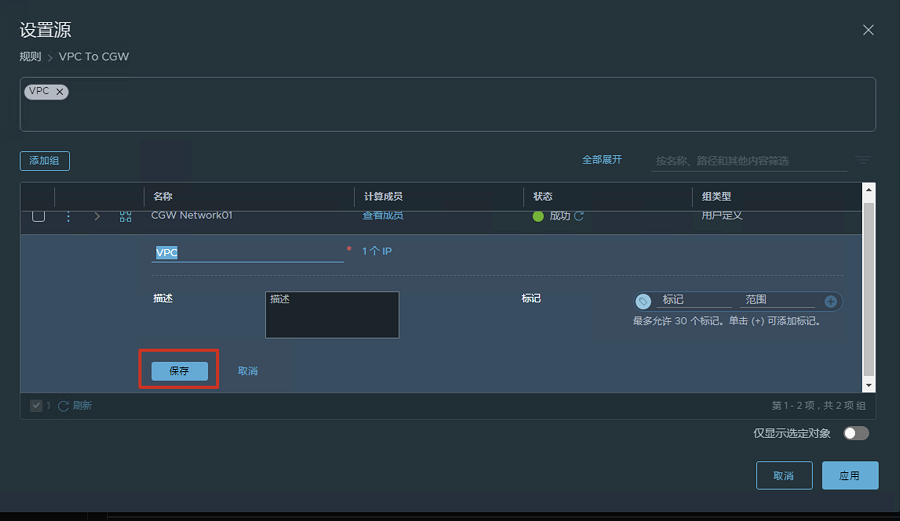
8.选择保存,完成组的创建
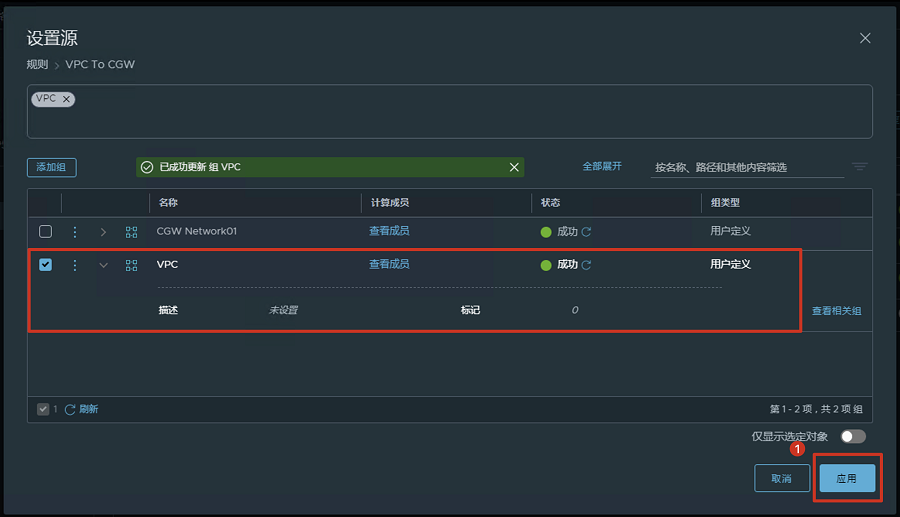
9.勾选刚创建好的组,如果有其它VPC需要访问专属VMware环境,可以一次性选择多个组,然后选择应用
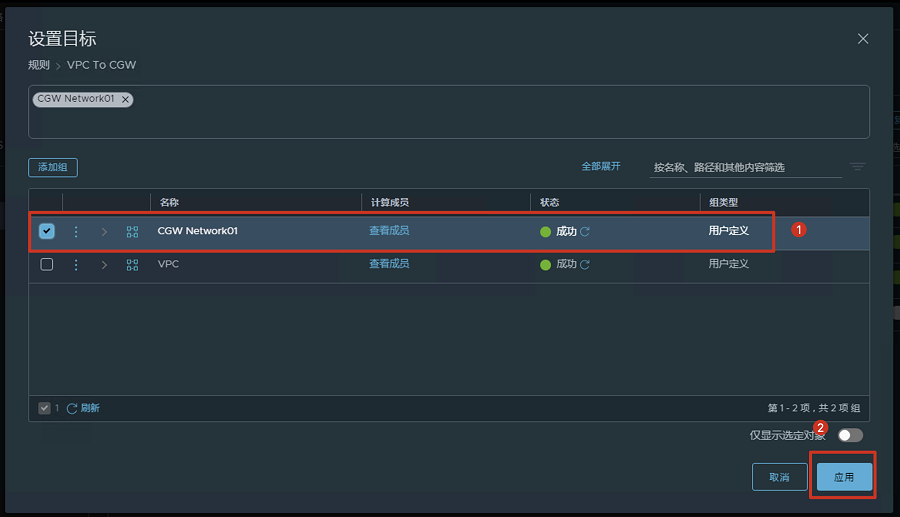
10.编辑防火墙规则的目标
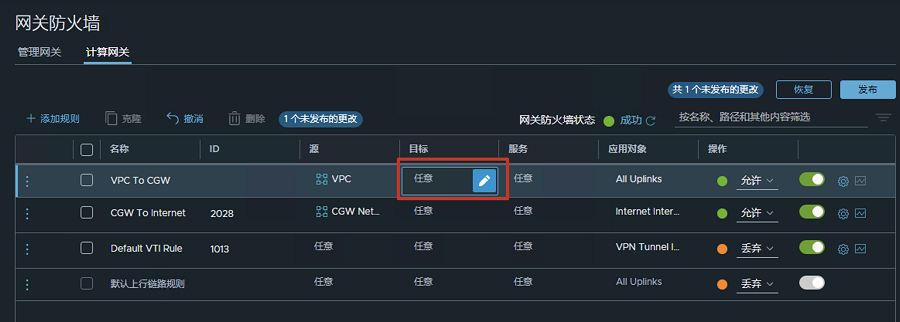
11.直接勾选需要的组,如CGW Network01,包含的网段为192.168.1.0/24。如果没有所需要的组,则创建相应的组。选择应用
12.编辑防火墙规则的应用对象,默认设定为All Uplinks
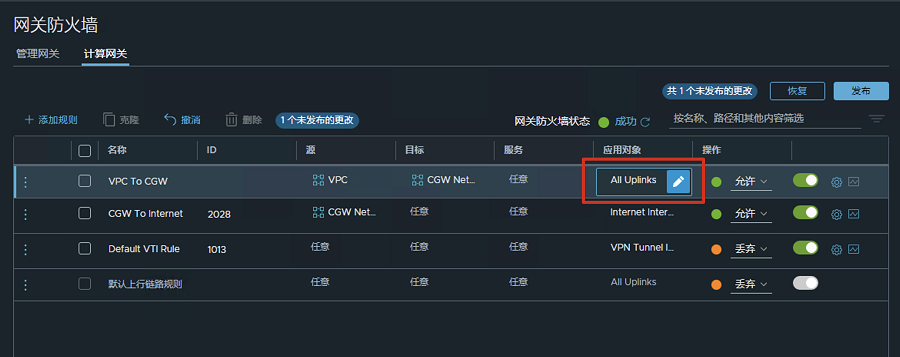
All Uplinks:包含Internet Interface、Intranet Interface和Services Interface三个上行链路接口
Internet Interface:用于访问公网的上行链路接口
Intranet Interface:用于访问VPC和云下环境的上行链路接口
Services Interface:用于访问阿里云公网服务
13.移除All Uplinks,选择Intranet Interface,设置操作为允许。
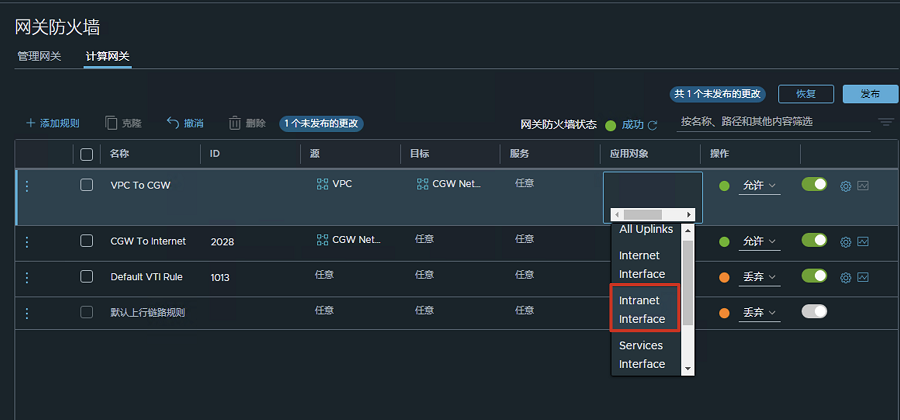
14.完成防火墙规则的配置后,选择发布进行防火墙规则的应用。然后VPC上的云服务(比如:ECS)就可以正常访问专属VMware环境的192.168.1.0/24网络分段。