阿里云购买后如何使用操作指南权限:从零到运维专家的完整路径
网站编辑2025-09-04 13:11:2763
简介
购买阿里云服务器后,如何快速掌握操作权限配置与使用技巧?本文将系统解析从服务器登录到权限管理的全流程,通过分步教学、权限配置策略和实际案例,帮助用户构建安全高效的云计算操作体系。无论你是刚接触云服务的新手,还是需要优化运维流程的企业用户,都能在文中找到实用指南。
第一步:购买服务器时的权限规划
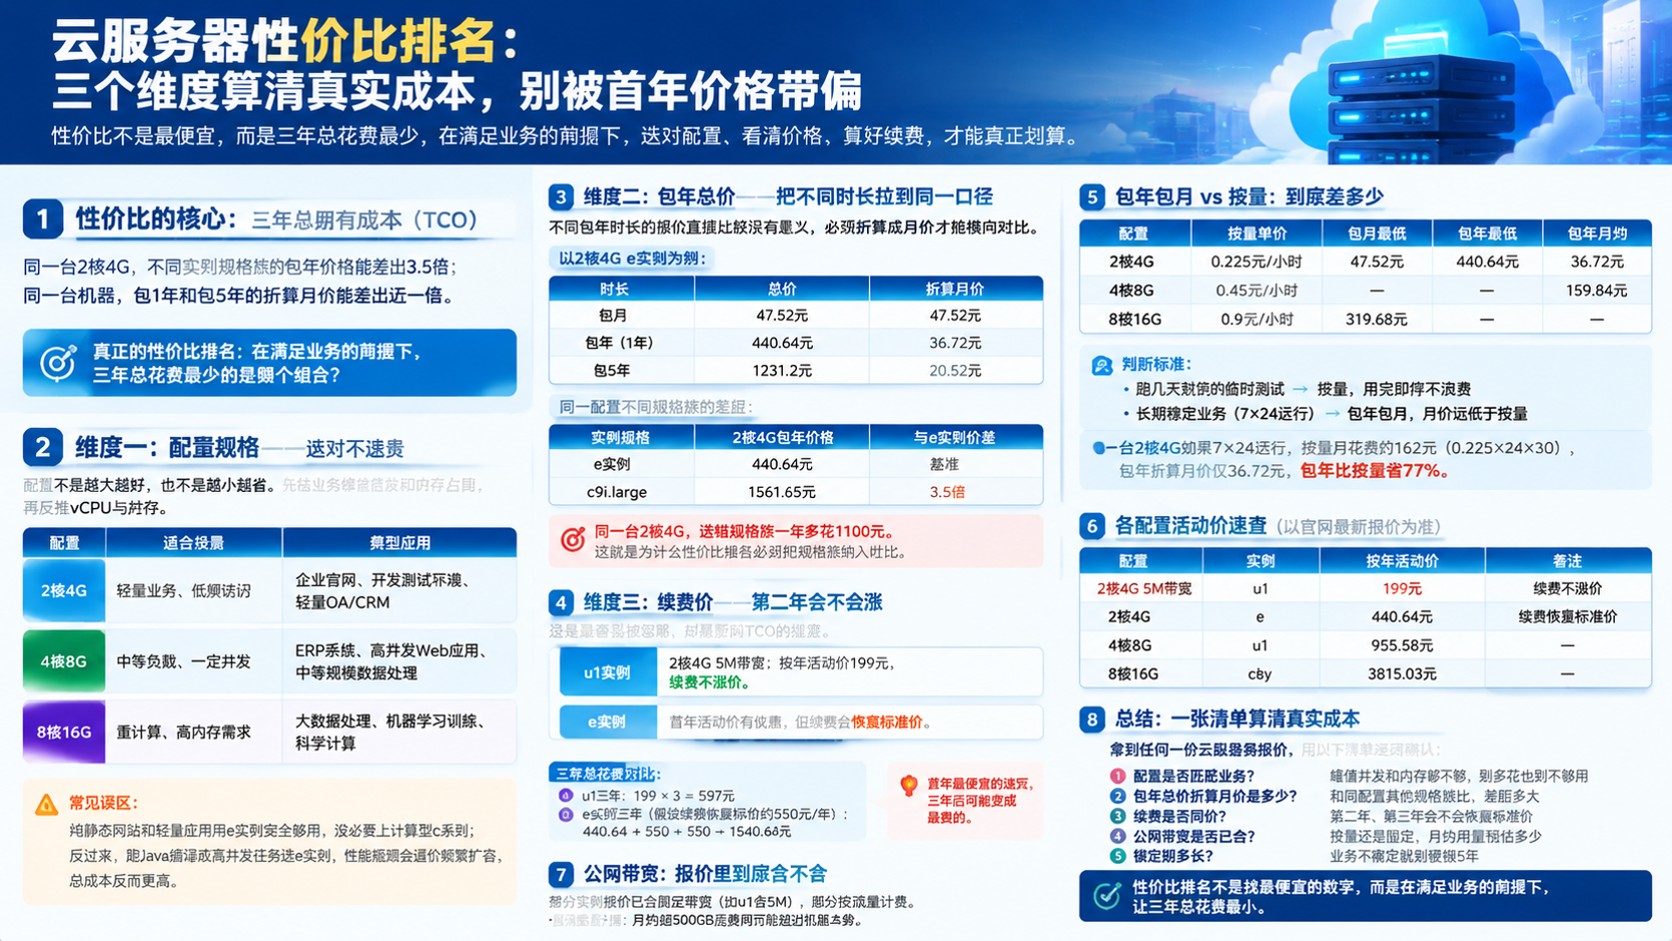
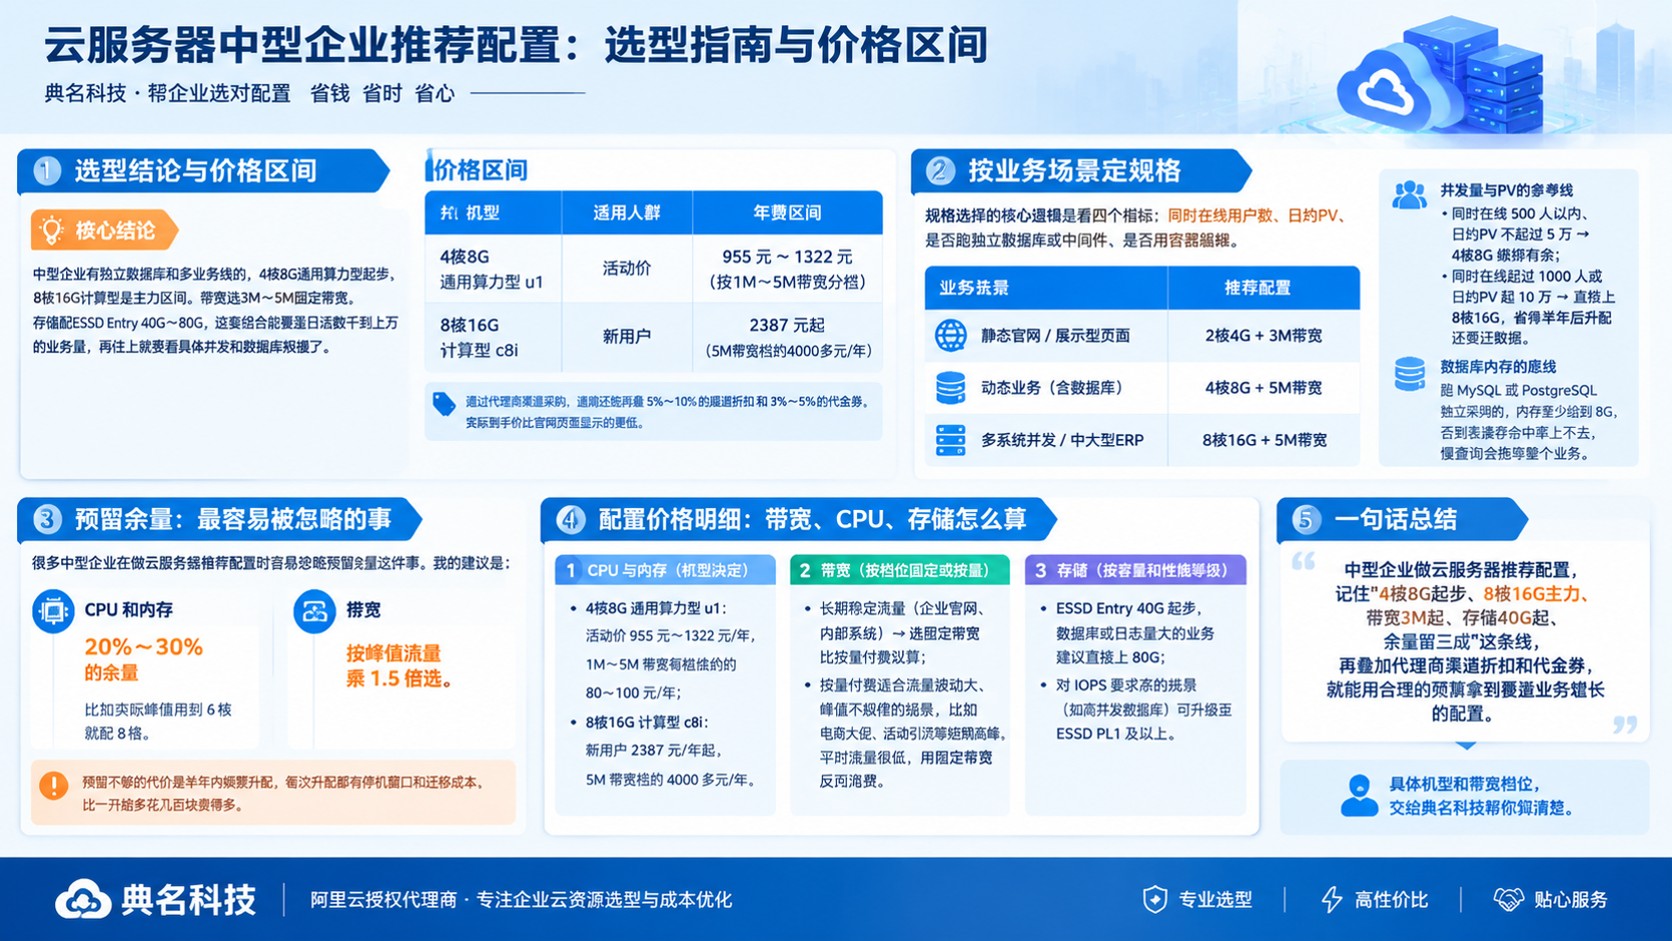
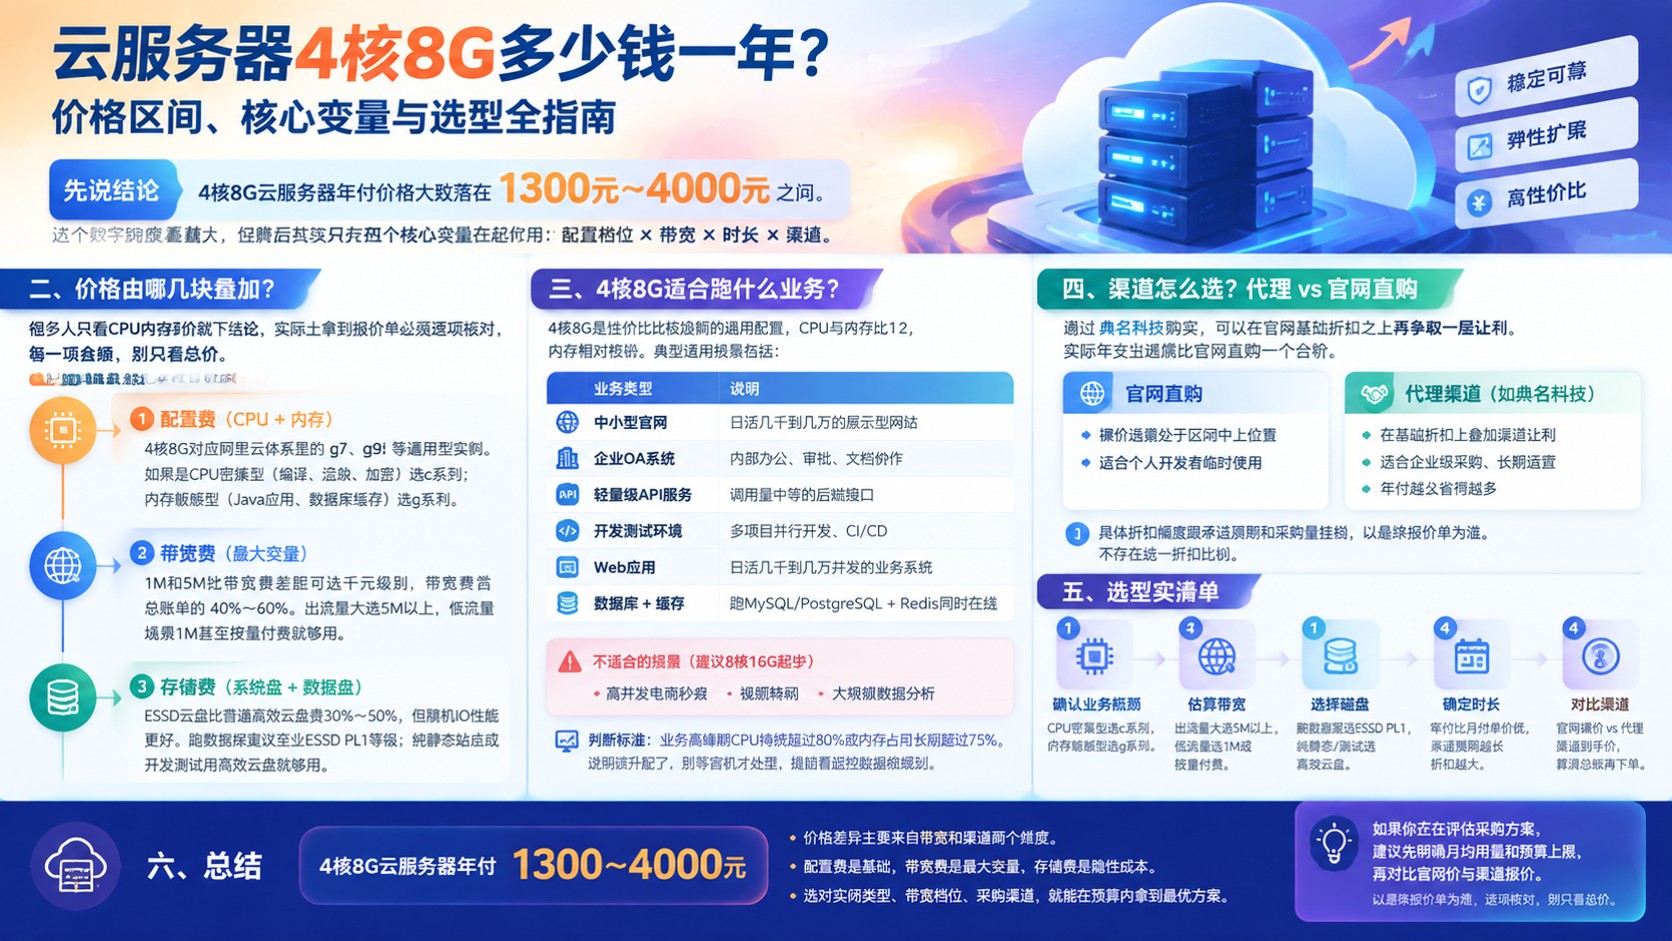
在购买阿里云服务器时,权限规划需与业务需求同步进行。选择地域时,需考虑数据访问的延迟性,例如为华东地区的用户提供服务时,优先选择上海地域可减少网络损耗。实例配置阶段,需根据应用类型选择计算型、内存型或GPU型服务器,例如电商系统建议搭配高内存配置以应对流量高峰。
操作系统镜像的选择直接影响后续权限管理复杂度。推荐新手用户选择CentOS或Ubuntu等开源系统,其社区资源丰富且兼容性强。网络带宽配置需结合业务访问量评估,初期建议选择2M-5M独享带宽,后期可通过弹性公网IP实现动态扩容。设置登录密码时,务必遵循“强密码+定期更换”原则,避免因弱密码导致的暴力破解风险。
典名科技作为阿里云官方合作伙伴,提供15%返现优惠与7×24小时技术支援,用户可通过其渠道享受更灵活的配置建议与成本优化方案。
第二步:登录服务器与基础权限配置
登录服务器是权限管理的起点。首次登录时,系统会通过站内信发送默认密码,建议立即修改为符合安全规范的自定义密码。登录方式可选择SSH密钥对或密码验证,企业用户推荐使用密钥对认证,配合私钥文件实现双因素验证。
权限配置需从RAM用户管理入手。RAM(Resource Access Management)是阿里云的核心权限体系,通过创建子账号并分配最小必要权限,可有效降低主账号风险。例如,运维团队可创建具有ECS管理权限的子账号,而开发团队仅分配代码仓库访问权限。
在控制台中,通过“RAM控制台”创建用户后,需为其绑定策略。极简授权模式适合快速搭建测试环境,而自定义策略则适用于生产环境。以日志服务为例,需在策略中明确指定Project和Logstore名称,并添加AliyunLogReadOnlyAccess或AliyunLogFullAccess权限,确保权限边界清晰可控。
第三步:深度权限优化与安全加固
高级权限管理需结合业务场景细化策略。例如,使用RAM角色(RAM Role)实现跨账号资源访问时,需通过信任策略声明允许的服务范围。若需通过API调用日志服务,需在策略中添加Log:PushData和Log:GetHistograms等具体操作权限。
安全组配置是权限管理的重要补充。默认安全组允许SSH(22端口)和HTTP(80端口)访问,但需根据实际需求调整规则。例如,限制特定IP段访问数据库端口(3306),或通过ACL(访问控制列表)实现更细粒度的流量过滤。
日志审计功能可进一步提升权限透明度。通过开启操作日志记录,可追踪所有RAM用户的关键操作,如ECS实例的启动/停止记录。建议将日志存储到OSS并设置生命周期规则,既满足合规要求又避免存储成本失控。
总结
阿里云购买后如何使用操作指南权限的核心在于“分层规划+动态调整”。从购买阶段的配置选择,到登录后的权限分配,再到持续的安全优化,每个环节都需结合业务特性制定策略。通过RAM体系实现权限隔离,借助安全组和日志审计构建防护网络,最终可打造既灵活又安全的云环境。
对于企业用户而言,权限管理并非一次性工程,而需随着业务扩展不断迭代。建议每季度进行权限策略审查,删除冗余权限并更新策略描述。典名科技提供的专属技术支持团队,可协助用户完成权限审计与优化方案设计,让云计算资源的使用效率与安全性实现双重提升。