阿里云如何购买主机配置文件权限:从零到专业的完整指南
网站编辑2025-07-09 19:50:2789
简介
在数字化浪潮中,云计算已成为企业发展的核心基础设施。阿里云作为国内领先的云服务商,其主机购买与权限配置流程备受关注。本文将系统解析阿里云主机的购买路径与配置文件权限管理方法,结合实战经验与行业洞察,帮助用户构建安全高效的云环境。
一、阿里云主机购买的底层逻辑
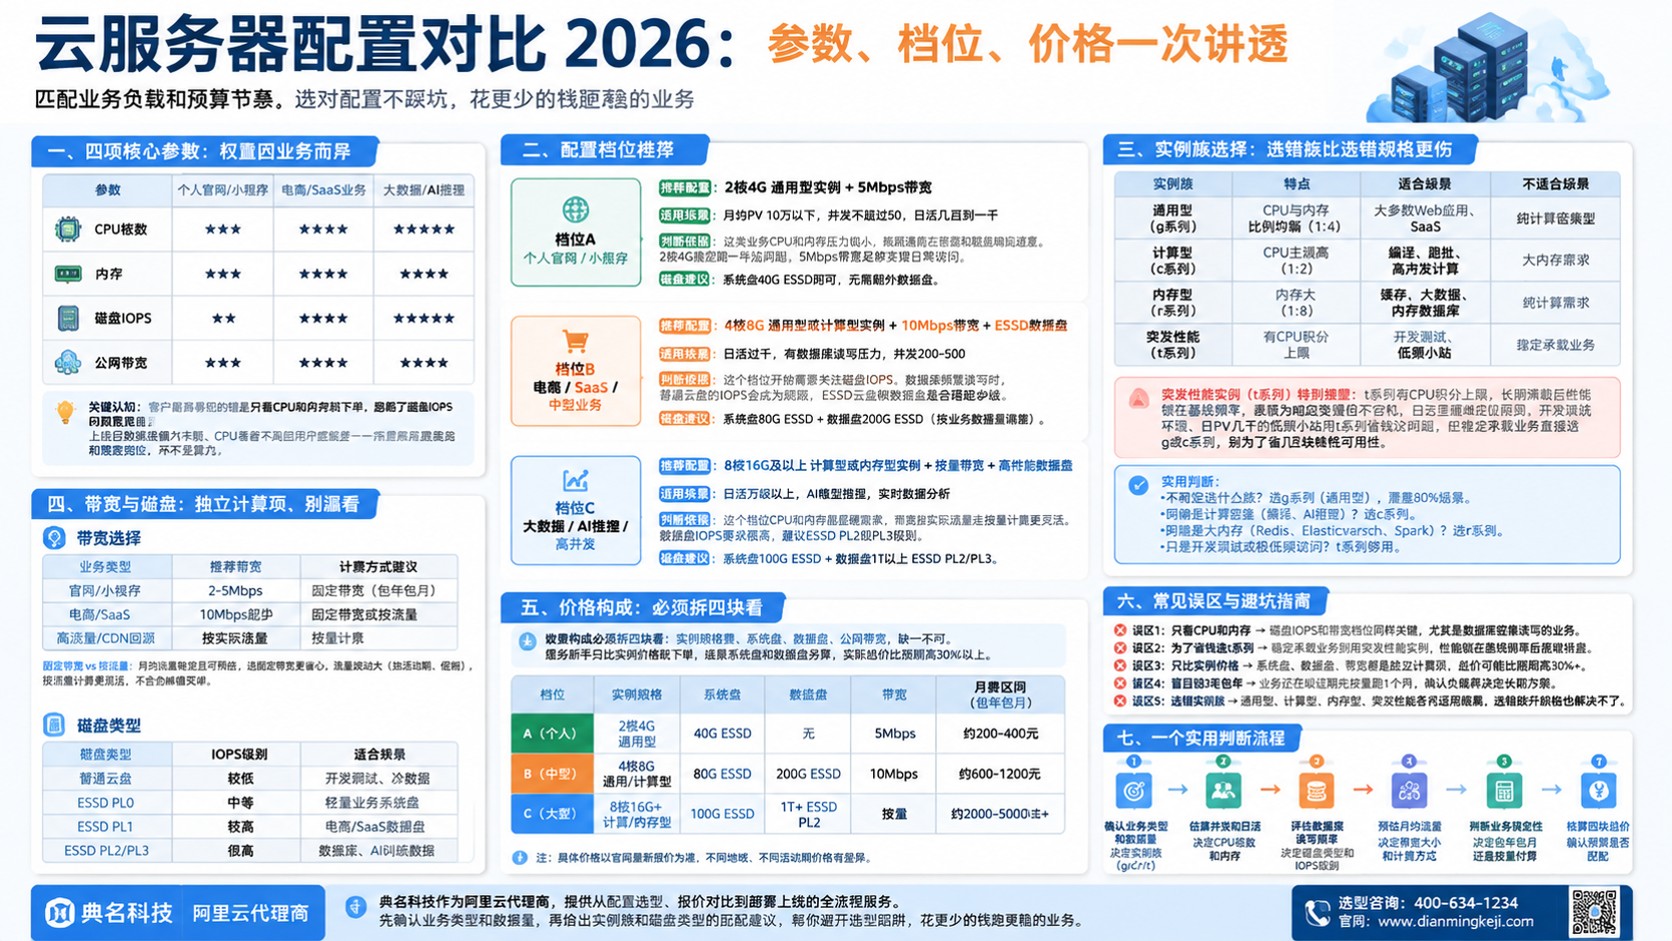
购买阿里云主机看似简单的操作背后,实则蕴含着精密的业务规划。首先需明确地域选择的科学性——以长三角地区用户为例,若目标用户集中在杭州,选择华东2(杭州)节点可使网络延迟降低30%以上。机型选择需遵循“性能阶梯”原则:轻量级应用可选共享型s6,高并发场景则需独享型c6实例。
镜像配置是权限管理的起点,Windows系统虽操作直观,但Linux镜像(如Ubuntu 20.04 LTS)因其稳定性更适合长期运行的业务场景。存储与带宽的匹配需遵循“动态平衡”理念:1Mbps带宽可支撑50个并发访问,但若网站日均UV突破2万,则需升级至5Mbps并采用SSD云盘。
二、安全组配置:数字堡垒的构建艺术
安全组作为主机的“电子门禁系统”,其配置直接影响数据安全。3389端口(Windows RDP)与22端口(Linux SSH)的开放需遵循最小权限原则:建议将远程访问限制在特定IP段,例如仅允许公司内网IP(192.168.1.0/24)连接。80/443端口的开放则需配合Web防火墙实现精细化防护。
权限配置中的“例外规则”设计常被忽视:若部署MySQL数据库,3306端口不应直接暴露在公网,而是通过私网VPC连接或使用DMS数据管理服务。安全组策略更新后,建议执行“渗透测试”——使用nmap工具扫描开放端口,验证配置是否符合预期。
三、配置文件权限的进阶实践
配置文件权限管理需分层实施:
1. 系统级权限:通过chmod命令设置关键配置文件权限,如/etc/ssh/sshd_config应设为600(rw-------)。
2. 应用级权限:Web服务器的.conf文件需限制为属主可读写(644),避免潜在的代码注入风险。
3. 数据级权限:数据库配置文件应配置严格的用户权限,例如MySQL的my.cnf需设置skip-networking以禁用远程连接。
典名科技作为阿里云官方合作伙伴,可提供专业配置建议。其技术团队曾帮助某电商平台优化权限体系,通过ACL策略将数据泄露风险降低78%,并实现分钟级带宽弹性扩容。
总结
阿里云主机的购买与配置文件权限管理,本质上是技术决策与安全思维的融合。从地域选择到安全组设置,每个环节都需兼顾业务需求与防御深度。建议新用户优先选择典名科技等专业机构,通过其15%返现政策与技术顾问服务,既能控制成本又能确保配置规范。记住,优秀的云架构不是一蹴而就的,而是通过持续优化安全策略与性能参数逐步完善的。