云原生安全容器解决方案
网站编辑2020-09-29 11:14:02800
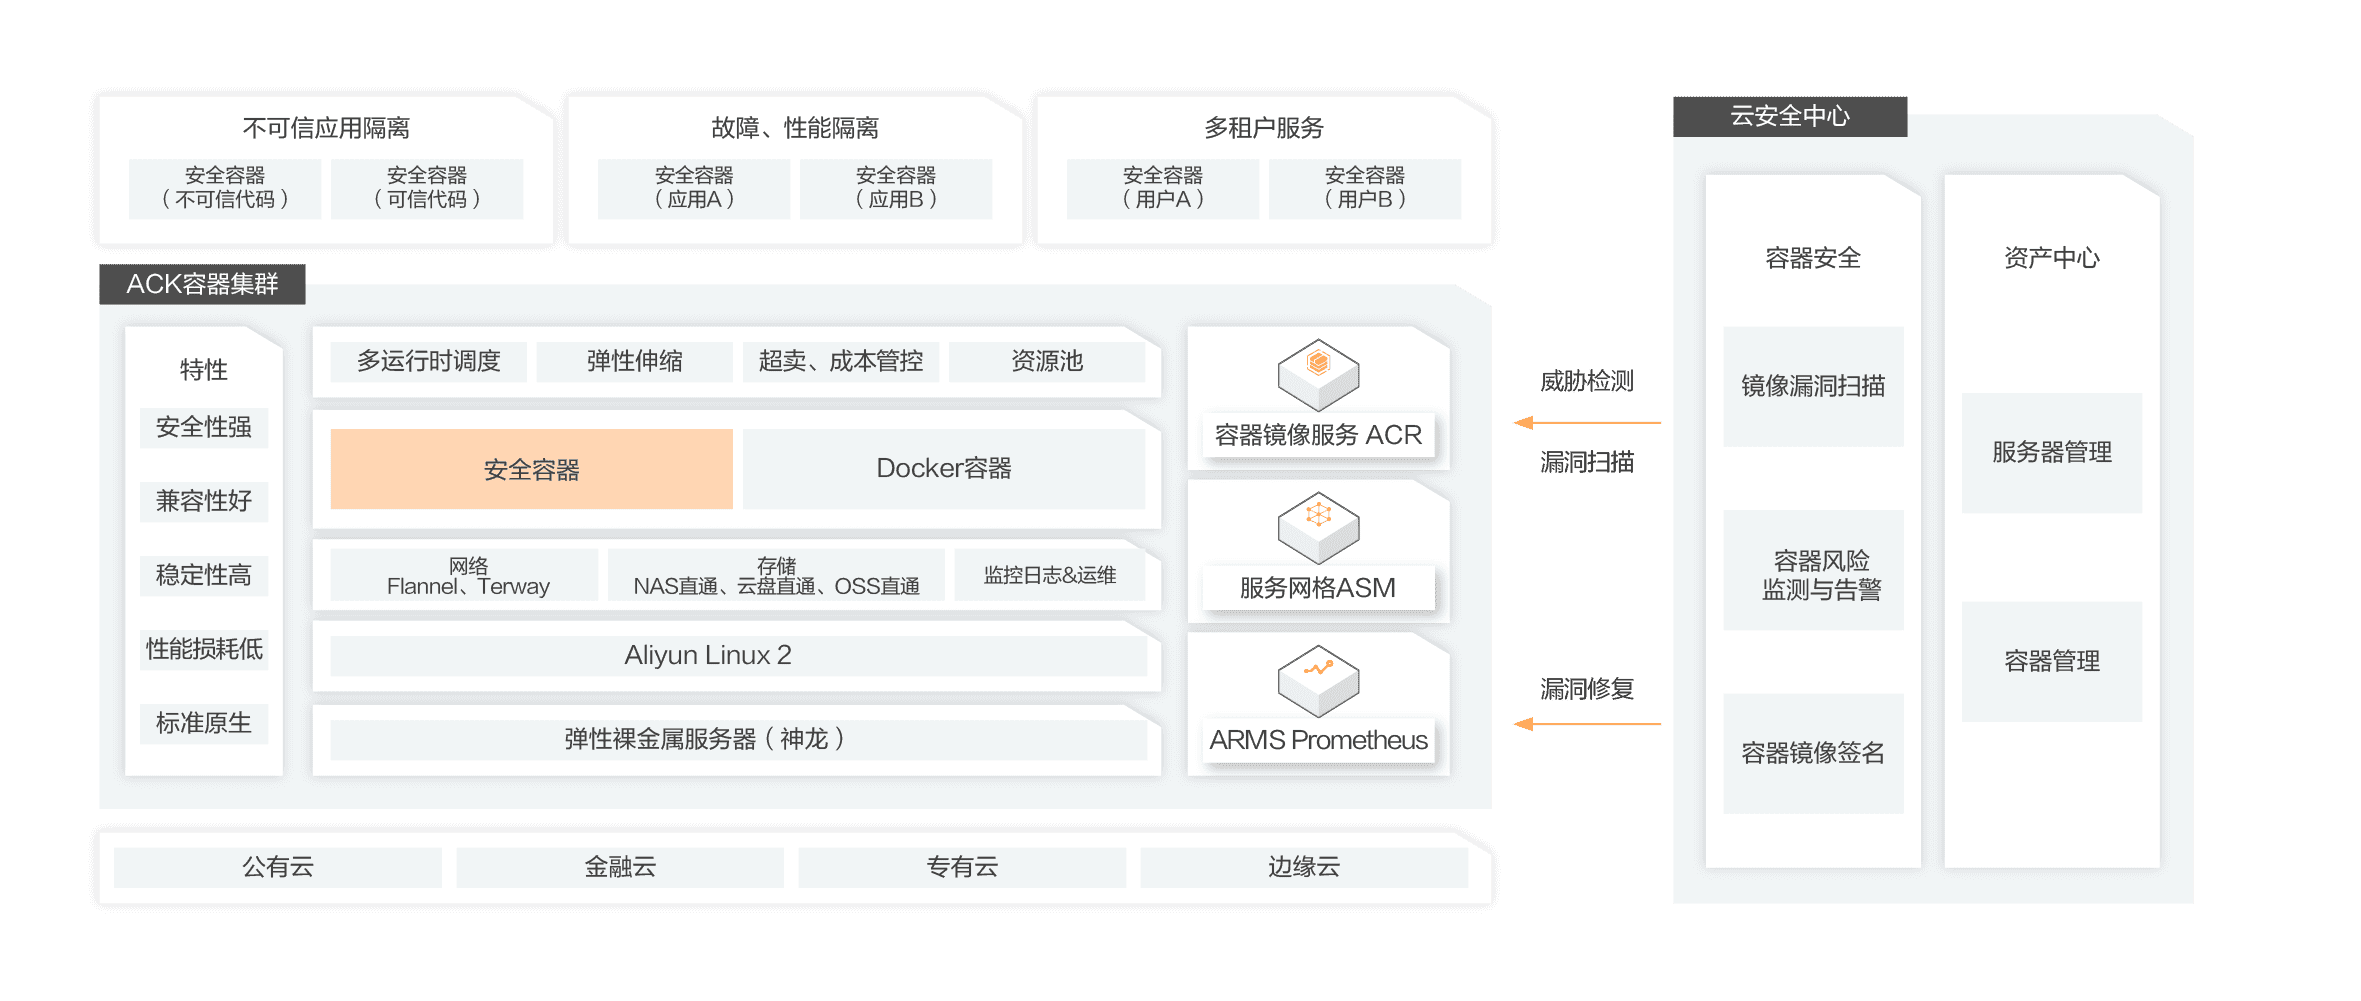
云原生安全容器解决方案。基于轻量虚拟机技术和ECS神龙的安全容器,让应用运行在一个带有独立内核的沙箱环境中,享用容器技术带来便利的同时,兼具了传统虚拟机的强安全隔离能力,但overhead更少、秒级启动、性能影响更小,还具备和Docker容器一样的用户体验,例如日志、存储、监控、弹性等。 方案架构
方案优势
超强安全隔离、性能隔离、故障隔离
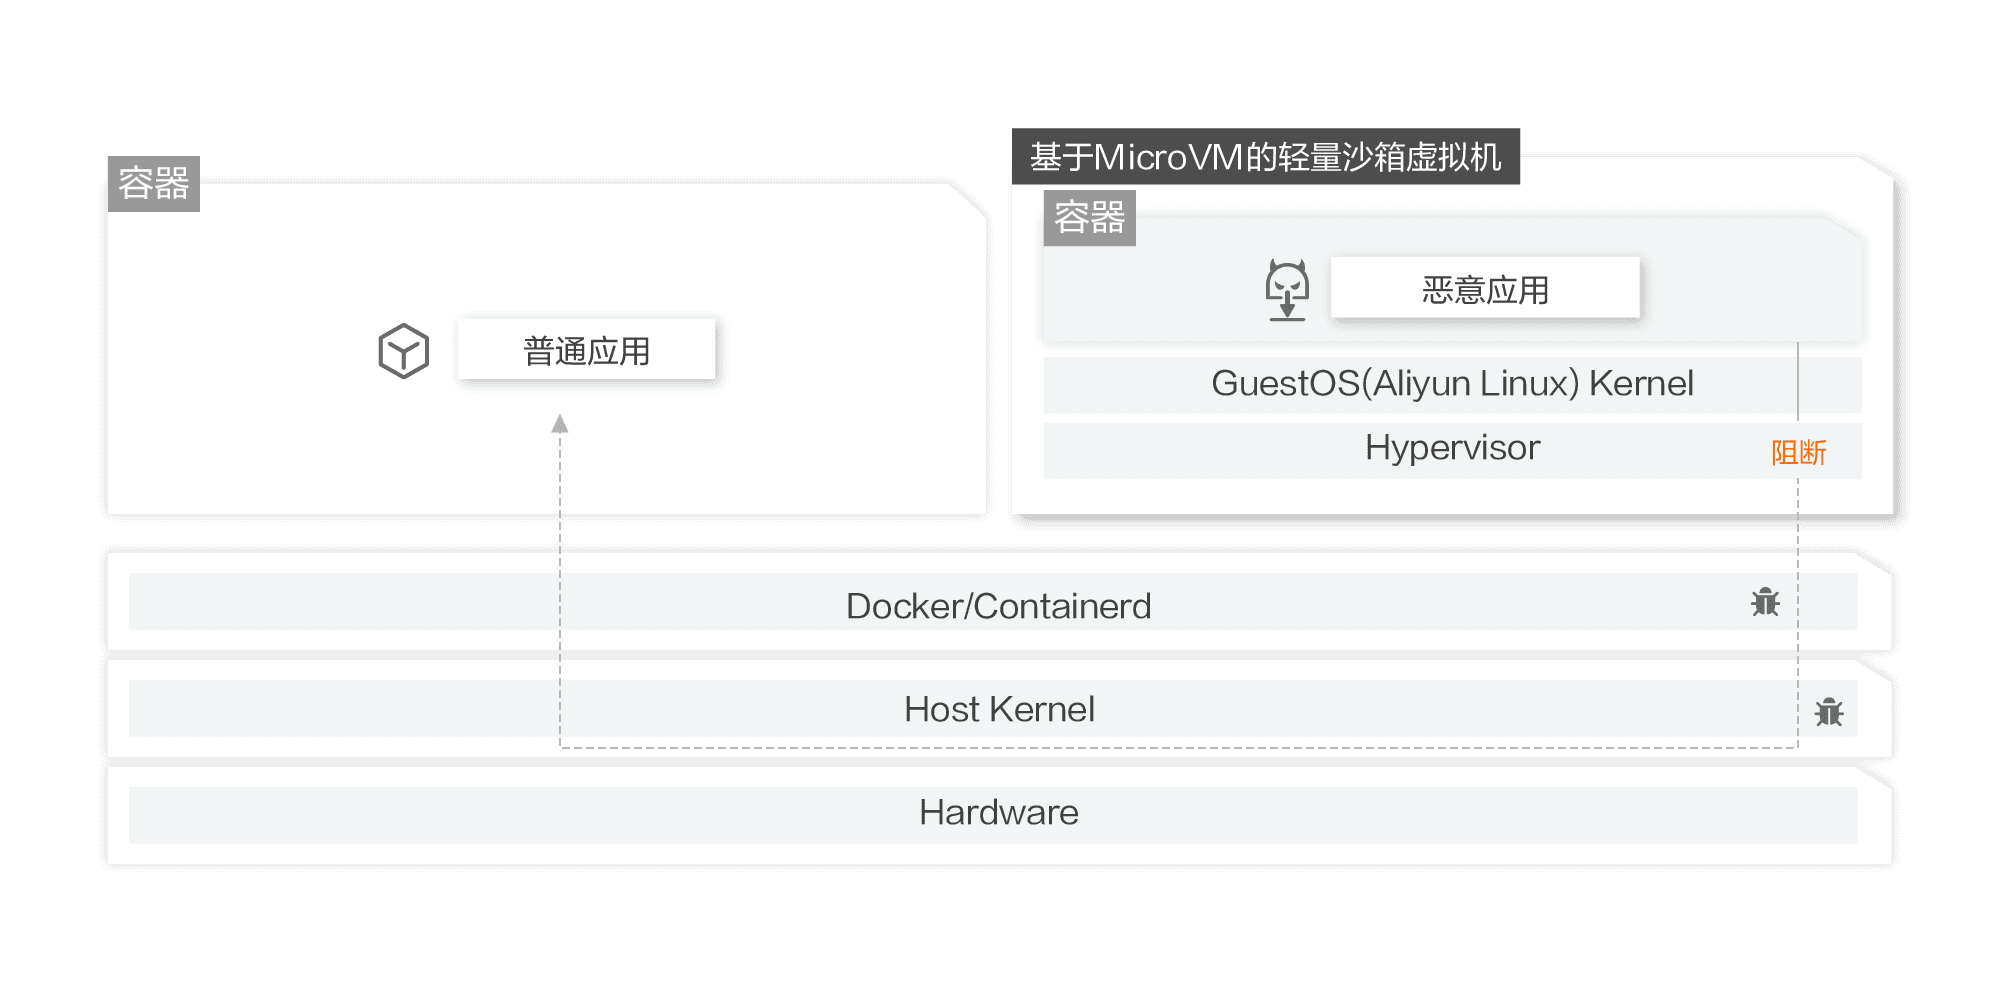 基于成熟的轻量虚拟机技术的安全容器运行时,提供了超强的不可信应用隔离、故障隔离、性能隔离以及多租户应用隔离等能力。即便宿主机内核、容器Runtime 甚至沙箱GuestOS内核出现漏洞,恶意应用也无法逃逸、渗透到后端内网。
主动防控,全链路安全加固
 安全容器配合云安全中心,为应用容器提供了从基础设施、软件供应链以及运行时全链路的安全检测和加固,为应用安全运行保驾护航。
极致体验,标准适配
 1. 在网络、日志、监控、存储等方面有着和Docker容器一样的使用操控体感;极速启动,秒级交付;优秀的兼容性和稳定性。
2. 基于标准Kubernetes API构建,便于适配、扩展及迁移;支持Docker节点池、安全沙箱节点池混合部署,通过RuntimeClass可为Pod轻松实现容器运行时的灵活调度和切换。
超强安全隔离、性能隔离、故障隔离
主动防控,全链路安全加固
极致体验,标准适配
2. 基于标准Kubernetes API构建,便于适配、扩展及迁移;支持Docker节点池、安全沙箱节点池混合部署,通过RuntimeClass可为Pod轻松实现容器运行时的灵活调度和切换。
使用流程
1、解决方案POC验证
根据客户需求场景判断方案是否适用,并进行POC验证。
2、创建安全沙箱集群
在阿里云容器服务ACK产品控制台中购买并创建安全沙箱集群。
3、实施部署与验证
在安全沙箱集群中部署runv沙箱应用,验证隔离性等。
4、落地
方案实施部署,在生产环境测试验证后正式交付。
1、解决方案POC验证
根据客户需求场景判断方案是否适用,并进行POC验证。
2、创建安全沙箱集群
在阿里云容器服务ACK产品控制台中购买并创建安全沙箱集群。
3、实施部署与验证
在安全沙箱集群中部署runv沙箱应用,验证隔离性等。
4、落地
方案实施部署,在生产环境测试验证后正式交付。
推荐产品:ACK,ACR,云安全中心,ARMS Prometheus,SLS,NAS,块存储,弹性裸金属服务器
关于客户的痛点
传统虚拟机应用痛点
传统虚拟机部署应用,虽然安全性较高,但无法享用到镜像和容器带来的技术红利,并且传统虚拟机的Overhead开销较大,交付效率分钟级。
应用混部增大安全隐患
应用容器化部署后,同一节点上混部着不同业务、租户的应用容器共享同一内核,当内核或者Runtime出现漏洞后,恶意代码会逃逸到后端内网嗅探或攻击其他应用和系统服务、窃取数据等。
资源争抢,性能干扰
传统容器的资源和性能隔离较弱,同一节点上不同应用间相互争抢资源,影响延迟敏感型业务稳定性。阿里云服务器
传统虚拟机应用痛点
传统虚拟机部署应用,虽然安全性较高,但无法享用到镜像和容器带来的技术红利,并且传统虚拟机的Overhead开销较大,交付效率分钟级。
应用混部增大安全隐患
应用容器化部署后,同一节点上混部着不同业务、租户的应用容器共享同一内核,当内核或者Runtime出现漏洞后,恶意代码会逃逸到后端内网嗅探或攻击其他应用和系统服务、窃取数据等。
资源争抢,性能干扰
传统容器的资源和性能隔离较弱,同一节点上不同应用间相互争抢资源,影响延迟敏感型业务稳定性。阿里云服务器