更新时间: 2026-07-10
简介:阿里云OSS(ObjectStorageService)是一种对象存储服务,可以帮助用户存储和管理大量非结构化数据,如图片、视频、文档等。本文将详细介绍阿里云OSS文件管理原理,帮助读者了解其工作原理和优势。阿里云OSS文件存储原理阿里云OSS文件存储原理主要包括三个方面的内容:存储、访问和安全。存储阿里云OSS
网站编辑2024-04-22 17:33:39195
简介:本文将介绍阿里云OSS(ObjectStorageService)的文件加密功能,包括如何开启加密、加密方式以及管理加密文件的方法。通过阅读本文,您可以了解阿里云OSS文件加密的使用和管理,并更好地保护您的数据安全。阿里云OSS是阿里云提供的一种对象存储服务,用于存储和管理各种类型的文件。阿里云OSS提供了多种安
网站编辑2024-05-28 19:31:32322
数据库加密技术通常包括以下几个步骤:对数据库进行加密:将数据库中的数据进行加密处理,将数据转换为不可读的密文格式。这一步可以通过加密算法来实现,包括DES、AES等。对数据库进行访问控制:对数据库用户进行身份验证,只允许授权用户才能访问数据库。这一步可以通过权限控制来实现,包括设置数据库用户的权限、只读权限等。对数据库进行审计:记录所有的访问操作,包括加密、访问控制等操作。这一步可以通过
网站编辑2023-06-21 10:26:49485
简介阿里云OSS(ObjectStorageService)是一种可扩展的云存储服务,为用户提供了安全、可靠、低成本的数据存储解决方案。在使用OSS存储文件时,为了保护您的数据安全,阿里云提供了文件加密功能,使您能够对文件进行加密处理,从而增加数据的安全性。1.加密文件的重要性随着互联网的发展,数据泄露和黑客攻击事件频
网站编辑2024-04-01 13:24:04525
阿里云OSS实现原理1.什么是阿里云OSS阿里云OSS(ObjectStorageService)是一种高可用、高扩展、安全可靠的云存储服务。它提供了海量、安全、低成本、高可靠的存储空间,可以存储各种类型的数据,包括图片、视频、音频、文档等。阿里云OSS还提供了多种数据管理功能,如数据备份、数据同步、数据迁移等,可以帮
网站编辑2024-05-05 07:07:39180
简介阿里云OSS(ObjectStorageService)是一种高可用、高可靠、安全、低成本的云存储服务。它提供了简单易用的API,可以方便地存储和管理各种类型的数据,包括图片、视频、文档等。本文将介绍阿里云OSS的实现原理。实现原理阿里云OSS的实现原理主要包括以下几个方面:1.存储架构阿里云OSS的存储架构采用了
网站编辑2024-04-05 17:39:04202
阿里云OSS(ObjectStorageService)是一种高可用、高可靠、低成本的云存储服务,它可以帮助用户轻松地存储、管理和访问各种类型的数据。本文将介绍阿里云OSS云存储的原理。1.数据存储原理阿里云OSS采用分布式存储架构,将数据分散存储在多个节点上,以提高数据的可靠性和可用性。每个节点都存储一部分数据,当某
网站编辑2024-04-07 09:21:25158
简介阿里云OSS(ObjectStorageService)是一种高可用、高可靠、低成本的云存储服务,广泛应用于数据备份、文件共享、视频点播等领域。本文将介绍阿里云OSS的存储架构原理,帮助读者了解其工作原理和优势。存储架构原理阿里云OSS的存储架构基于分布式系统,采用多副本、多地域、多可用区的设计,保证了数据的安全性
网站编辑2024-04-06 07:20:20160
简介:阿里云OSS(ObjectStorageService)是一种高性能、高可靠性的云存储服务,广泛应用于各种场景下的数据存储和管理。本文将深入解析阿里云OSS的工作原理,帮助读者更好地理解其功能和优势。1.数据分片与冗余存储阿里云OSS采用分布式存储架构,将数据分成多个块,并将这些块存储在不同的服务器节点上。这种分
网站编辑2024-03-31 10:32:16154
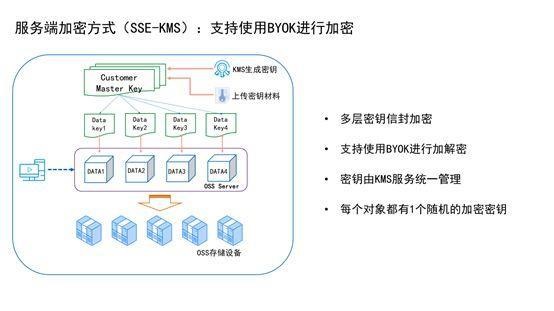
OSS提供哪些数据加密的方式?典名科技本文主要介绍阿里云存储OSS提供服务端加密和客户端加密。您有什么需求的话,可以联系我们。
网站编辑2020-11-02 14:58:22563
阿里云OSS跨域访问原理1.什么是跨域访问?在Web开发中,浏览器会使用同源策略来限制不同域之间的数据传输。同源策略是指同一个源(即协议、域名和端口都相同)的网站之间的数据传输是安全的,而不同源之间的数据传输是不安全的。这就导致了跨域访问的问题,即在不同源之间进行数据传输时,浏览器会阻止这些请求。2.阿里云OSS跨域访
网站编辑2024-05-06 16:41:26180
阿里云数据库加密原理是基于阿里云云数据库RDS(RelationalDatabaseService)的加密机制,旨在保护用户的数据隐私和安全性。本文将介绍阿里云数据库加密原理的工作原理和状态。加密原理阿里云数据库加密原理主要基于两种加密方式:数据加密和密钥加密。数据加密是将用户的数据在传输和存储过程中进行加密,以防止数
网站编辑2024-05-23 15:50:3790