更新时间: 2026-07-20
数据库加密是保护敏感数据的重要手段之一,但很多人对于数据库加密存在一些常见的误区。本文将列举几个关于数据库加密的错误观点,并对其进行详细解释。1.数据库加密可以完全保护数据安全虽然数据库加密可以提供一定的安全性,但它并不能完全保护数据安全。加密只是对数据进行编码,使得未经授权的人无法直接读取数据。然而,如果数据库的安全
网站编辑2024-02-29 10:36:27187
云存储加密是什么意思?怎样理解?云加密就是云存储供应商通过数据或文本提供的一种服务,转换性地使用加密算法并且将其放置于存储云端
网站编辑2022-03-25 15:28:18183
数据库是一种用于存储和管理大量数据的软件系统,常见的数据库产品包括Oracle、MySQL、SQLServer和PostgreSQL等。以下是常见的数据库产品及使用场景:1.Oracle:Oracle是一种最为广泛使用的关系型数据库管理系统,它提供了大量的功能和支持,包括数据结构、查询、事务管理和数据加密等。Oracle数据库提供了高可用性、可靠性和安全性,并且支持多用户访问和管理。2.Mysql
网站编辑2023-05-22 14:57:33218
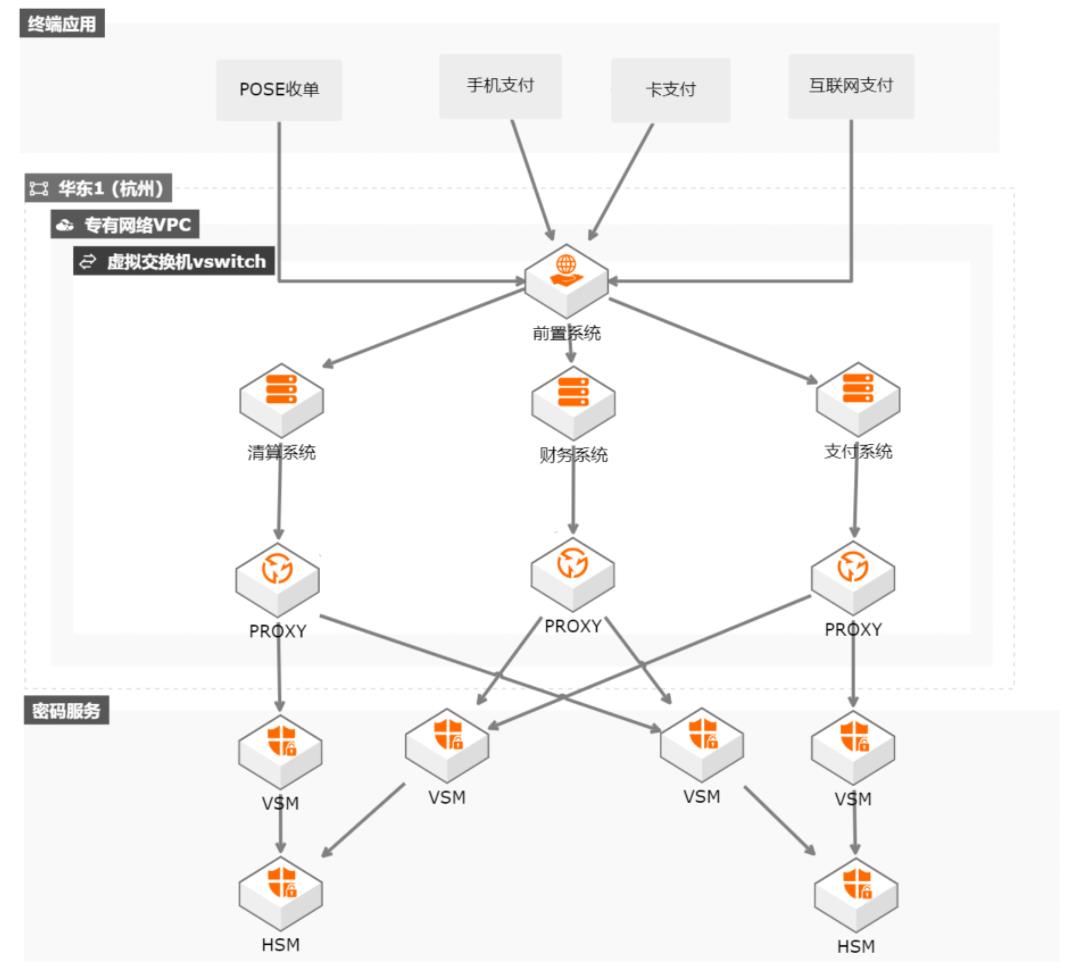
加密服务的应用场景有哪些?加密服务是云上的硬件加密解决方案,通过使用加密服务,您能运用多种加密算法对云上业务数据进行可靠的加解密运算,实现数据保护,同时满足数据安全方面的监管合规要求。下面给大家介绍一下加密服务的应用场景。
网站编辑2022-11-08 13:46:16316
简介在现代应用程序中,数据库是至关重要的组成部分。然而,有时我们可能会遇到数据库不存在或未启动的问题,这会导致应用程序无法正常运行。本文将介绍一些常见的数据库问题,并提供解决方案,帮助您解决这些问题。数据库不存在或未启动的原因及解决方案1.数据库配置错误数据库配置错误是导致数据库不存在或未启动的常见原因之一。这可能是由
网站编辑2024-02-15 08:42:12154
简介阿里云邮箱是一款功能强大的企业级电子邮件服务,但有时候用户可能会遇到MX未解析的问题。本文将介绍一些常见的原因和解决方法,帮助您解决阿里云邮箱MX未解析的问题。解决方法1.检查域名解析设置首先,您需要检查您的域名解析设置是否正确。登录阿里云控制台,进入域名解析页面,确保MX记录设置正确。MX记录用于指定邮件服务器的
网站编辑2024-03-21 09:20:00164
简介:本文将介绍阿里云数据加密的基本原理,以及其在实际应用场景中的应用。1.阿里云数据加密的基本原理阿里云数据加密是一种基于密钥管理的安全服务,旨在保护用户的数据免受未经授权的访问和篡改。它通过使用对称加密算法和非对称加密算法来实现数据的加密和解密。对称加密算法是指使用相同的密钥进行加密和解密的加密算法。常见的对称加密
网站编辑2023-12-28 20:25:55222

简介在当今数字化时代,数据安全变得越来越重要。为了保护敏感信息,许多组织选择对数据库进行加密。然而,当需要访问加密后的数据库时,正确的打开方式就显得尤为重要。本文将介绍几种常见的数据库加密方式,并提供一些示例,帮助您了解如何正确打开加密后的数据库。1.使用密钥管理服务(KMS)密钥管理服务(KMS)是一种用于管理和保护
网站编辑2024-02-18 10:08:34115
简介:数据库引擎是数据库管理系统的核心组成部分,它负责数据的组织、存储、检索和管理。在本文中,我们将讨论常见的数据库引擎类型,包括关系型数据库引擎、非关系型数据库引擎、列存储引擎和对象存储引擎,以及它们的优缺点和应用场景。关系型数据库引擎关系型数据库引擎是最常见的数据库引擎类型,它基于关系模型来存储和管理数据。关系型数
网站编辑2023-10-22 13:53:04228
简介:关系型数据库是目前应用最为广泛的数据库类型之一,它使用结构化数据存储和管理,具有良好的数据一致性和可靠性。本文将介绍常见的关系型数据库类型及应用场景,帮助读者更好地理解关系型数据库的优势和局限性。一、常见的关系型数据库类型Oracle数据库Oracle数据库是全球最大的商业数据库软件公司Oracle公司的产品之一
网站编辑2023-09-13 07:30:48246

堡垒机是一种网络安全设备,主要用于管理和控制企业内部的服务器、网络设备等敏感资源的访问权限。堡垒机的加密算法应用场景主要包括以下几个方面:1.用户身份认证:堡垒机通过使用加密算法对用户的身份进行认证,确保只有经过授权的用户才能访问敏感资源。常见的身份认证算法包括RSA、DSA等。2.数据传输加密:堡垒机通过使用加密算法对数据进行加密,确保数据在传输过程中不被窃取或篡改。常见的数据传输加密算法包括S
网站编辑2023-05-20 10:55:49326
简介:本文将详细解释数据库模式的四个修改权限,以便用户更好地理解它们的含义和使用。这四个权限分别是:查询权限、插入权限、更新权限和删除权限。正文:在数据库管理中,权限是一种控制机制,可以控制用户对数据库的访问和操作。在数据库模式中,权限可以分为四种类型,分别是查询权限、插入权限、更新权限和删除权限。查询权限:查询权限是
网站编辑2023-12-16 09:46:03288