
更新时间: 2026-07-31

阿里云渗透测试返佣是一种全新的商业模式,它让阿里云渗透测试变得更具吸引力。通过这一模式,用户不仅可以享受到优质的渗透测试服务,还能获得丰厚的佣金回报。本文将为您详细介绍阿里云渗透测试返佣的机制、优势以及如何利用这一机会实现收益最大化。阿里云渗透测试返佣是指用户购买阿里云渗透测试服务后,如果该服务成功为其他客户带来收益,
网站编辑2025-03-15 07:30:13143

阿里云渗透测试价格表是渗透测试服务提供商在阿里云平台上的报价明细。通过这份表格,用户可以清晰地了解渗透测试的不同套餐及其对应的费用。本文将深入探讨渗透测试的费用结构,帮助您更好地理解这一服务的价值所在。费用构成渗透测试的价格通常由以下几个方面构成:1.测试范围测试范围决定了渗透测试的深度和广度。不同的测试范围对应不同的
网站编辑2024-12-16 10:51:19202
阿里云渗透测试作为网络安全领域的重要组成部分,一直以来备受关注。随着越来越多的企业意识到安全的重要性,渗透测试成为了他们不可或缺的选择。而作为渗透测试服务提供商,阿里云也为自己的用户提供了丰厚的回报——渗透测试返利。那么,阿里云渗透测试究竟返利多少呢?本文将为您揭开这个神秘面纱。阿里云渗透测试是一种专业的安全评估手段,
网站编辑2024-11-06 17:48:5989
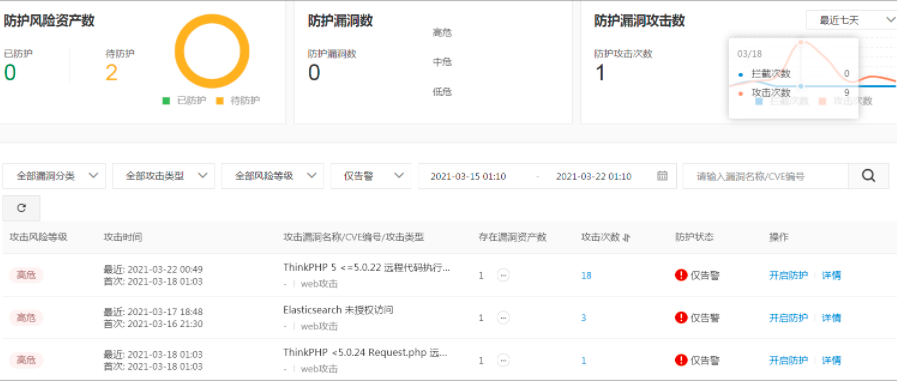
阿里云防火墙如何设置漏洞防护?漏洞防护页面展示了可被网络侧攻击利用的漏洞(这类漏洞由云安全中心漏洞检测功能自动检测并同步到云防火墙),并提供针对此类漏洞的攻击防御能力。您可以通过手动开启云防火墙开关和IPS防御规则,防止这些漏洞被利用,从而避免您的资产遭受入侵。下面小名就来讲讲阿里云防火墙漏洞防护设置的方法。
网站编辑2022-07-12 13:43:52296
防火墙怎样开启IPv6防护?网站接入WAF防护后,您可以为网站一键开启IPv6防护功能。IPv6防护为网站防御IPv6环境下发起的攻击,帮助源站实现对IPv6协议请求的安全防护。
网站编辑2021-12-27 15:33:55742
随着互联网的发展,网络安全问题日益严峻。作为企业的重要组成部分,防火墙是保护网络免受黑客攻击、恶意软件和其他威胁的重要工具。而阿里云防火墙则是目前市场上备受推崇的防火墙品牌之一。那么,阿里云防火墙的价格是多少呢?它是否适合一年使用呢?本文将为您详细解答。1.阿里云防火墙的价格阿里云防火墙的价格因地区、配置和使用时长而异
网站编辑2024-09-08 18:40:37104
什么是阿里云防火墙?阿里云防火墙是一种网络安全产品,用于保护云服务器、云数据库、云负载均衡等阿里云产品免受网络攻击。它可以帮助用户实现网络安全防护、流量监控、访问控制等功能,保障用户的数据安全和业务稳定运行。阿里云防火墙的报价阿里云防火墙的报价根据用户的需求和使用情况而定。用户可以根据自己的业务需求选择不同的套餐和功能
网站编辑2024-08-31 10:20:02109
在使用Web应用防火墙中,比较常见的网站防护配置问题主要有以下这几个:WAF如何防御CC攻击?在WAF管理控制台更改配置后大约需要多久生效?WAF自定义防护策略(ACL访问控制)中的IP字段是否支持填写网段?为什么URL匹配字段包含双斜杠(//)的自定义防护策略规则不会生效?那么,这些问题该怎么解决呢?
网站编辑2022-10-21 10:50:08409
怎么删除防护对象?通过接入管理自动添加的防护对象(包括云产品接入方式下自动添加的云产品实例、CNAME接入方式下自动添加的域名),不支持手动删除。如果您不再需要WAF防护相关业务,可以取消业务接入。取消业务接入后,自动添加的防护对象将被自动删除。关于取消业务接入的相关操作,请参见取消接入(云产品接入)、删除域名(CNAME接入)。
网站编辑2022-10-18 15:50:39266
WAF防火墙与传统防护墙的对比优势在哪?相对于传统的防火墙,使用WAF防火墙能在应用层理解分析HTTP回话,并且还能够有效的防止各类应用层的攻击,同时还具备有向下兼容,网络防火墙的一些功能。WAF是部署于WEB应用程序前面的一道防护墙,用户的请求会先通过WAF进行扫描过滤后,才会将有效的请求发送至WEB服务器,无效或存在有攻击行为的请求会被直接隔离阻断。接下来我们就来详细的了解一下WAF防火墙的优势吧。
网站编辑2022-10-11 10:41:44514

"堡垒机"(Bastion)是指一种用于远程控制计算机系统和网络的工具,由Linux操作系统内置。堡垒机使用特殊的网络编程语言和加密算法,可以实现对计算机系统的远程控制和监视。堡垒机的工作原理通常是通过网络接口将计算机连接到一个由服务器管理的网络上,然后通过堡垒机的Linux驱动程序和HTTP协议访问服务器上的文件和网络资源。服务器会向堡垒机发送一个IP地址和端口号,以便堡垒机可以识别并执行相应的
网站编辑2023-05-11 11:18:21212

阿里云渗透测试是一种通过模拟黑客攻击的方法来检测企业网络系统安全漏洞的服务。它可以帮助企业发现潜在的安全隐患,及时修补漏洞,从而保障企业的网络安全。本文将详细介绍阿里云渗透测试的价格、内容以及如何选择合适的渗透测试服务。阿里云渗透测试价格:按需收费阿里云渗透测试的费用因测试对象和测试范围的不同而有所差异。一般来说,阿里
网站编辑2025-03-21 08:40:13111

阿里云云防火墙是一款云原生的云上边界网络安全防护产品,可提供统一的互联网边界、NAT边界、VPC边界、主机边界流量管控与安全防护,包括结合情报的实时入侵防护、全流量可视化分析、智能化访问控制、日志溯源分析等能力,是您的网络边界防护与等保合规利器。
¥33660.00/年
典名专属折扣
Web应用防火墙对网站或APP的业务流量进行恶意特征识别及防护,将清洗后的安全流量返回至服务器。避免服务器被恶意攻击及入侵,应用被挂马和篡改,保护核心数据安全,保障业务稳定运转。
¥4950.00/年
典名专属折扣
在满足等保2.0‘安全审计’相关要求的同时,智能解析数据库通信流量,细粒度审计数据库访问行为,通过对数据库全量行为的审计溯源、危险攻击的实时告警、风险语句的智能预警,提供敏感的数据库资产安全的监控保障
¥3000.00/月
等保合规
