更新时间: 2026-07-16
简介数据库是存储和管理大量数据的重要工具,但是由于其敏感性和重要性,数据库的安全性一直是一个重要的问题。为了保护数据库中的数据,数据库加密方法被广泛应用。本文将介绍一种常用的数据库加密方法——AES算法。AES算法AES(AdvancedEncryptionStandard)是一种对称密钥加密算法,它在2001年由美国
网站编辑2024-02-10 15:29:42123
1.引言随着信息技术的不断发展,数据库已经成为企业和组织存储和管理大量数据的重要工具。然而,由于数据库中存储的数据往往是敏感的,因此数据库的安全性问题也越来越受到关注。为了保护数据的安全,数据库的加密方法成为了研究的热点。2.数据库加密方法数据库加密方法可以分为两种类型:对称加密和非对称加密。对称加密是指使用相同的密钥
网站编辑2023-12-26 21:20:10157
简介:随着信息化社会的不断发展,数据库成为了企业信息化建设中的重要组成部分。然而,数据库中的数据如果泄露或被非法获取,将对企业造成巨大的损失。因此,对数据库进行加密以确保数据安全成为企业信息化建设中的重要任务。本文将介绍数据库加密的方法和设置安全措施的流程。一、数据库加密的方法数据库加密是指将数据库中的数据进行加密处理
网站编辑2023-11-08 08:33:27354
为了保护数据库的安全,我们可以采取多种措施。首先,在使用数据库时,需要设置强密码和权限管理。密码应该足够强,包含字母、数字和符号,并且要定期更换。权限管理可以通过授权、角色和权限设置来实现。对于数据库管理员,他们应该设置访问控制列表,只允许授权人员访问。此外,对于重要的数据,应该采取备份措施,以防止数据丢失或数据损坏。
网站编辑2023-07-24 11:22:13218
#简介:数据库加密是一种重要的安全措施,用于保护敏感数据免受未经授权的访问和使用。在现代信息技术时代,随着数据泄露事件的频繁发生,数据库加密的重要性越来越受到重视。本文将探讨数据库加密的概念、原理和应用,并分析其对企业和个人用户的意义。详细说明:1.数据库加密的原理数据库加密是一种通过对数据进行加密处理来保护数据隐私的
网站编辑2024-01-03 17:16:25113
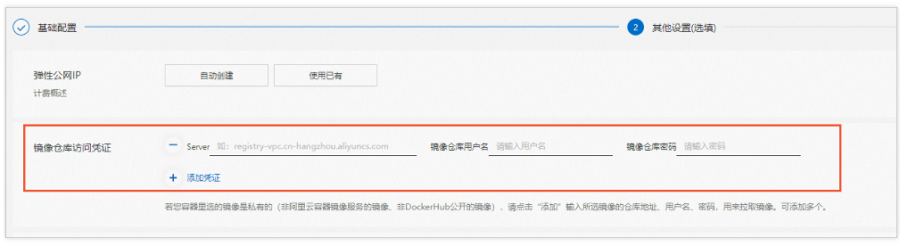
在配置容器时可以选择哪几类镜像?通过弹性容器实例售卖页创建ECI实例的过程中,在基础配置页面配置容器时,您可以选择以下几类镜像:
网站编辑2023-02-03 09:24:10488
简介随着互联网的发展,越来越多的企业和个人开始依赖数据库来存储和管理大量的敏感数据。然而,这些数据往往包含了个人身份信息、财务记录、商业机密等重要信息,一旦泄露将会带来严重的后果。因此,数据库加密成为了保护敏感数据的重要措施之一。什么是数据库加密?数据库加密是一种通过将数据转换为密文来保护数据安全的技术。在数据库中,敏
网站编辑2024-01-31 17:02:51217

数据库加密系统是一种保护数据安全的重要措施。它通过对数据库中的数据进行加密,使得未经授权的人无法访问和读取数据。数据库加密系统可以在数据库层面上实现数据的加密和解密,从而保护数据的机密性和完整性。数据库加密系统的工作原理是将数据库中的数据进行加密,然后存储在数据库中。当需要访问和读取数据时,数据库加密系统会对数据进行解密,然后将解密后的数据返回给用户。在这个过程中,数据库加密系统会使用密钥来加密和
网站编辑2023-05-10 12:00:01386
首先,创建数据库时,必须考虑数据类型和约束。数据类型是指数据在存储和检索时所采用的方式,例如文本、数字、日期和时间等。在创建数据库时,应该确保使用正确的数据类型,以避免出现数据不匹配或错误的情况。此外,约束是指限制数据库中数据的存储方式和操作类型,例如表格的列宽、字段的类型和值等。在创建数据库时,应该遵循这些约束和规范
网站编辑2023-07-17 11:09:38199
简介:在使用阿里云数据库时,有些用户在购买时可能会忽略设置账号密码这一重要步骤。然而,这会导致严重的安全风险,给企业带来不必要的麻烦和损失。本文将探讨阿里云数据库购买时未配置账号密码的原因,以及如何应对这一问题,从而确保数据的安全和保护。原因分析在阿里云数据库购买过程中,有些用户可能会因为疏忽或者不了解配置过程,导致忘
网站编辑2024-11-05 08:19:25150
表表是数据库中存储数据的主要表格。一个表格中可以包含多个列,用于存储不同类型的数据。每个列都有自己的属性和值,以及它们的数据类型。这些属性和值可以是数字、文本、日期、时间等。表的名称和类型是表格的标识符。表名称应该包括表格中所有列的名称,而类型应该包括数据类型,例如日期类型。表是数据库中的基本数据结构,因此应当确保它们
网站编辑2023-07-22 10:40:44247
简介:在创建数据库时,每个数据库都有其特定的目的和用途。了解如何创建和管理数据库是任何数据管理系统的基础。本文将详细介绍在创建数据库时每个数据库的特点、类型和用途。正文:在创建数据库时,每个数据库都有其特定的目的和用途。根据这些目的,数据库可以分为许多类型。以下是数据库的一些常见类型:表格数据库:这种类型的数据库主要用
网站编辑2023-12-07 14:34:06160

在满足等保2.0‘安全审计’相关要求的同时,智能解析数据库通信流量,细粒度审计数据库访问行为,通过对数据库全量行为的审计溯源、危险攻击的实时告警、风险语句的智能预警,提供敏感的数据库资产安全的监控保障
¥3000.00/月
等保合规
阿里云 Redis 开源版及 Tair 均提供了多种架构,并支持资源规格的灵活配置和实时调整,能够在游戏、金融、广告、电信、直播、电商、安全等对时延有严苛要求的领域提供稳定支撑。
¥1020.00/年
新人专享
开箱即用,高吞吐写入,秒级实时分析、自动弹性优势。 广泛应用于流量分析、广告营销分析、行为分析、人群划分、客户画像、敏捷BI、数据集市、网络监控、分布式服务和链路监控等业务场景。
¥1473.40/月
1年85折