
更新时间: 2026-07-07
阿里云OSS(ObjectStorageService)是阿里云提供的一种安全、高效、可扩展的云存储服务。它可以帮助用户轻松地存储和管理各种类型的文件,如图片、视频、音频等。本文将详细介绍如何使用阿里云OSS上传文件。步骤一:创建OSS存储空间首先,你需要在阿里云OSS控制台创建一个存储空间。在控制台中,点击“创建存储
网站编辑2024-04-22 11:53:22108
简介阿里云对象存储服务(ObjectStorageService,简称OSS)是一种高可用、高可靠、低成本的云存储服务,可以用于存储和管理各种类型的数据。本文将介绍如何使用阿里云OSS上传文件。步骤一:创建OSSBucket在开始上传文件之前,首先需要创建一个OSSBucket。登录阿里云控制台,选择OSS服务,点击“
网站编辑2024-03-27 07:26:47243
简介阿里云对象存储服务(ObjectStorageService,简称OSS)是一种高可靠、高扩展性的云存储服务,可以存储各种类型的数据,包括文本、图片、视频等。在使用阿里云OSS时,有时候需要将文件从一个目录移动到另一个目录,本文将介绍如何使用阿里云OSSAPI实现文件移动。步骤1.创建OSSBucket首先,你需要
网站编辑2024-03-21 07:08:25267
阿里云对象存储服务(OSS)是一种高可用、高可靠、安全、低成本的云存储服务。在使用阿里云OSS时,我们经常需要查看存储在OSS上的文件。本文将介绍如何在阿里云OSS上查看文件。1.登录阿里云控制台首先,我们需要登录阿里云控制台。在浏览器中输入https://www.aliyun.com/,点击右上角的"登录"按钮,输入
网站编辑2024-03-18 07:06:12162
升级内容:自2022年10月09日起,针对该日期之后开通OSS服务的用户创建的Bucket,如使用OSS默认域名访问时,Response Header中会自动加上 Content-Disposition:'attachment=filename;'。
网站编辑2022-09-13 10:18:32265
阿里云OSS(ObjectStorageService)是阿里云提供的一种对象存储服务,它可以帮助用户存储和管理大量的数据。在实际应用中,我们经常需要将数据从前端直接上传到OSS,以实现高效、安全的数据传输。本文将介绍如何使用阿里云OSS前端直传功能,以及它的优势和应用场景。什么是阿里云OSS前端直传?阿里云OSS前端
网站编辑2024-03-18 08:54:49166
典名科技本文介绍如何使用阿里云对象存储OSS访问域名?关于OSS域名的构成规则以及如何使用内网和外网访问OSS,针对OSS的网络请求,除了GetService这个API以外,其他所有请求的域名都是由带有指定Bucket信息的三级域名组成的。
网站编辑2020-11-07 14:03:32949

简介阿里云OSS(ObjectStorageService)是一种安全、稳定、可扩展的云存储服务,广泛应用于各种场景下的数据存储和备份。在使用OSS时,我们通常会遇到各种访问模式,其中一种是低频访问。低频访问是指访问频率较低、数据量较小的场景,例如日志存储、数据备份等。本文将介绍如何使用阿里云OSS低频访问来优化数据存
网站编辑2024-05-02 12:14:15189
首先,我们需要在阿里云oss中选择合适的云存储服务。阿里云提供了多种云存储服务,包括Apsara、Duo、RDS和SSD等,不同的云存储服务适用于不同的应用场景和数据量。我们可以根据自己的需求选择适合自己的云存储服务,如RDS适用于数据备份和存储,Duo适用于大规模数据存储和访问,SSD适用于长时间数据存储和访问等。其
网站编辑2023-07-21 08:57:03690
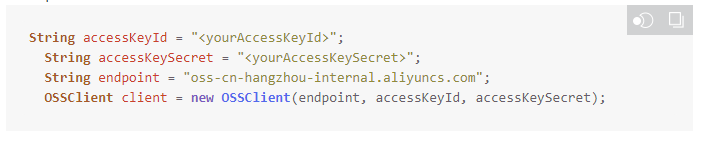
怎么通过内网访问OSS?内网指的是阿里云同地域产品之间的内部通信网络,例如您通过ECS云服务器访问同地域的OSS服务。内网产生的流入和流出流量均免费,但是请求次数仍会计费。
网站编辑2022-11-22 11:08:47294
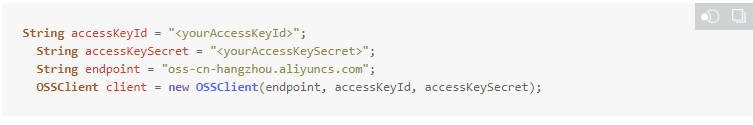
怎么通过外网访问OSS?外网指的是互联网。通过外网访问产生的流入流量(写)是免费的,流出流量(读)是收费的。
网站编辑2022-11-18 17:09:06925

用户直接访问OSS资源,访问速度会受到OSS的下行带宽以及Bucket地域的限制。如果通过CDN来访问OSS资源,带宽上限更高,并且可以将OSS的资源缓存至就近的CDN节点,通过CDN节点进行分发,访问速度更快,且费用更低。
网站编辑2022-03-09 10:30:14310



