更新时间: 2026-07-19
简介阿里云服务器是一种常用的云计算服务,但有时候可能会遭受勒索病毒的攻击。本文将介绍如何解决阿里云服务器上的勒索病毒问题。解决方法1.及时备份数据在遭受勒索病毒攻击之前,最重要的是及时备份数据。建议定期备份重要数据,并将其存储在不同的位置,以防止数据丢失。2.安装杀毒软件安装一款可靠的杀毒软件是保护服务器免受勒索病毒攻
网站编辑2024-04-01 07:19:59149
简介阿里云盘是一款云存储服务,用户可以将自己的文件上传到云端进行存储和管理。然而,最近有一些用户反映,在使用阿里云盘时遇到了排序问题,担心是否会有病毒存在。本文将对这个问题进行探讨,并给出一些解决方案。1.阿里云盘排序问题的出现阿里云盘的排序功能是根据文件名的字母顺序进行排列的。然而,有些用户发现自己的文件在排序后出现
网站编辑2024-02-21 20:07:59148
简介云服务器挖矿病毒是一种常见的网络攻击方式,它利用云服务器资源进行加密货币挖矿,给用户带来巨大的损失。本文将介绍云服务器挖矿病毒的原理,并提供一些解决方法。解决方法1.及时更新系统和软件云服务器挖矿病毒通常利用系统和软件的漏洞进行入侵,因此及时更新系统和软件是防止病毒入侵的重要措施。用户应该定期检查并安装最新的安全补
网站编辑2024-02-11 07:46:50151
简介阿里云服务器是一种高性能、高可靠性的云计算服务,但有时候也会面临病毒攻击的风险。本文将介绍如何处理阿里云服务器中的病毒,以保障服务器的安全运行。步骤一:确认病毒类型首先,需要确认服务器中感染的病毒类型。可以通过查看系统日志、网络流量监控等手段来确定病毒的来源和类型。常见的病毒类型包括木马、蠕虫、恶意软件等。步骤二:
网站编辑2024-01-29 21:04:27125
简介:阿里云服务器作为企业的重要基础设施,其安全性直接影响到企业的业务运行。最近,一些阿里云服务器用户报告称,他们的服务器遭到了挖矿病毒的攻击。本文将介绍阿里云服务器挖矿病毒的特征,以及如何进行排查。阿里云服务器挖矿病毒特征:挖矿病毒是一种通过利用阿里云服务器的计算资源来挖矿的恶意软件。这种病毒通常会通过网络攻击、软件
网站编辑2023-11-20 14:33:18292
简介:近年来,随着互联网的普及和科技的发展,虚拟货币交易成为了一个新的热门行业。然而,随之而来的是一系列的网络安全问题,其中最突出的就是挖矿病毒的持续爆发。最近,阿里云挖矿病毒再次引起了公众的关注,该病毒持续消耗流量,给用户的使用带来了很大的困扰。本文将详细介绍这种病毒的传播方式、危害以及如何应对。一、阿里云挖矿病毒的
网站编辑2023-11-03 10:47:05231
如果您怀疑自己感染了“阿里云服务器挖矿病毒”,可以采取以下措施进行处理:隔离:请勿试图访问感染病毒的设备。删除文件和文件夹:请勿尝试从病毒中删除您的数据。清除感染:如果您已知感染病毒,请立即停止访问该应用程序。更改文件系统设置:建议您尝试清除病毒和文件,以防止病毒复制到其他驱动器或文件系统中。打补丁:如果您无法清除病毒或更改文件系统设置,请考虑安装最新的安全补丁和防病毒软件。请注
网站编辑2023-06-10 13:43:11224

阿里云安全中心的防病毒功能可以提供防御恶意软件、病毒和其他恶意软件的保护,同时还配备了多项安全措施,确保您的计算机不会受到各种威胁的侵害。首先,阿里云安全中心提供了多个安全功能,例如防御恶意软件攻击、反欺诈保护、防止黑客入侵等。这意味着您可以使用多种安全保护技术来保护您的计算机免受各种威胁。其次,阿里云安全中心采用了多层次的防御体系来保护您的计算机。他们使用先进的反病毒引擎,可以检测和清除各种流行
网站编辑2023-05-04 11:11:54391
防病毒版云安全中心费用多少?云安全中心防病毒版,提供主机常见病毒的检测和查杀等服务。防病毒版云安全中心费用日常是480.00元一年。如果您咨询在线客服,通过典名科技的链接购买,可以享受返现优惠、满减优惠、折扣优惠。
网站编辑2023-03-15 13:47:19368
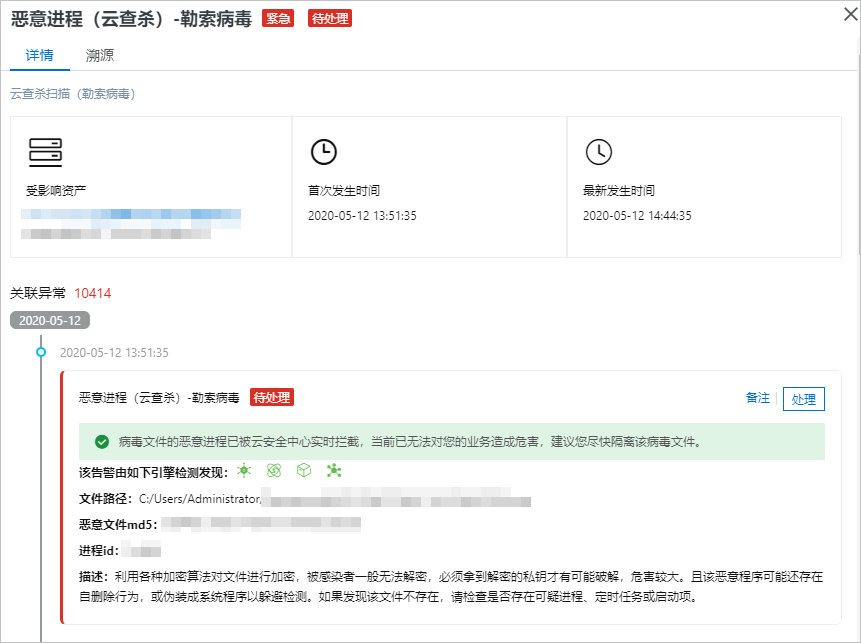
云安全中心病毒防御功能如何使用?勒索病毒对企业或个人用户来说都是危害极大的安全风险,如果企业或个人服务器上的核心数据或文件被加密,除了缴纳赎金,基本上无法解密。
网站编辑2022-08-16 15:16:32216
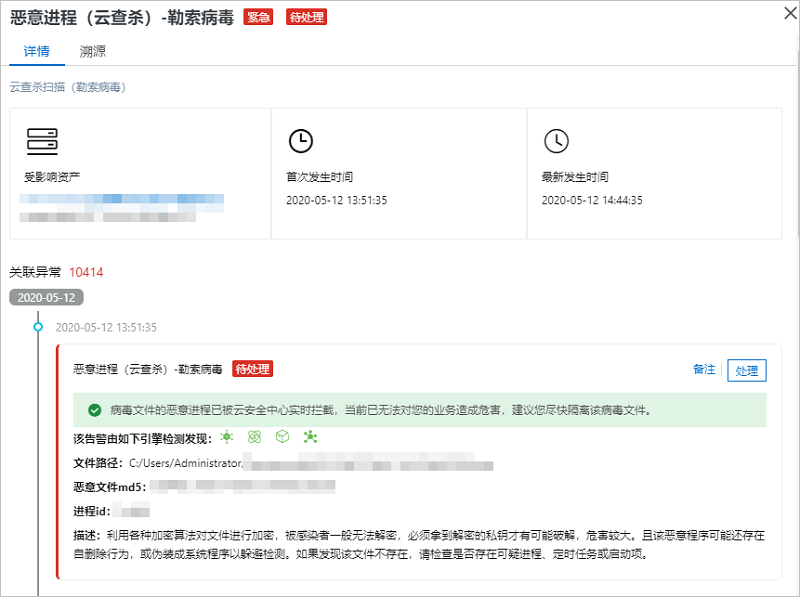
怎么使用云安全中心病毒防御功能?勒索病毒对企业或个人用户来说都是危害极大的安全风险,如果企业或个人服务器上的核心数据或文件被加密,除了缴纳赎金,基本上无法解密。
网站编辑2022-02-09 14:20:32292
简介:本文将介绍如何在阿里云服务器上开启防病毒功能,以及如何保护您的云服务器免受病毒攻击。我们将讨论一些常见的病毒攻击方式,并提供一些实用的建议来确保您的云服务器安全。1.防病毒软件的安装和配置在阿里云服务器上,您可以选择安装防病毒软件来保护您的服务器免受病毒攻击。常见的防病毒软件包括Windows系统自带的Windo
网站编辑2024-05-05 11:23:11140

Web应用防火墙对网站或APP的业务流量进行恶意特征识别及防护,将清洗后的安全流量返回至服务器。避免服务器被恶意攻击及入侵,应用被挂马和篡改,保护核心数据安全,保障业务稳定运转。
¥4950.00/年
典名专属折扣
通过防勒索、漏洞扫描修复、防病毒、防篡改、合规检查等安全能力,帮助用户实现威胁检测、响应、溯源的自动化安全运营闭环,保护云上主机、本地服务器和容器安全,并满足监管合规要求
¥36.00/年
典名专属折扣