
更新时间: 2026-10-01

阿里云对象存储OSS怎么使用?下面小编给大家介绍一下对象存储OSS的教程。阿里云OSS将数据文件以对象(object)的形式上传到存储空间(bucket)中。您可以进行以下操作。
网站编辑2021-04-02 14:40:29977
阿里云对象存储oss费用花多少?对象存储是一种高效、可靠、安全、经济实惠的存储方式,可以满足大规模数据存储和管理的需求,是当今数字化时代不可或缺的一部分。阿里云对象存储OSS(Object Storage Service)是一款海量、安全、低成本、高可靠的云存储服务,可提供99.9999999999%(12个9)的数据持久性,99.995%的数据可用性。多种存储类型供选择,全面优化存储成本。那么,阿里云对象存储oss费用花多少呢?
网站编辑2023-03-16 09:33:48231

阿里云对象存储OSS是怎么计费的?阿里云对象存储OSS计费模式分为包年包月和按量付费两种:按量付费是先使用后付费,阿里云用户开通OSS后,根据实际使用量按每小时产生费用;包年包月是预付费模式,用户通过购买存储包、流量包等资源包来抵扣OSS实际产生的费用。阿里云对象存储OSS的收费项目有很多,比如:
网站编辑2023-01-30 13:55:15638
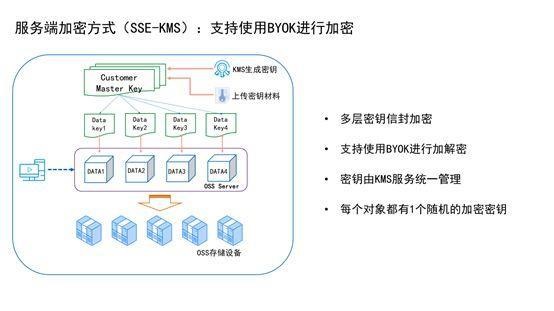
OSS提供哪些数据加密的方式?典名科技本文主要介绍阿里云存储OSS提供服务端加密和客户端加密。您有什么需求的话,可以联系我们。
网站编辑2020-11-02 14:58:22563
随着企业数据量的爆炸式增长,对象存储已成为现代IT架构不可或缺的组成部分。阿里云对象存储服务(OSS)作为国内领先的云存储解决方案,其价格体系备受关注。那么,阿里云对象存储oss什么价格?本文将深入解析阿里云OSS的定价策略,帮助企业精准控制存储成本。 阿里云对象存储oss什么价格?阿里云OSS的费用主要由四大部分组成:存储费用、流量费用、请求费用和数据处理费用。这种多维度的计费模式意味着企
网站编辑2025-10-24 17:10:360
对象存储OSS价钱!对象存储OSS是面向互联网和移动互联网,为大量使用的网页、视频、图片、音频、文档访问而设计的。OSS提供了多种存储类型,包括标准型、低频型、归档型以及冷归档型,以满足不同场景的数据存储需求。 买阿里云对象存储OSS多少钱?对象存储OSS支持多种计费方式,其中,相较于按量付费,OSS资源包和SC
网站编辑2025-01-08 15:32:4176
阿里云oss对象存储收费吗?要收费,阿里云oss对象存储提供了99.99999999%的数据可靠性和高可用性,适用于各种类型的数据存储需求,包括图片、音视频、文档、备份文件等。以下是关于阿里云oss对象存储收费详细介绍,一起来看看吧!
网站编辑2024-11-14 13:48:2839

阿里云OSS:什么是阿里云OSS?导出数据:阿里云OSS如何导出数据?OSS数据导出流程阿里云OSS数据导出的常见问题总结阿里云OSS:什么是阿里云OSS?阿里云OSS(ObjectStorageService)是阿里云提供的一种云存储服务,可以将各种类型的文件存储在云端,并提供数据的读写、管理等操作。阿里云OSS提供
网站编辑2024-05-03 16:29:20114
阿里云对象存储服务(OSS)是一种高可用、高可靠、低成本的云存储服务,可以用于存储和管理各种类型的数据。在使用阿里云OSS时,有时需要将存储在OSS上的数据导出到本地或其他存储介质上。本文将介绍如何使用阿里云OSSAPI和SDK来实现数据导出。步骤一:创建OSSBucket首先,您需要在阿里云控制台中创建一个OSSBu
网站编辑2024-03-31 09:15:34162
简介阿里云对象存储(OSS)是一种高可用、高可靠、安全、低成本的云存储服务,适用于各种类型的数据存储需求。它提供了简单易用的API接口,支持多种数据访问方式,包括HTTP/HTTPS、SDK、命令行工具等。详细说明1.OSS的特点OSS具有以下特点:高可用性:OSS可以在多个数据中心之间自动复制数据,保证数据的高可用性
网站编辑2024-03-28 07:39:47111

阿里云对象存储服务支持多种数据存储格式,包括CSV、JSON、PDF、XML等。用户可以选择适合自己的存储方式,如云盘、外部存储设备、云端硬盘等,以便快速地对数据进行存储、备份、迁移和访问。除了基本的数据存储之外,阿里云对象存储服务还支持用户上传和下载数据、备份和还原数据,以确保数据的安全性和可靠性。此外,阿里云对象存储服务还支持多种数据同步方式,如同步文件、同步时间戳、同步协议等,以帮助用户
网站编辑2023-06-23 10:20:40441
阿里云对象存储OSS进行分片上传时,文件(Object)会被切成若干个Part,这些Part被称为碎片
网站编辑2022-01-27 15:29:09502



