
更新时间: 2026-07-13
前段时间在处理iOS端的HTTPDNS相关SDK,在接入和测试环节发现大家对HTTP的整体请求流程包括HTTP劫持原理以及HTTPDNS的工作原理并不是太清楚
网站编辑2022-01-24 16:46:21177
DNS劫持危害有哪些?DNS劫持是很常见的网站攻击,有很多站长或企业运维人员都有遇到过
网站编辑2022-04-07 10:41:15254
dns劫持有什么用?dns劫持又叫域名劫持,是对域名的解析结果进行篡改,使得指向该域名的IP变成了另一个IP,导致访问相应的网址却被劫持到另一个不可达或者假冒的网址,从而实现非法窃取用户信息或者破坏正常网络服务的目的。
网站编辑2022-06-02 10:19:10232
域名dns被劫持应该怎么处理呢?域名DNS被劫持,第一时间联系服务商,查询DNS是否正确,其次检查网站是否被挂马,导致出现劫持问题等。
网站编辑2021-05-14 10:32:00362
些朋友可能对于域名dns劫持比较陌生,域名劫持是互联网攻击的一种方式,通过攻击域名解析服务器(DNS)
网站编辑2021-12-14 14:30:06295
1.防护DNS劫持阿里云安全DNS提供了一种安全可靠的DNS解析服务,能够有效防止DNS劫持。DNS劫持是指黑客通过篡改DNS解析服务器的地址,将用户的请求导向错误的网站,从而获取用户的个人信息和敏感数据。而阿里云安全DNS通过多节点、多线路的部署,能够提供高可用性、高可靠性的解析服务,确保用户能够正确访问目标网站,避
网站编辑2024-06-07 16:29:33210
SSL证书,网络的发展已经成为人们生活中非常重要的组成。因此,保护用户隐私,维护数据传输安全成为SSL证书最重要的功能。
网站编辑2022-05-12 15:17:22680
简介:阿里云公共DNS域名是阿里云提供的一种免费的DNS服务,主要用于提高网站访问速度和稳定性,防止DNS劫持和DNS污染等问题。本文将详细介绍阿里云公共DNS域名的原理,使用方法以及优势。一、原理阿里云公共DNS域名是通过在全球范围内的多个数据中心部署DNS服务器,将用户访问的域名解析到这些服务器上。当用户访问一个域
网站编辑2023-12-09 15:51:25248
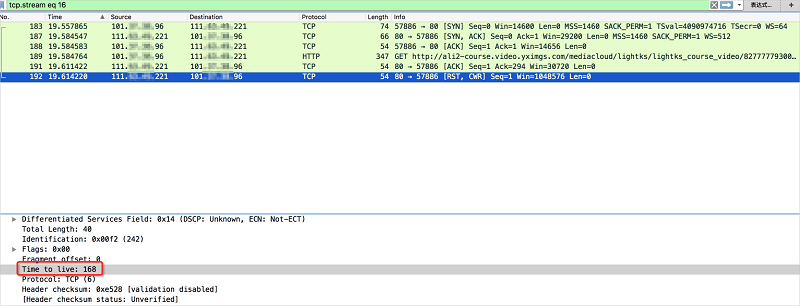
网站被恶意劫持了怎么办?网站被劫持问题经常出现在运营商数据传输的过程中,其中包括HTTP劫持、DNS劫持、运营商直接重置。下面小编给大家详细介绍一下。
网站编辑2021-09-14 16:32:46323
简介阿里云域名解析DNS是阿里云提供的一项服务,旨在帮助用户管理和解析域名。在互联网时代,域名解析DNS是连接网站和用户的桥梁,它负责将域名转换为IP地址,使用户能够访问您的网站。然而,域名解析DNS也面临着一些安全风险,如DNS劫持、DNS污染等。本文将介绍如何通过阿里云域名解析DNS来保护您的网站安全。1.防止DN
网站编辑2024-04-04 08:25:48157

怎么防止DDoS攻击?DDoS攻击的主要目标是使目标系统对其用户不可用。为此,黑客发送大量虚拟请求,使服务器无法处理它们,结果导致系统崩溃。
网站编辑2021-09-29 15:02:23281

如果您的阿里云数据源出现异常,可能有以下几种原因导致:DNS/域名问题:可能是DNS/域名解析失败导致,您可以尝试尝试使用其他DNS服务器来尝试解决问题;DNS劫持:可能是DNS劫持导致,可以尝试使用反钓鱼技术,例如尝试使用https://www.xxx.org/xxx.html,来避免被劫持;防火墙问题:可能是防火墙策略问题导致,您可以尝试关闭并禁用不必要的防火墙,或者尝试访问阿里云控
网站编辑2023-06-14 12:49:21268



