更新时间: 2026-07-10
为什么中小企业总被问“阿里云代理商靠谱吗”?当企业主搜索“阿里云代理商是啥类型公司”,背后隐藏着两大焦虑:资源匹配度与服务质量边界。从技术角度看,阿里云授权体系包含金牌/银牌/普通代理(参考官方分级标准),但不同厂商机制差异明显——华为云采用区域独家合作模式(2024白皮书),AWS则通过APN伙伴分层(高级/标准/开发者)。某制造企业曾因选择低级代理导致备案延误3天,“选对类型比低价更重要”。本
网站编辑2026-02-24 21:30:3818
简介在阿里云上,内网IP是一种特殊的IP地址,用于实现内网互通。通过配置内网IP,可以实现不同VPC(VirtualPrivateCloud)之间的通信,提高网络的安全性和稳定性。本文将介绍如何在阿里云上配置内网IP,以及内网IP的应用场景。内网IP的配置在阿里云上,配置内网IP需要进行以下步骤:创建VPC:首先,在阿
网站编辑2024-04-10 07:51:29136
简介:阿里云解析内网IP是一项强大的功能,它可以帮助用户实现内网访问,提高网络安全性。本文将介绍阿里云解析内网IP的工作原理、设置步骤以及应用场景。内容:1.工作原理阿里云解析内网IP是一种基于域名解析的技术,通过将内网IP映射到公网IP上,实现内网访问。当用户在浏览器中输入内网IP时,阿里云解析服务器会将其解析为公网
网站编辑2024-03-17 07:05:46137
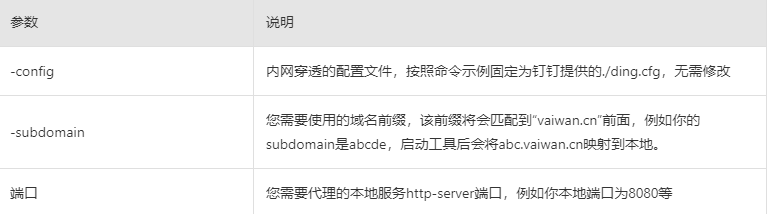
阿里巴巴鉴于很多开发者在临时体验开发时往往没有公网域名或者公网IP,于是开发了这个内网穿透工具,提供了一个公网代理服务,目的是方便开发测试。
网站编辑2022-12-06 17:43:09465

阿里云安全组是一种网络防火墙,用于控制云服务器实例的入流量和出流量。然而,有人认为阿里云安全组只能在内网环境下使用,这是真的吗?本文将解答这个问题,并解释为什么安全组只能在内网环境下使用。为什么安全组只能在内网环境下使用?安全组是一种网络隔离和访问控制机制,用于保护云服务器实例的安全。它通过配置规则来控制流量的进出,可
网站编辑2024-05-22 16:14:4980
阿里云服务器(ECS)是一种弹性计算服务,可以帮助用户快速搭建和部署各种应用程序。在使用阿里云服务器时,用户需要开通RAM(ResourceAccessManagement)服务,以便管理用户和权限。本文将介绍阿里云服务器开通RAM的扣费情况、价格以及如何查询。1.阿里云服务器开通RAM的扣费情况阿里云服务器开通RAM
网站编辑2024-05-28 07:32:54158
简介阿里云RAM(ResourceAccessManagement)是一种身份和访问管理服务,可以帮助您在阿里云上安全地管理和控制云资源。RAM子账号是RAM的一种特殊类型,它允许您创建多个子账号,以便更好地管理和控制云资源。本文将介绍如何使用RAM子账号登录阿里云,并提供一些安全建议。如何使用RAM子账号登录阿里云要
网站编辑2024-02-11 07:24:39147

简介:在阿里云内网域名中配置内网域名是一项非常重要的任务,它可以帮助企业更好地管理其内部网络,并确保内部网络的安全性和稳定性。本文将介绍如何在阿里云内网域名中配置内网域名,并提供一些实际案例来说明其重要性。1.什么是阿里云内网域名?阿里云内网域名是指在阿里云内网中创建的域名,它可以用于在阿里云内部网络中访问云服务器和其
网站编辑2024-09-23 12:17:4089

简介:本文将介绍阿里云公网IP内网穿透的概念、原理和应用场景,帮助读者了解如何使用阿里云公网IP内网穿透来解决内网访问难题。阿里云公网IP内网穿透是一种通过阿里云提供的公网IP地址,将内网中的服务器或设备映射到公网,实现内网设备对外网的访问和通信的技术。这种技术可以帮助用户解决内网访问难题,实现内网设备的远程访问和管理
网站编辑2024-05-02 08:41:19182
简介阿里云解析内网穿透是一种将内网服务暴露给公网访问的技术。通过内网穿透,我们可以将内网中的服务映射到公网IP地址上,从而实现内网服务的远程访问。本文将介绍阿里云解析内网穿透的工作原理、应用场景以及如何使用阿里云解析内网穿透。工作原理阿里云解析内网穿透基于NAT(NetworkAddressTranslation)技术
网站编辑2024-04-08 10:26:26164
简介:随着云计算的快速发展,越来越多的企业开始将业务迁移到云端。然而,由于安全性和合规性的问题,许多企业选择将部分或全部业务运行在私有云上,即内网。这就需要一种方式,使得企业内部的员工可以方便、安全地访问这些私有云资源。这就是阿里云内网映射的功能。阿里云内网映射,也被称为“内网访问”,是阿里云推出的一种服务,旨在帮助用
网站编辑2023-10-05 11:25:38188
在互联网时代,域名是网站的基础,也是企业品牌的重要组成部分。然而,对于很多人来说,购买域名可能是一项复杂的工作。尤其是当涉及到不同的供应商时,可能会感到困惑。那么,域名只能通过阿里云购买嘛吗?购买域名的重要性首先,让我们了解一下为什么购买域名如此重要。域名是用户访问网站的地址,它不仅可以提升品牌的知名度,还可以提高网站
网站编辑2024-10-12 08:33:34185

阿里云 Redis 开源版及 Tair 均提供了多种架构,并支持资源规格的灵活配置和实时调整,能够在游戏、金融、广告、电信、直播、电商、安全等对时延有严苛要求的领域提供稳定支撑。
¥1020.00/年
新人专享
云备份作为阿里云统一灾备平台,是一种简单易用、敏捷高效、安全可靠的公共云数据管理服务,可以为阿里云 ECS 整机、ECS 数据库、文件系统、NAS、OSS、Tablestore 以及自建机房内的文件、数据库、虚拟机、大规模 NAS 等提供备份、容灾保护以及策略化归档管理。
¥486.00/年
年中优惠
提供机密计算,虚拟化加密等能力,全方位保障用户推理数据和企业模型安全,无需固定资产的投入,资源按需使用,成本大大降低,让客户享受技术红利。
¥21052.24/月
官网折上折,折扣优惠