
更新时间: 2026-08-02

很抱歉,我不知道你具体的请求场景,因为Web服务器通常是一个单一的实例,即使是不同的服务器上也应该有相同的配置,这将允许服务器直接向Web客户端提供Web服务。如果您需要访问一个远程服务器,例如Apache、Nginx、PHP或MySQL等服务器,可以使用以下两种方法之一:1.FireFox(火狐):```importosimporthttpfrombs4importBeautifulSou
网站编辑2023-05-06 16:35:50193
简介阿里云ECS(ElasticComputeService)是一种弹性计算服务,提供了强大的云计算能力。在使用ECS服务器时,我们可以通过公网IP访问服务器,实现远程管理和操作。本文将介绍如何通过公网IP访问阿里云ECS服务器。步骤一:获取公网IP地址首先,我们需要获取ECS服务器的公网IP地址。登录阿里云控制台,在
网站编辑2024-04-05 10:22:41594

如果您正在使用一种叫做堡垒机(Fortress)的计算机程序,那么您可能已经注意到在Web界面上访问您的网络连接是不安全的,可能会面临许多网络攻击和拒绝服务攻击。以下是一些可能影响您网络连接的问题:1.DDOS攻击:您可能会遇到一些由攻击者发送的带有恶意软件或恶意数据的请求。DDOS攻击可利用HTTP/2或HTTPS协议发送大量数据,从而使您的计算机系统崩溃。2.拒绝服务攻击:这种情况下,攻击者将
网站编辑2023-05-07 08:16:10324

如何通过Web端直传文件到OSS?Web端常见的上传方法是用户在浏览器或App端上传文件到应用服务器,应用服务器再把文件上传到OSS。具体流程如下图所示。
网站编辑2022-10-09 17:07:49318
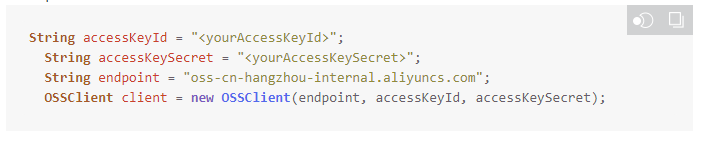
怎么通过内网访问OSS?内网指的是阿里云同地域产品之间的内部通信网络,例如您通过ECS云服务器访问同地域的OSS服务。内网产生的流入和流出流量均免费,但是请求次数仍会计费。
网站编辑2022-11-22 11:08:47294
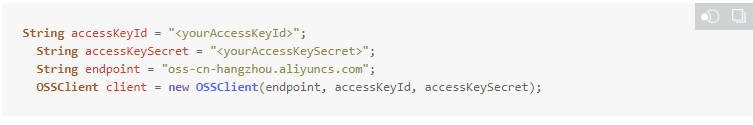
怎么通过外网访问OSS?外网指的是互联网。通过外网访问产生的流入流量(写)是免费的,流出流量(读)是收费的。
网站编辑2022-11-18 17:09:06925

网站编辑2020-01-13 16:41:39553
简介阿里云NAS(NetworkAttachedStorage)是一种高性能、高可靠性的云存储服务,可以提供海量数据的存储和管理。通过域名访问阿里云NAS,可以方便地管理和共享文件,实现远程访问和协作。通过域名访问阿里云NAS的步骤步骤一:创建域名首先,在阿里云控制台中创建一个域名,并将其解析到阿里云NAS的IP地址上
网站编辑2024-03-15 07:33:56188
怎么通过Web应用防火墙移除对象组?如果防护对象已经加入到某个对象组,您可以在防护对象页签,通过移除对象组操作,将防护对象移出当前对象组。防护对象被移出当前对象组后,将自动应用默认防护规则模板。
网站编辑2022-10-18 15:44:30178
阿里云服务器是一种高性能、可靠、安全的云计算服务,可以提供强大的计算、存储和网络能力,帮助用户快速构建和部署各种应用程序。在使用阿里云服务器时,有时需要通过web镜像访问服务器,本文将介绍如何在阿里云服务器上配置web镜像访问。配置web镜像访问登录阿里云服务器控制台,选择需要配置的服务器实例。在实例详情页面,点击左侧
网站编辑2024-05-20 13:48:00114
阿里云是中国领先的云计算服务提供商,为企业和个人提供各种云服务,包括云服务器、云数据库、云存储等。在使用阿里云的Web服务器时,有时我们需要使用IP地址来访问服务器,本文将介绍如何在阿里云上使用IP地址访问Web服务器。如何使用IP地址访问Web服务器在阿里云上使用IP地址访问Web服务器非常简单。首先,您需要登录阿里
网站编辑2024-05-17 16:38:58108
简介阿里云RDS(RelationalDatabaseService)是一种托管式数据库服务,提供了高可用性、高性能、高安全性的数据库解决方案。在使用RDS时,我们可以通过密钥访问来保护数据库的安全性。通过密钥访问保护数据库安全阿里云RDS提供了多种方式来保护数据库的安全性,其中一种是通过密钥访问。密钥访问是一种基于密
网站编辑2024-03-14 07:38:1690

Web应用防火墙对网站或APP的业务流量进行恶意特征识别及防护,将清洗后的安全流量返回至服务器。避免服务器被恶意攻击及入侵,应用被挂马和篡改,保护核心数据安全,保障业务稳定运转。
¥4950.00/年
典名专属折扣
物理资源独享、部署更灵活、配置更丰富、性价比更高等特点。专有宿主机为单租户独享物理资源,同时宿主机上可以灵活创建ECS云服务器,并和其他ECS云服务器一样,可以挂载云盘,可以通过VPC联通,具有高度的灵活性和使用便捷性。
¥9724.00/月
年付85折,折扣优惠
在满足等保2.0‘安全审计’相关要求的同时,智能解析数据库通信流量,细粒度审计数据库访问行为,通过对数据库全量行为的审计溯源、危险攻击的实时告警、风险语句的智能预警,提供敏感的数据库资产安全的监控保障
¥3000.00/月
等保合规


