更新时间: 2026-07-17
阿里云数据库审计是一种安全审计工具,可以帮助用户对数据库进行监控和管理,保护数据库的安全性。本文将介绍阿里云数据库审计的配置方法和使用方法,帮助用户更好地使用该工具。1.登录阿里云控制台首先,用户需要登录阿里云控制台,进入数据库审计页面。在页面中,用户可以查看数据库审计的相关信息,包括审计日志、审计规则、审计记录等。2
网站编辑2024-07-18 08:04:22179

1.数据库审计的重要性在当今数字化时代,数据成为了企业的重要资产之一。因此,数据库的安全性和完整性变得尤为重要。数据库审计是一种监控数据库活动并记录数据库操作的方法,它可以帮助企业发现和解决数据库中的安全漏洞和异常行为。因此,阿里云数据库审计是一个非常重要的工具,可以帮助企业保护其数据库免受恶意攻击和数据泄露的威胁。2
网站编辑2024-08-14 21:01:19135

简介:阿里云数据库审计是一种重要的数据库安全工具,它可以帮助用户监控数据库的访问和操作,发现潜在的安全漏洞和异常行为。然而,阿里云数据库审计需要购买付费版本才能使用高级功能,那么为什么需要购买付费版本呢?本文将详细说明。一、高级功能阿里云数据库审计提供了许多高级功能,例如实时监控、告警和报告等,这些功能可以帮助用户更全
网站编辑2024-07-26 10:03:39197

要对堡垒机数据库进行日志审计,可以按照以下步骤进行:1.安装好堡垒机审计软件。一般来说,堡垒机数据库审计需要安装包括审计日志在内的堡垒机软件。2.配置堡垒机审计。根据需要设置审计策略、审计数据库和审计用户权限。3.记录日志。在审计日志窗口中,可以记录数据库的操作、日志文件的增删改查等信息。4.查找和修复日志错误。对于一些不在审计日志的操作,可以通过查找日志进行排除,并查找可能存在的问题。如果问题已
网站编辑2023-05-06 08:50:14462
1.什么是华为数据库审计系统?华为数据库审计系统是华为公司推出的一款用于监控和管理数据库系统的工具。它可以帮助管理员实时监控数据库的运行状态,提供详细的日志记录和审计功能,以及对数据库的安全性和性能进行评估和优化。2.如何查看华为数据库审计系统的信息?要查看华为数据库审计系统的信息,首先需要登录到华为数据库审计系统的管
网站编辑2024-02-14 19:14:22206

什么是阿里云数据库审计?阿里云数据库审计是一种安全监控服务,可以帮助企业监控和审计数据库操作,确保数据安全和合规性。阿里云数据库审计可以记录数据库操作日志,包括登录、查询、修改、删除等操作,以及数据库配置信息和权限信息。通过阿里云数据库审计,企业可以实时监控数据库操作,及时发现异常操作并进行处理,避免数据泄露和数据丢失
网站编辑2024-08-02 17:34:08168
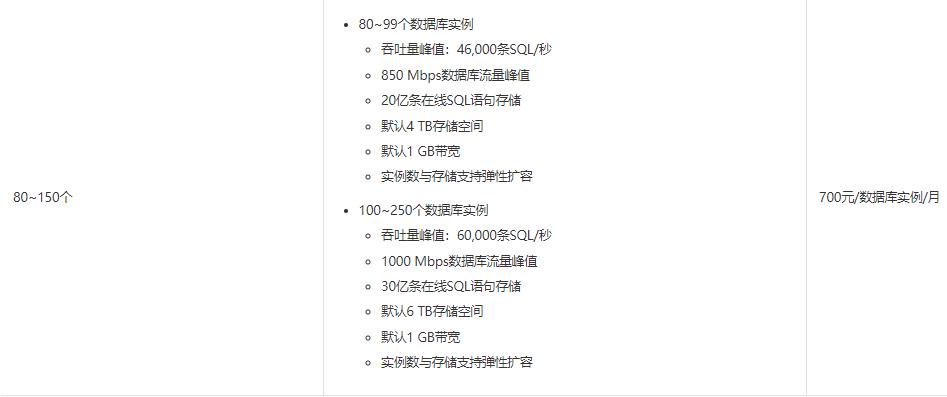
数据库审计价格,数据库审计是怎样计费的?数据库审计按照包年包月方式计费。数据库审计支持C100和D100两种实例,两种实例支持的版本对应的性能及价格如下所示。
网站编辑2022-09-14 14:52:57293
在当今的互联网时代,数据库审计已经成为企业安全管理的重要组成部分。对于使用阿里云数据库的企业来说,是否需要购买数据库审计服务,是否安全,是一个需要认真考虑的问题。本文将针对这个问题进行详细解答。为什么需要数据库审计?数据库审计是为了监控数据库操作,记录数据库中的访问、修改、删除等操作,以便在数据泄漏、系统攻击或黑客入侵
网站编辑2024-08-01 19:43:0691
首先,我们需要了解华为数据库审计系统的功能和特点。华为数据库审计系统的主要功能包括:数据库访问日志收集、数据库操作日志收集、数据库审计日志收集和数据库告警功能。这些功能可以帮助华为数据库管理员快速定位数据库系统的异常情况,并及时采取相应的措施。其次,我们需要了解华为数据库审计系统如何收集数据。数据收集的方法包括:华为数
网站编辑2023-07-27 10:28:06283
硬件要求Oracle数据库对硬件的要求较高,主要包括以下几个方面:CPU:Oracle数据库需要强大的处理器来支持高并发和大规模数据处理。建议选择多核心的高性能CPU,如IntelXeon或AMDEPYC系列。内存:Oracle数据库需要足够的内存来存储数据和缓存,以提高查询效率。建议选择大容量的内存条,如DDR4EC
网站编辑2024-02-10 12:02:34158

什么是阿里云数据库审计?阿里云数据库审计是一种安全服务,可以帮助你监控和管理数据库的安全性。它可以帮助你发现数据库中的异常行为,例如未授权访问、敏感数据泄露等,从而保护你的数据安全。阿里云数据库审计配置资源阿里云数据库审计配置资源可以帮助你快速配置数据库审计服务。以下是配置资源的步骤:登录阿里云数据库审计控制台。选择你
网站编辑2024-07-17 19:40:00113
1.登录审计登录审计是指记录用户登录数据库的活动。它可以跟踪用户的登录时间、登录位置、登录方式等信息。登录审计可以帮助管理员监控数据库的安全性,及时发现异常登录行为。2.操作审计操作审计是指记录用户对数据库进行的操作活动,包括增删改查等操作。通过操作审计,管理员可以了解用户对数据库的具体操作,以及操作的时间、对象等信息。操作审计可以帮助管理员追踪数据变更的历史,发现潜在的安全问题。3.对
网站编辑2023-07-09 08:08:001061

在满足等保2.0‘安全审计’相关要求的同时,智能解析数据库通信流量,细粒度审计数据库访问行为,通过对数据库全量行为的审计溯源、危险攻击的实时告警、风险语句的智能预警,提供敏感的数据库资产安全的监控保障
¥3000.00/月
等保合规
基于云原生架构,软硬协同优化,提供稳定可靠、高性价比的数据库服务。通过丰富的插件拓展,支撑各领域场景化业务,如自研Ganos多维多模时空引擎及开源PostGIS地理信息引擎、向量引擎、时序引擎等百余款插件。
¥1231.20/年
1年7.5折起 不限数量
完全兼容 MongoDB 协议、高度兼容 DynamoDB 协议的在线文档型数据库服务,支持单节点、副本集和分片集群三种部署架构,能够满足不同的业务场景需要,在互联网(游戏、资讯、社交、电商、直播)、新零售、在线教育、金融、物联网、政企等行业都有广泛的应用。
¥0.00/月
1年75折