
更新时间: 2026-07-20
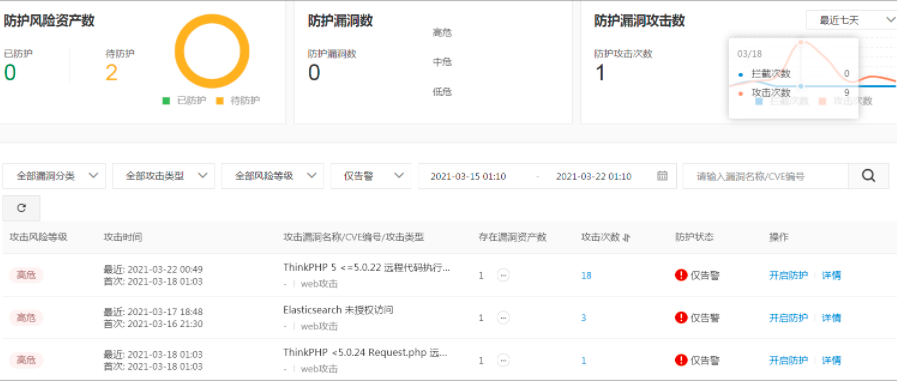
阿里云防火墙如何设置漏洞防护?漏洞防护页面展示了可被网络侧攻击利用的漏洞(这类漏洞由云安全中心漏洞检测功能自动检测并同步到云防火墙),并提供针对此类漏洞的攻击防御能力。您可以通过手动开启云防火墙开关和IPS防御规则,防止这些漏洞被利用,从而避免您的资产遭受入侵。下面小名就来讲讲阿里云防火墙漏洞防护设置的方法。
网站编辑2022-07-12 13:43:52296
如何修复虚拟主机网站的漏洞?越来越多的用户敏感信息泄露让人担心网站用户的数据安全
网站编辑2022-04-07 14:31:34144

阿里云服务器漏洞需要修复吗?阿里云ECS云服务器免费提供漏洞检测,一般阿里云会在星期二给用户推送阿里云服务器待处理漏洞周报,那么阿里云服务器漏洞怎么修复呢?下面小编给大家分享两种修复阿里云服务器漏洞的方法。
网站编辑2022-03-09 14:14:39233

云虚拟主机不会存在漏洞吗?云虚拟主机可能会存在漏洞,在主机租用的过程中
网站编辑2021-11-19 11:50:16165

研究人员在Linux操作系统中发现了2个新的安全漏洞,攻击者成功利用后可以绕过Spectre 这类推测攻击的漏洞补丁,并从kernel内存中获取敏感信息。
网站编辑2021-06-10 10:28:08290
我们的服务器出现漏洞怎么办?如果出现漏洞不及时解决,就会对网站造成影响。那么,有什么好办法可以解决此问题吗?下面群英网络小编就来详细的为大家讲解下。
网站编辑2021-06-07 11:21:55224

简介:随着互联网的快速发展,服务器漏洞成为了一个普遍存在的问题。而阿里云作为国内最大的云计算服务提供商之一,其服务器漏洞修复也备受关注。本文将为大家解析阿里云服务器漏洞修复收费情况,并介绍其具体流程和费用标准。阿里云服务器漏洞修复服务介绍阿里云服务器漏洞修复服务是指针对阿里云服务器出现的漏洞进行修复的服务。当用户发现服
网站编辑2024-08-12 12:06:51228

1.了解SQL漏洞的严重性SQL(StructuredQueryLanguage)是一种用于管理关系数据库的语言。SQL漏洞是指SQL代码中的安全漏洞,黑客可以利用这些漏洞来获取敏感信息、篡改数据或执行恶意操作。因此,了解SQL漏洞的严重性是非常重要的。2.检测SQL漏洞的方法阿里云服务器上的SQL漏洞可以通过以下方法
网站编辑2024-06-07 07:44:09164

简介:阿里云服务器漏洞是指在阿里云服务器上存在的安全漏洞,可能导致服务器被黑客攻击、数据泄露等严重后果。本文将介绍阿里云服务器漏洞的原因、危害以及解决方案。1.阿里云服务器漏洞的原因阿里云服务器漏洞的原因主要有以下几点:1.1代码漏洞阿里云服务器上的应用程序可能存在代码漏洞,黑客可以通过这些漏洞获取服务器的控制权。1.
网站编辑2024-06-02 13:22:2686
1.阿里云服务器漏洞修复收费阿里云服务器是一种高性能、高可用性的云计算服务,为企业和个人提供了强大的计算能力和存储空间。然而,由于网络攻击和恶意软件的存在,服务器可能会出现漏洞,从而影响服务器的安全性和稳定性。因此,阿里云提供了漏洞修复服务,帮助企业及时修复服务器漏洞,保障服务器的安全。2.阿里云服务器漏洞修复收费模式
网站编辑2024-05-30 22:46:53123
阿里云服务器作为云计算领域的重要产品之一,其安全性和稳定性备受关注。然而,由于各种原因,服务器上可能存在漏洞,这些漏洞可能会被黑客利用,导致数据泄露、服务中断等严重后果。因此,及时修复服务器漏洞是保障服务器安全的重要措施。修复服务器漏洞的必要性修复服务器漏洞的必要性不言而喻。一方面,漏洞的存在可能会被黑客利用,导致服务
网站编辑2024-05-29 17:33:2683
简介阿里云服务器是目前市场上最受欢迎的云计算服务之一,但即使是这样强大的平台,也不能完全避免SQL漏洞的存在。本文将探讨阿里云服务器SQL漏洞的几个主要问题,并提供一些解决方案。1.SQL注入攻击SQL注入攻击是一种常见的安全漏洞,攻击者通过在输入框中输入恶意的SQL代码来获取服务器上的敏感信息。阿里云服务器虽然具有强
网站编辑2024-05-15 11:08:3198

通过防勒索、漏洞扫描修复、防病毒、防篡改、合规检查等安全能力,帮助用户实现威胁检测、响应、溯源的自动化安全运营闭环,保护云上主机、本地服务器和容器安全,并满足监管合规要求
¥36.00/年
典名专属折扣
