
更新时间: 2026-07-13
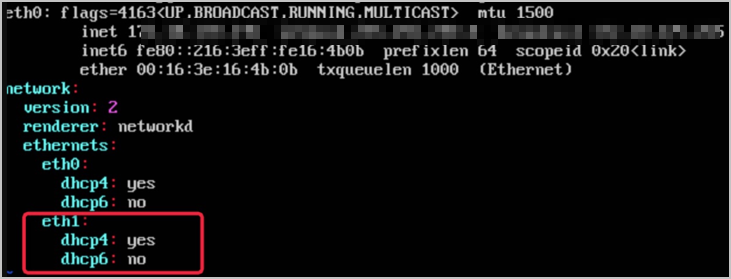
1.登录实例,编辑/etc/netplan/配置文件,添加以下eth1网卡的配置信息。2.执行以下命令,生效配置信息。
网站编辑2022-03-07 11:28:12278

什么是阿里云ECS?阿里云ECS(ElasticComputeService)是一种弹性计算服务,可以提供可扩展的计算能力,帮助用户快速构建和部署应用程序。ECS是一种虚拟化技术,可以让用户在云端租用虚拟机实例,以满足不同的计算需求。ECS配置端口转发在阿里云ECS中,端口转发是一项非常重要的功能,它可以将外部网络请求
网站编辑2024-09-03 12:55:51222
简介:阿里云域名端口转发是阿里云提供的一项服务,可以将域名下的指定端口转发到其他指定端口上,极大地增强了云服务器的安全性和稳定性。一、什么是阿里云域名端口转发阿里云域名端口转发是阿里云提供的一项服务,可以让用户通过域名来访问服务器上的指定端口。例如,如果您有一个网站,您可以使用阿里云的域名端口转发服务,将您的网站从80
网站编辑2023-10-08 10:06:39772
端口转发是指将数据从一个端口发送到另一个端口的过程。在云计算中,端口转发是非常常见的一种功能。它可以将多个客户的数据流量分发到多个服务提供商的服务器上,以提高服务的效率和性能。但是,使用端口转发并不是一个完美的解决方案。一方面,由于端口转发需要依赖于网络和服务提供商的支持,如果网络或服务提供商出现故障或中断,那么端口转
网站编辑2023-07-22 09:34:21418
阿里云邮箱是一款安全可靠的电子邮件服务,为用户提供了方便快捷的邮件收发功能。在使用阿里云邮箱时,用户需要设置一个原始密码来保护自己的账号安全。本文将介绍如何设置阿里云邮箱的原始密码,并提供一些注意事项。设置原始密码要设置阿里云邮箱的原始密码,首先需要登录到阿里云邮箱的官方网站。在登录页面输入你的邮箱地址和密码,然后点击
网站编辑2024-03-15 09:30:21178

云服务器配置端口转发(LVSPortExpansion)是一种常用的网络管理技术。它可以将不同的服务请求进行分离处理,同时实现网络流量的分流,从而实现更加高效的网络管理和负载均衡。下面是一些常见的云服务器配置端口转发的方法:1.VPS/虚拟主机:VPS/虚拟主机(VirtualPrivateServer)是一种通过虚拟服务器创建的服务器。在VPS/虚拟主机上创建一个VPN连接,将您的虚拟主机加入一
网站编辑2023-05-16 08:50:07250

阿里云CDN配置网络端口地址信息显示简介阿里云CDN(内容分发网络)是一种高速、稳定的网络服务,可以加速网站内容的传输,提高用户体验。在使用阿里云CDN时,网络端口地址信息显示是非常重要的,它可以帮助我们更好地管理CDN的使用情况。本文将详细介绍如何配置阿里云CDN的网络端口地址信息显示。配置网络端口地址信息显示的方法
网站编辑2024-07-15 17:28:3959
很抱歉,我无法为您提供关于恢复阿里邮箱原始头像的帮助。阿里邮箱是一个存储用户个人信息的在线邮箱,而头像是用来展示头像在个人资料页面的。如果您需要恢复邮箱原始头像,您可以尝试通过以下几种方法:1.联系阿里客服:您可以通过阿里客服联系阿里邮箱管理员,询问如何恢复原始头像。2.登录阿里帐号:如果您已经登录了阿里帐号并且知道密码,您可以在登录页面中找到“设置”选项,点击进入,在“头像设置”页面中找到“恢复
网站编辑2023-05-22 17:29:42830

阿里邮箱可以通过设置邮件转发规则来转发邮件给别人,同时可以选择是否转发邮件的原始内容或者只转发邮件的摘要内容。以下是具体步骤:1.登录阿里邮箱账号,进入收件箱界面。2.选中需要转发的邮件,点击邮件右上角的“更多”按钮,选择“转发”。3.在弹出的转发邮件界面中,填写需要转发的邮件地址,并选择“转发原始邮件”或“转发邮件摘要”。4.如果选择“转发原始邮件”,则转发的邮件将包含原始邮件的所有内容,包括邮
网站编辑2023-05-21 14:59:44754
首先,云计算技术具有高可扩展性和灵活性。通过云计算技术,企业和个人可以快速地部署新的应用程序和服务,以满足业务需求。此外,云计算技术可以根据业务需求的变化进行动态调整,这有助于企业和个人更好地控制成本和资源。其次,云计算技术可以提供高可靠性和安全性。云计算服务提供商通常拥有强大的数据中心和技术支持团队,以确保服务的高可
网站编辑2023-07-17 15:12:30262
使用端口转发服务可以帮助服务器有效地在不同的主机之间共享网络资源,同时避免对目标主机的网络流量进行阻塞和破坏。在使用端口转发时,服务器可以通过设置端口号、绑定端口等方式来控制转发流量,以确保不会将敏感数据包传递给其他主机。总之,阿里云服务器端口转发(PortManagement)是一种高效、灵活、安全的网络服务,可以帮助企业有效地共享网络资源,同时保证网络安全。
网站编辑2023-06-28 17:31:26277
以下是一个简单的Python示例代码,可以使用Git命令来配置和管理云服务器:```python#打开Git命令对话框#在Git命令对话框中输入以下命令server_agent.py-oserver_agent.json-rserver_agent.configserver_agent.config=server_agent.json-oserver_agent.config.json#创
网站编辑2023-06-05 10:29:03428

NAT网关可以提供网络地址转换服务。阿里云提供公网NAT网关和VPC NAT网关两款产品。公网NAT网关提供公网地址转换服务,VPC NAT网关提供私网地址转换服务,您可以根据业务需求灵活选择。
¥0.00/年
6折起
Web应用防火墙对网站或APP的业务流量进行恶意特征识别及防护,将清洗后的安全流量返回至服务器。避免服务器被恶意攻击及入侵,应用被挂马和篡改,保护核心数据安全,保障业务稳定运转。
¥4950.00/年
典名专属折扣
弹性公网IP是可以独立购买和持有的公网IP地址资源。目前,EIP仅支持绑定到专有网络类型的ECS实例、专有网络类型的私网SLB实例、专有网络类型的辅助弹性网卡、NAT网关和高可用虚拟IP上。
¥0.04/小时
带宽3折起


