
更新时间: 2026-07-27
简介阿里云对象存储服务(OSS)是一种可扩展的云存储服务,用于存储和检索任意类型的数据。在使用OSS时,有时需要返回HTTPS链接,以确保数据传输的安全性和可靠性。本文将介绍如何在阿里云OSS中获取HTTPS链接。步骤步骤一:创建OSSBucket首先,您需要在阿里云OSS上创建一个Bucket。Bucket是OSS中
网站编辑2024-03-16 14:13:23253
简介:在现代互联网时代,https访问已经成为保护用户隐私和数据安全的重要手段。本文将介绍如何在阿里云域名上实现https访问,帮助用户构建安全可靠的网站。正文:1.了解https访问的基本原理https是一种基于SSL/TLS协议的加密通信方式,可以保护网站的通信过程中的数据安全。当用户访问一个网站时,浏览器会与服务
网站编辑2024-05-05 18:03:47165
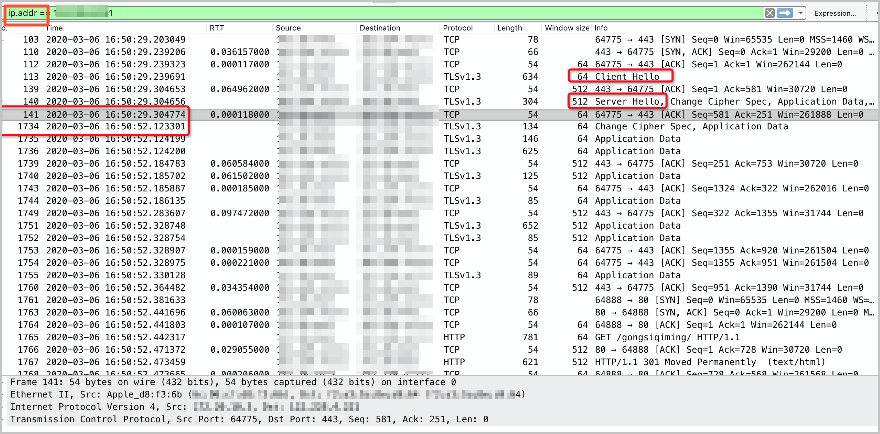
使用CDN加速后,在隐私模式的浏览器中,以HTTPS方式访问网页后速度很慢,但是客户端的本地网络速度正常。
网站编辑2022-01-18 10:54:30255
简介在使用阿里云域名时,有时候我们可能会遇到无法通过域名直接访问网站的问题,需要加上端口号才能正常访问。本文将介绍如何解决这个问题,以及一些常见的原因和解决方法。解决方法1.检查防火墙设置首先,我们需要检查阿里云服务器上的防火墙设置。如果防火墙设置过于严格,可能会阻止域名直接访问。我们可以尝试关闭防火墙或者添加相应的规
网站编辑2024-03-18 11:48:48213
简介:钉钉是一款非常受欢迎的企业级通讯工具,它可以帮助企业内部沟通、协作、管理等。如果您想加入钉钉,可以通过链接进行注册。本文将详细介绍如何通过链接加入钉钉。一、什么是钉钉链接?钉钉链接是一种特殊的链接,可以将用户引导到钉钉的注册页面。当用户点击这个链接后,就可以直接进入钉钉的注册页面,填写相关信息,完成注册。这个链接
网站编辑2023-09-01 15:24:02310
简介在使用阿里云域名时,有时候我们可能会遇到无法通过端口访问的情况。本文将介绍如何解决这个问题,以及为什么需要添加端口访问权限。解决方法1.添加端口访问权限要解决无法通过端口访问的问题,首先需要添加端口访问权限。具体步骤如下:登录阿里云控制台,进入域名管理页面。找到需要设置端口访问权限的域名,点击右侧的“解析”按钮。在
网站编辑2024-04-03 07:28:24159

简介:阿里云短信是一种高效、可靠的短信发送方式,可以广泛应用于各种场景,如营销推广、验证码验证等。本文将详细介绍如何通过阿里云短信发送链接,帮助您更好地实现营销目标。第一段:了解阿里云短信发送链接的基本原理阿里云短信发送链接的基本原理是通过短信平台将链接内容发送给目标用户,用户点击链接后可以直接跳转到指定的网页或应用。
网站编辑2024-05-04 22:57:31229
简介:钉钉是一款非常流行的企业级即时通讯工具,它不仅提供了实时聊天、语音通话、视频会议等功能,还支持创建群聊和加入已有的群聊。本文将介绍如何通过钉钉链接加入群聊,帮助您快速加入企业或团队的沟通渠道。详细说明:步骤一:获取群聊链接要加入一个钉钉群聊,首先需要获取该群聊的链接。通常情况下,群主或管理员会将链接发送给成员,也
网站编辑2024-01-20 18:39:59884
首先,打开钉钉应用并登录你的账号。在钉钉主界面,点击左下角的“工作”选项卡,然后选择“群聊”进入群聊页面。在群聊页面,点击右上角的“加入群聊”按钮。在弹出的“加入群聊”页面中,选择“通过链接加入”,然后输入要加入的群聊链接。输入链接后,点击“加入”按钮即可加入该群聊。总之,通过以上五个步骤,你就可以通过链接加入钉钉群聊了。记得在加入群聊前,先确认链接是否正确,以免误入其他群聊。
网站编辑2023-05-20 13:02:35646
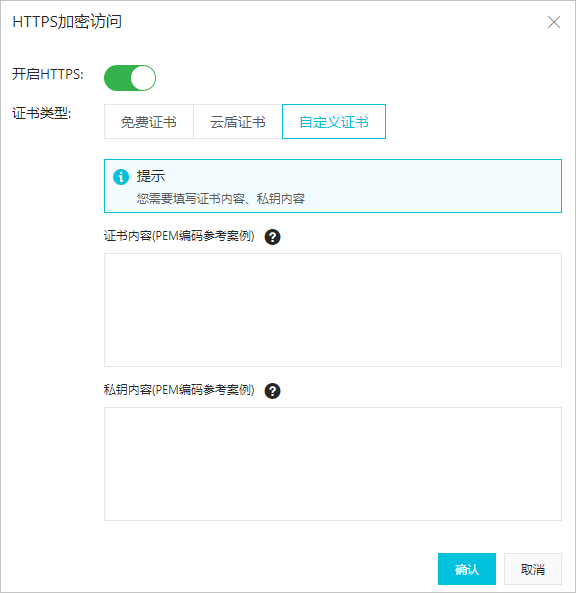
云虚拟主机如何开启HTTPS加密访问?HTTPS是以安全为目标的HTTP通道。网站安装SSL证书后,使用HTTPS加密协议访问,可激活客户端浏览器与网站服务器之间的SSL加密通道(SSL协议),从而实现高强度双向加密传输,防止传输数据被泄露或篡改。
网站编辑2021-09-23 10:46:29682

现在阿里云云虚拟主机终于支持HTTPS访问了。支持的的虚拟主机有:Linux系统的共享虚拟主机和所有的独享虚拟主机(windows仅支持开通一个域名)。那么,虚拟主机如何安装SSL并开启HTTPS访问?
网站编辑2021-05-06 11:16:42390
1.阿里云域名:如何使用https访问阿里云域名是一种非常流行的域名注册服务,它可以帮助你轻松地创建和管理你的域名。但是,如果你想要确保你的网站或应用程序的安全性,那么你可能需要使用https来访问你的域名。本文将介绍如何在阿里云域名上使用https访问。2.什么是httpshttps是一种加密的网络协议,它使用SSL
网站编辑2024-04-23 16:27:35164

在满足等保2.0‘安全审计’相关要求的同时,智能解析数据库通信流量,细粒度审计数据库访问行为,通过对数据库全量行为的审计溯源、危险攻击的实时告警、风险语句的智能预警,提供敏感的数据库资产安全的监控保障
¥3000.00/月
等保合规


