
更新时间: 2026-11-09

云服务器被攻击是指一个或多个用户在访问云服务器时被恶意软件或恶意代码入侵,从而无法访问服务器资源,包括但不限于网络连接失败、文件加载失败、数据被删除或损坏等。为了防止云服务器被攻击,可以采取以下措施:1.定期备份数据。定期备份数据可以确保在发生数据丢失等问题时可以进行恢复,从而避免数据丢失。2.安装防火墙和反病毒软件。可以安装防火墙和反病毒软件来保护云服务器免受恶意攻击。3.限制访问权限。可以对用
网站编辑2023-06-02 15:36:22176

如何确定网站遭到的是DDoS攻击呢?下面由恒创为大家简析一下网站被DDoS攻击的4点特征。
网站编辑2022-01-10 15:46:31197
简介阿里云服务器数据库是许多企业和个人选择的首选,因为它提供了高可用性和安全性。然而,即使是最安全的系统也有可能遭受攻击。本文将探讨阿里云服务器数据库被攻击的情况,并提供一些解决方案。1.数据库被攻击的原因数据库被攻击的原因可能有很多,其中最常见的原因是弱密码和未更新的安全补丁。黑客可以通过猜测密码或者利用已知漏洞来入
网站编辑2024-03-28 11:20:26164

租用阿里云服务器被攻击造成的损失阿里云,企业常因缺乏安全预案导致业务中断与数据泄露。当遭遇 DDoS 攻击或恶意入侵时,直接损失不仅包含修复成本,更涉及品牌信誉崩塌。华为云、腾讯云及 AWS 均提供基础防护体系,但具体策略需结合业务流量特征定制。据公开技术文档,未开启高级防护实例的突发流量可能导致计算资源瞬间耗尽,进而引发服务不可用。如何评估单次攻击造成的直接经济损失?很多企业误以为停机只是“暂时
网站编辑2026-03-31 17:13:1796

怎样防止服务器被攻击?现在很多网站的服务器都被攻击过,这会给网站带来很大损失,所以应该采取一些防御措施。下面小编就带大家来看看怎样防止服务器被攻击。
网站编辑2022-02-28 15:00:31183

服务器为什么被攻击?服务器不管是个人的还是企业用户的,都在所难免会出现被攻击的情况,一般服务器被攻击的原因主要有以下几种。
网站编辑2021-08-13 15:06:35343

如何防止服务器被攻击?随着互联网的迅速发展,网络安全也面临着严峻的挑战,一些恶意的网络服务器行为层出不穷。企业要维护好服务器安全,谨防被攻击。
网站编辑2021-08-13 13:56:06276
如何预防服务器被攻击?一定要做好最基本的东西,杀毒软件的及时更新,数据库定期的备份,还有就是管理员密码也要定期的修改,不要闲麻烦,往往很多情况下,就是因为我们的懒惰,导致了灾难的降临。
网站编辑2021-06-09 15:16:34275

阿里云OSS被攻击:安全问题与解决方案阿里云OSS是一种对象存储服务,广泛应用于各种企业和个人的存储需求。然而,近期阿里云OSS遭到了一系列的攻击事件,引起了广泛关注。本文将介绍阿里云OSS被攻击的情况,并提供一些解决方案,以保护您的数据安全。攻击情况阿里云OSS被攻击的情况主要表现为数据泄露和篡改。攻击者利用漏洞或者
网站编辑2024-05-05 19:52:43135

如何防止ddos被攻击?ddos攻击原理就是利用多台已经被攻击者所控制的机器对某台单机发起攻击,应该提前预防,避免DDoS攻击造成损失或者尽量减少损失。
网站编辑2022-06-17 16:50:02213
简介阿里云数据库是目前市场上最受欢迎的云计算服务之一,但随着互联网的发展,数据库安全问题也日益突出。本文将介绍阿里云数据库被攻击的情况,并提供一些解决方案。解决方案1.加强数据库安全防护首先,加强数据库的安全防护是解决阿里云数据库被攻击的关键。以下是一些常见的安全措施:使用防火墙:配置防火墙规则,限制对数据库的访问权限
网站编辑2024-04-08 08:28:32181
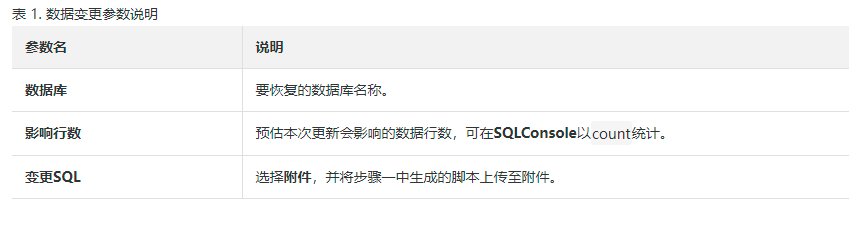
阿里云数据库被攻击怎么恢复?mysql数据库被攻击,导致用户的数据库丢失。数据库被删除,花钱找人恢复出来少则几万,多则几十万的花费。因此在防止数据库被攻击的同时,也要做好数据库的实时备份。那么,阿里云数据库已经丢失了怎么办呢?可以使用DMS数据追踪进行恢复。
网站编辑2022-07-20 11:15:30315

Web应用防火墙对网站或APP的业务流量进行恶意特征识别及防护,将清洗后的安全流量返回至服务器。避免服务器被恶意攻击及入侵,应用被挂马和篡改,保护核心数据安全,保障业务稳定运转。
¥4950.00/年
典名专属折扣
在满足等保2.0‘安全审计’相关要求的同时,智能解析数据库通信流量,细粒度审计数据库访问行为,通过对数据库全量行为的审计溯源、危险攻击的实时告警、风险语句的智能预警,提供敏感的数据库资产安全的监控保障
¥3000.00/月
等保合规


