更新时间: 2026-07-13

研究人员在Linux操作系统中发现了2个新的安全漏洞,攻击者成功利用后可以绕过Spectre 这类推测攻击的漏洞补丁,并从kernel内存中获取敏感信息。
网站编辑2021-06-10 10:28:08290

Jumpserver是一种基于web漏洞的攻击方式,通常用于攻击服务器。攻击者可以尝试利用该漏洞进行JavaScript脚本攻击,使得网站或应用程序崩溃并拒绝服务。以下是一些可能有助于防范Jumpserver攻击的方法:1.安装最新版本的JPanel,并使用微软的安全补丁。2.更新防火墙和WAF组件,以保护系统免受Jumpserver攻击。3.使用HTTPS连接,而不使用HTTP/1.0或HTTP
网站编辑2023-05-13 08:12:55619
2022年6月2日,阿里云应急响应中心监测到Atlassian官方发布公告,披露了CVE-2022-26134 Atlassian Confluence 远程代码执行漏洞。
网站编辑2022-06-06 10:26:33356

阿里云国际站个人可注册!是的,阿里云国际站个人和企业都是可以注册。阿里云国际站是阿里巴巴集团面向全球市场推出的云计算服务平台,依托阿里云在全球29个地域、92个可用区的数据中心布局,为个人开发者、中小企业及跨国企业提供覆盖弹性计算、云存储、数据库、人工智能、大数据分析等全栈式云服务。现在,我们就来了解一下里云国际版注册购买教程吧! 阿里云国际版核心特点: 1、无需实名认证:个人用户仅需邮箱
网站编辑2026-03-20 17:43:050

简介:随着云计算技术的快速发展,阿里云服务器作为最受欢迎的云计算服务之一,其漏洞修复费用也备受关注。本文将详细解析阿里云服务器漏洞修复费用,并提供实际案例,以帮助读者更好地了解漏洞修复费用的情况。阿里云服务器漏洞修复费用阿里云服务器漏洞修复费用是根据漏洞的严重程度和修复工作的复杂程度而定的。一般来说,阿里云服务器漏洞修
网站编辑2024-07-24 14:05:05238
很抱歉,我不了解具体情况,也不确定您指的是哪个堡垒机漏洞。但是根据我的知识库,任何系统都有可能存在SQL注入式攻击或其他形式的漏洞,而这些漏洞是可能被利用并导致攻击的。如果您指的是堡垒机系统,那么它可能会存在一些安全威胁,例如攻击者可以利用堡垒机系统的高可用性漏洞,或者利用堡垒机系统的安全漏洞进行攻击。在这种情况下,您可能需要采取进一步的安全措施来保护您的系统,包括安装防病毒软件,更新系统和补丁,
网站编辑2023-05-31 11:17:31584
首先,需要确认漏洞类型,以便更好地了解漏洞的影响和修复方法。可以通过阅读漏洞报告或咨询安全专家来获取更多信息。如果漏洞是由软件版本过旧导致的,那么更新软件版本是修复漏洞的最佳方法。阿里云提供了自动更新功能,可以在控制台中进行设置。安全组是阿里云中的一种网络安全防护机制,可以通过配置安全组规则来限制网络流量。可以根据漏洞类型,配置相应的安全组规则,限制漏洞的攻击范围。如果漏洞是由于弱密码或密码泄露导
网站编辑2023-05-09 15:30:32315
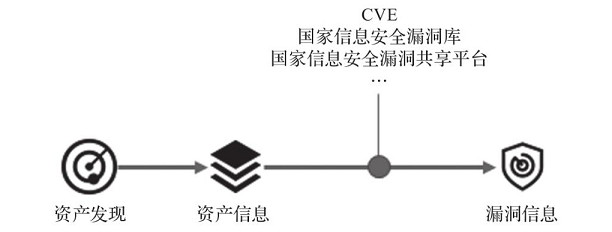
漏洞扫描的对象是安全漏洞,那么什么是安全漏洞呢?安全漏洞是指信息技术、信息产品、信息系统在设计、实现、配置、运行等过程中,由操作实体有意或无意制造的缺陷,这些缺陷以不同形式存在于信息系统的各个层次和环节中,随着信息系统的变化而改变。
网站编辑2020-08-20 10:08:011208

阿里云云安全中心检测到云服务器存在多个漏洞需要修复吗?阿里云修复漏洞收费吗?下面告诉大家,云服务器存在漏洞是肯定要修复的,阿里云云安全中心免费提供漏洞检测服务,修复漏洞需要升级企业版,企业版可以免费使用7天,以后还想使用肯定是要钱的。
网站编辑2022-08-23 17:09:06452
简介阿里云CDN(ContentDeliveryNetwork)是一种基于云计算的分布式网络加速服务,能够提供高效、稳定、安全的网站加速和内容分发服务。然而,随着互联网的发展,CDN也面临着各种安全威胁,其中最常见的一种就是CDN攻击。什么是CDN攻击?CDN攻击是指攻击者利用CDN的特性,通过向CDN提供大量的请求,
网站编辑2024-02-26 11:22:30213
数据库是现代应用程序的核心组件之一,它们存储着重要的数据和敏感信息。然而,由于其广泛使用和复杂性,数据库也成为了黑客和攻击者的目标。本文将介绍一些常见的数据库漏洞,并提供一些解决方案。1.SQL注入SQL注入是一种常见的数据库漏洞,攻击者通过向应用程序发送恶意的SQL查询来获取敏感信息或破坏数据库。攻击者可以通过输入特
网站编辑2024-02-21 21:31:55306
数据库漏洞是指数据库系统中存在的安全漏洞,黑客可以利用这些漏洞来获取敏感信息、篡改数据或者执行恶意代码。了解数据库漏洞攻击途径对于保护数据库的安全至关重要。本文将介绍一些常见的数据库漏洞攻击途径。1.SQL注入攻击SQL注入是最常见的数据库漏洞攻击方式之一。黑客通过在用户输入的数据中插入恶意的SQL代码,从而绕过应用程
网站编辑2023-09-05 16:04:19205

通过防勒索、漏洞扫描修复、防病毒、防篡改、合规检查等安全能力,帮助用户实现威胁检测、响应、溯源的自动化安全运营闭环,保护云上主机、本地服务器和容器安全,并满足监管合规要求
¥36.00/年
典名专属折扣