
更新时间: 2026-07-11
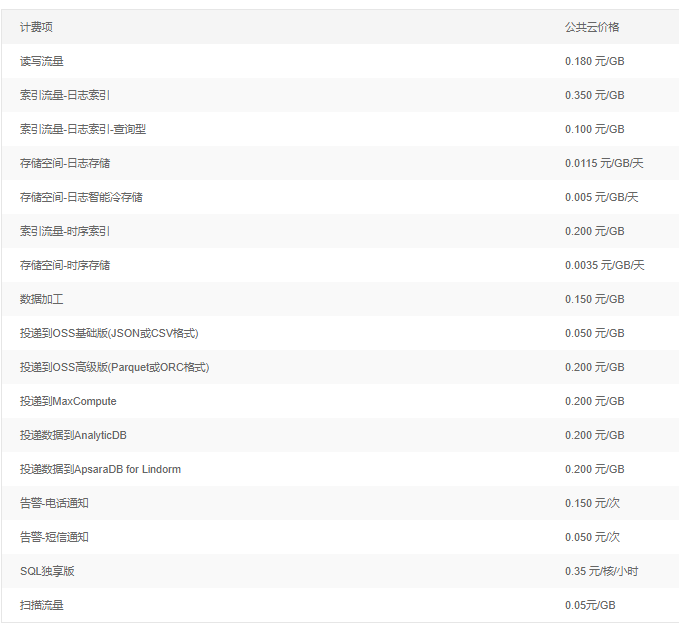
阿里云sls日志怎么收费的?日志服务支持按量付费(先使用,后付费)和资源包(先购买,后抵扣)两种付费方式。日志服务(SLS) 行业领先的日志大数据解决方案,一站式提供数据收集、清洗、分析、可视化和告警功能。
网站编辑2023-05-09 17:38:28741
阿里云安全防护日志怎么看内容的记录简介:阿里云安全防护日志是阿里云提供的一项重要服务,可以帮助用户监控和记录云上环境的安全事件。然而,很多用户对于如何查看阿里云安全防护日志的内容记录并不清楚。本文将详细介绍如何查看阿里云安全防护日志的内容记录。第一段:登录阿里云控制台首先,打开浏览器,访问阿里云官方网站并登录您的阿里云
网站编辑2024-05-16 13:57:31161
简介在云计算时代,日志存储和管理变得越来越重要。阿里云服务器作为一种强大的云计算资源,提供了丰富的日志存储和管理功能。本文将介绍阿里云服务器日志如何存储数据以及如何进行管理和分析。存储数据阿里云服务器提供了多种方式来存储日志数据。首先,你可以使用阿里云的存储服务,如对象存储OSS(ObjectStorageServic
网站编辑2024-05-03 19:46:46121
简介在数据库领域,工作日志是记录个人工作进展和成果的重要工具。通过编写清晰、准确的工作日志,可以帮助团队成员了解彼此的工作进展,提高工作效率和协作能力。本文将介绍如何编写一份优秀的数据库岗位工作日志。正文1.标题在编写工作日志时,首先需要确定一个恰当的标题。标题应该简洁明了,能够准确反映工作内容。例如,如果当天的主要任
网站编辑2024-02-22 10:15:58150
简介阿里云操作日志是阿里云提供的一项服务,用于记录用户在阿里云上的操作行为。通过查看操作日志,用户可以了解自己的操作历史,包括创建、删除、修改等操作。本文将介绍如何查看阿里云操作日志的内容数据。查看操作日志的方法步骤一:登录阿里云控制台首先,打开浏览器,访问阿里云官方网站(https://www.aliyun.com/
网站编辑2024-02-17 19:22:41116
简介MySQL是一种开源的关系型数据库管理系统,广泛应用于各种Web应用程序和网站。在MySQL数据库中,包含了多个文件和日志信息,这些文件和日志信息对于数据库的管理和维护非常重要。文件和日志信息1.数据文件MySQL数据库中的数据文件是存储在磁盘上的二进制文件,用于存储数据库中的数据。MySQL数据库中的数据文件包括
网站编辑2024-02-14 20:09:02126
简介在数据库管理中,事务日志文件是记录数据库操作的重要组成部分。它用于跟踪数据库中的所有更改,并在发生错误时提供回滚操作。然而,当事务日志文件过大时,可能会导致性能下降和存储空间不足的问题。因此,定期修改事务日志文件的大小是非常重要的。详细说明1.了解事务日志文件的大小在修改事务日志文件的大小之前,首先需要了解当前事务
网站编辑2024-02-13 15:45:00164
简介MySQL是一种常用的关系型数据库管理系统,它提供了丰富的日志记录功能,用于记录数据库的操作和状态信息。在MySQL中,日志文件可以分为多种类型,包括错误日志、查询日志、慢查询日志、二进制日志等。这些日志文件对于数据库的监控、故障排查和性能优化都具有重要的作用。错误日志错误日志是MySQL最基本的日志文件之一,它记
网站编辑2024-02-01 09:15:54220
简介:MySQL是一种流行的开源关系型数据库管理系统,它在企业应用中被广泛使用。为了确保MySQL数据库的稳定性和安全性,我们需要对数据库进行日志记录。本文将介绍MySQL数据库日志文件的结构和内容,帮助读者更好地理解和管理数据库日志。一、MySQL数据库日志文件的结构MySQL数据库日志文件通常包含以下几个部分:he
网站编辑2023-09-10 10:36:08231
简介:Oracle数据库是全球范围内广泛使用的大型关系型数据库管理系统之一。它拥有强大的功能和性能,但也需要有效的日志管理来保证数据的完整性和安全性。本文将深入探讨Oracle数据库日志的存储和管理,帮助读者更好地理解和掌握这一重要概念。一、Oracle数据库日志的位置在Oracle数据库中,日志文件通常存储在数据库实
网站编辑2023-09-03 17:34:17192

如何查询数据库中的慢日志明细?云数据库RDS默认开启慢日志功能。如果你想要查看数据库中的慢日志明细,你可以参考如下步骤:
网站编辑2022-12-06 12:02:00461

阿里云安全防护日志是阿里云为用户提供的一个监控和记录服务器安全事件的功能,可以帮助用户及时发现和处理安全问题,提高服务器的安全性。本文将介绍如何打开阿里云安全防护日志,并提供一些常见的安全防护建议。打开阿里云安全防护日志要打开阿里云安全防护日志,您需要按照以下步骤进行操作:登录阿里云控制台,进入ECS(弹性计算服务)页
网站编辑2024-05-20 14:42:55119



