
更新时间: 2026-10-16

阿里云防火墙配置8080端口的设置方法在现代互联网中,防火墙是保护企业网络安全的重要组成部分。阿里云防火墙作为一款高性能、高安全性的防火墙产品,备受用户的青睐。本文将介绍如何在阿里云防火墙上配置8080端口,以便实现安全的网络访问。阿里云防火墙是阿里云提供的一款网络访问控制服务,可以有效保护企业网络免受恶意攻击和数据泄
网站编辑2024-09-06 08:38:44233
简介阿里云服务器是一种强大的云计算服务,为用户提供了稳定可靠的计算资源。然而,为了保障服务器的安全性,阿里云对服务器的端口进行了限制。本文将介绍阿里云服务器只允许开放80端口的原因,并提供一些解决方案。1.安全性考虑阿里云服务器只允许开放80端口的主要原因是出于安全性考虑。80端口是HTTP协议的默认端口,用于网页浏览
网站编辑2024-04-08 09:12:48187

简介:阿里云服务器是一种强大的云计算服务,许多企业和个人选择使用它来托管网站和应用程序。然而,对于许多新手用户来说,他们可能会疑惑:阿里云服务器是否只允许开放80端口?本文将解答这个问题,并介绍一些其他端口的开放方式。详细说明:阿里云服务器是一种高度灵活的云计算服务,用户可以根据自己的需求自由配置服务器的网络设置。虽然
网站编辑2024-04-30 12:03:22140

阿里云服务器暴露是指服务器的某些端口或服务被未经授权的人员或程序所访问或利用,从而导致服务器的安全性受到威胁。这种情况可能会导致数据泄露、系统崩溃、恶意攻击等问题。安全组是阿里云服务器的一种网络安全防护机制,可以通过配置安全组规则来限制服务器的访问权限。可以设置只允许特定的IP地址或端口访问服务器,从而防止未经授权的访问。及时更新服务器的操作系统和软件可以修复已知的漏洞和安全问题,从而提高服务器的
网站编辑2023-05-11 17:51:58236

简介:在使用阿里云防火墙时,有时会遇到8080端口无法正常访问的问题。本文将介绍阿里云防火墙配置8080端口的方法,并提供详细步骤和示例。1.了解阿里云防火墙阿里云防火墙是一种网络安全产品,用于保护云服务器免受网络攻击和恶意流量的威胁。它可以通过配置规则来控制进出服务器的流量,以确保服务器的安全性。2.防火墙配置808
网站编辑2024-09-06 08:15:07140
很抱歉,我无法为您提供详细的内容,因为网御星云防火墙是一个安全设备,需要了解其安全性和配置方法,才能真正发挥作用。同时,我们不能提供非法或无效的配置信息。一般情况下,对于防火墙的端口映射配置,通常需要按照如下步骤进行:1.选择需要进行端口映射的应用程序、服务器或系统软件。2.确定需要映射的端口号。在防火墙内部,可以使用IP地址和端口号来区分不同的应用程序和服务器。在防火墙外部,可以通过端口号来区
网站编辑2023-05-09 09:30:151280

在现代企业中,阿里云服务器是一种常见的云计算服务。它提供了高度可靠和可扩展的计算资源,使企业能够轻松地构建和部署应用程序。然而,有时企业需要允许内部访问阿里云服务器,以便员工能够进行开发、测试和维护工作。本文将介绍如何在阿里云服务器上配置允许内部访问。1.配置安全组规则要允许内部访问阿里云服务器,首先需要配置安全组规则
网站编辑2024-08-31 12:52:25119
阿里云服务器是一种高性能、稳定可靠的云计算服务,但是有时候在使用过程中会遇到只允许开放80端口的问题。本文将介绍这个问题的出现原因以及解决方法。问题出现的原因阿里云服务器只允许开放80端口是因为安全策略的限制。阿里云为了保护用户的服务器安全,会对端口进行限制,只允许开放一些常用端口,如80端口用于HTTP服务,443端
网站编辑2024-06-20 12:04:10207
购买阿里云服务器后如何配置好的端口是许多技术新手甚至资深运维在初期部署时最头疼的问题。很多用户发现,明明本地服务已经启动,外部却无法访问,这通常不是代码错误,而是安全组规则或防火墙设置不当造成的。在企业级上云过程中,这种“最后一公里”的连通性问题往往导致项目延期。实际上,无论是阿里云 ECS、腾讯云 CVM 还是华为云 ECS,底层逻辑均遵循“实例内部防火墙 + 云平台安全组”的双重防护机制。理解
网站编辑2026-05-28 09:42:15100
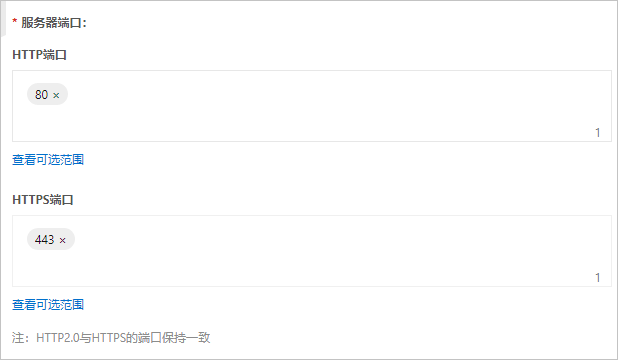
防火墙的端口怎么设置?WAF既可以防护标准端口(包括80和8080、443和8443),也可以防护由WAF指定的非标准端口。您可以在网站接入配置中自定义网站服务器端口,WAF将通过您设置的服务器端口为网站提供流量的接入与转发服务。
网站编辑2021-12-27 15:01:52929

云服务器防火墙可以允许不同的网络连接到服务器上,并且可以通过防火墙规则来限制每个应用程序的访问,以保护服务器不受攻击。以下是云服务器防火墙的端口的示例:1.HTTPGET:-8080:802.HTTPPOST:-80803.GETPUTPOST:-4095:40964.GETPUTPUT:-80805.GETRETURN:40936.GETRETURN:8080+40967.GETRETURN:4
网站编辑2023-05-15 10:51:53357
阿里云服务器只允许开放80端口怎么办简介:阿里云服务器是一种高性能、安全可靠的云计算服务,但有时候由于安全策略限制,只能开放80端口。本文将为您介绍如何解决阿里云服务器只允许开放80端口的问题。1.了解阿里云服务器安全策略阿里云服务器默认只开放80端口,这是为了保证服务器的安全性。如果您需要开放其他端口,需要进行相应的
网站编辑2024-06-19 13:51:23169

阿里云云防火墙是一款云原生的云上边界网络安全防护产品,可提供统一的互联网边界、NAT边界、VPC边界、主机边界流量管控与安全防护,包括结合情报的实时入侵防护、全流量可视化分析、智能化访问控制、日志溯源分析等能力,是您的网络边界防护与等保合规利器。
¥33660.00/年
典名专属折扣
Web应用防火墙对网站或APP的业务流量进行恶意特征识别及防护,将清洗后的安全流量返回至服务器。避免服务器被恶意攻击及入侵,应用被挂马和篡改,保护核心数据安全,保障业务稳定运转。
¥4950.00/年
典名专属折扣
物理资源独享、部署更灵活、配置更丰富、性价比更高等特点。专有宿主机为单租户独享物理资源,同时宿主机上可以灵活创建ECS云服务器,并和其他ECS云服务器一样,可以挂载云盘,可以通过VPC联通,具有高度的灵活性和使用便捷性。
¥9724.00/月
年付85折,折扣优惠

