阿里云容器安全购买方法详细步骤详解
网站编辑2025-09-13 13:33:15117
在云计算时代,容器技术因其高效、灵活的特性成为企业部署应用的核心工具。而阿里云容器安全服务,作为保障容器环境安全的“数字盾牌”,其购买与配置流程往往决定了后续运维的稳定性与安全性。本文将从零基础视角出发,结合阿里云官方操作逻辑与合作伙伴实践经验,系统解析阿里云容器安全购买方法详细步骤详解,帮助用户高效构建安全容器环境。

一、前期准备:账户认证与需求分析
购买阿里云容器安全服务的第一步,是完成账户的实名认证。这一步如同“办理身份证”,是阿里云识别用户身份并提供服务的基础。用户需通过官网注册账号后,使用支付宝或企业营业执照完成认证。值得注意的是,推荐优先选择支付宝实名认证,因其流程简单且实时生效,能避免因认证延迟影响购买进度。
在认证完成后,需明确自身业务需求。容器安全服务并非“一刀切”的产品,其功能模块可根据企业规模灵活选择。例如,中小型企业可优先配置基础版安全组与网络隔离功能,而大型企业则需叠加漏洞扫描、入侵检测等高级模块。建议通过阿里云官网“产品对比”工具,结合自身容器规模(如节点数量、网络拓扑复杂度)进行匹配,避免过度配置或功能缺失。
二、核心步骤:购买流程全解析
第一步:选择购买入口
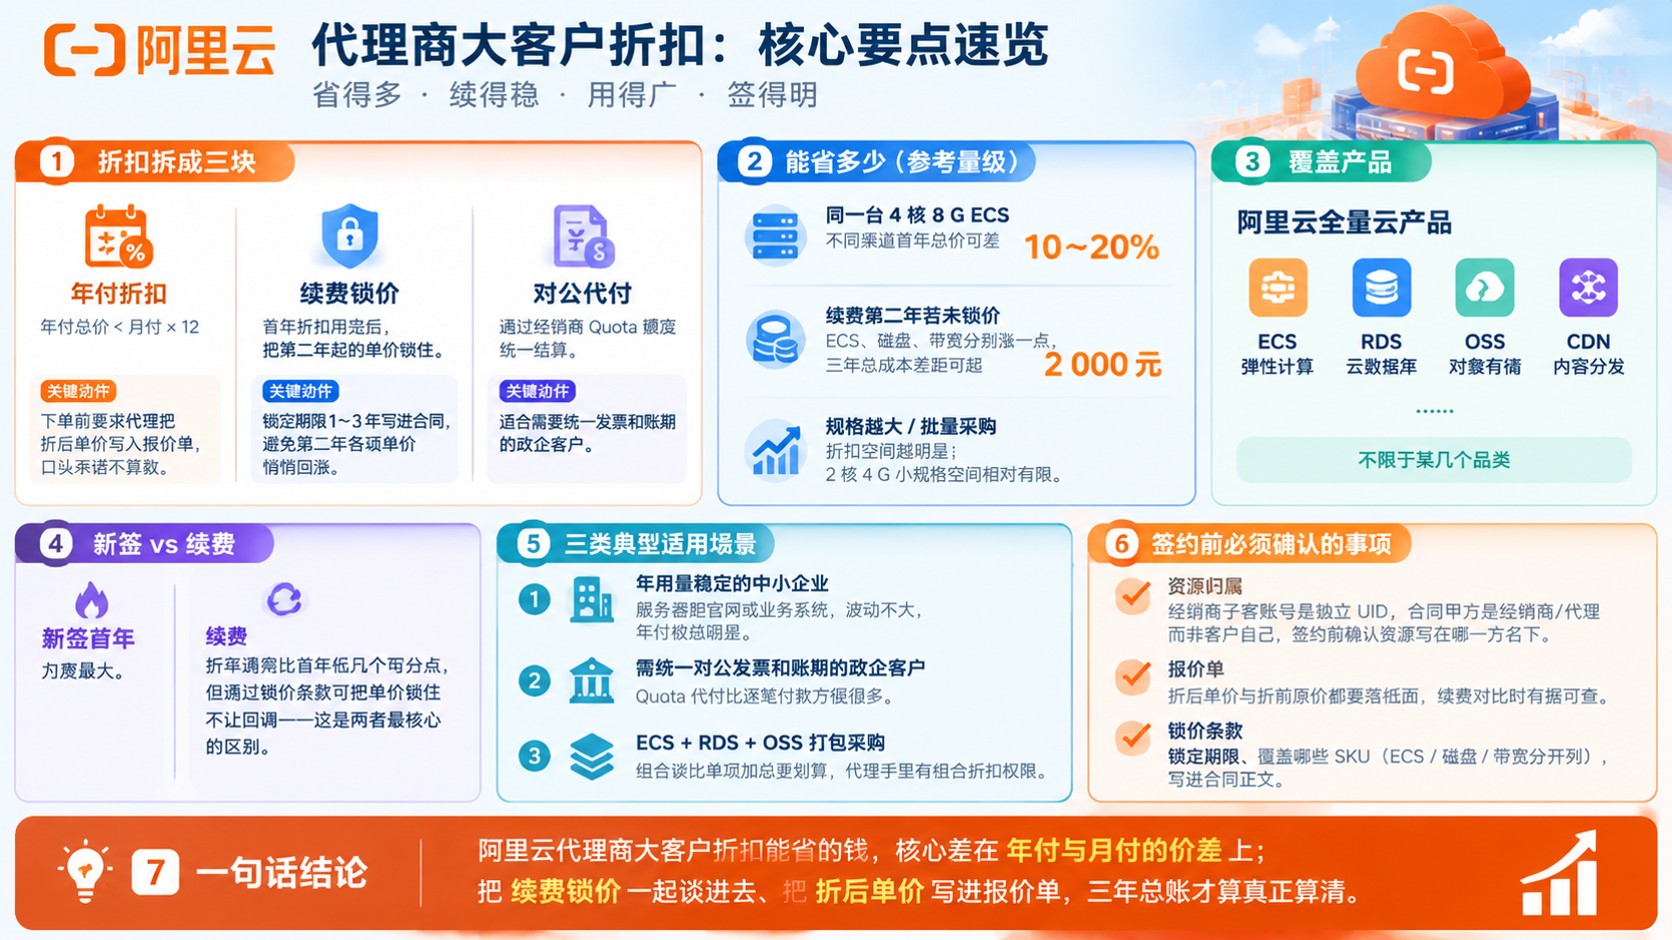
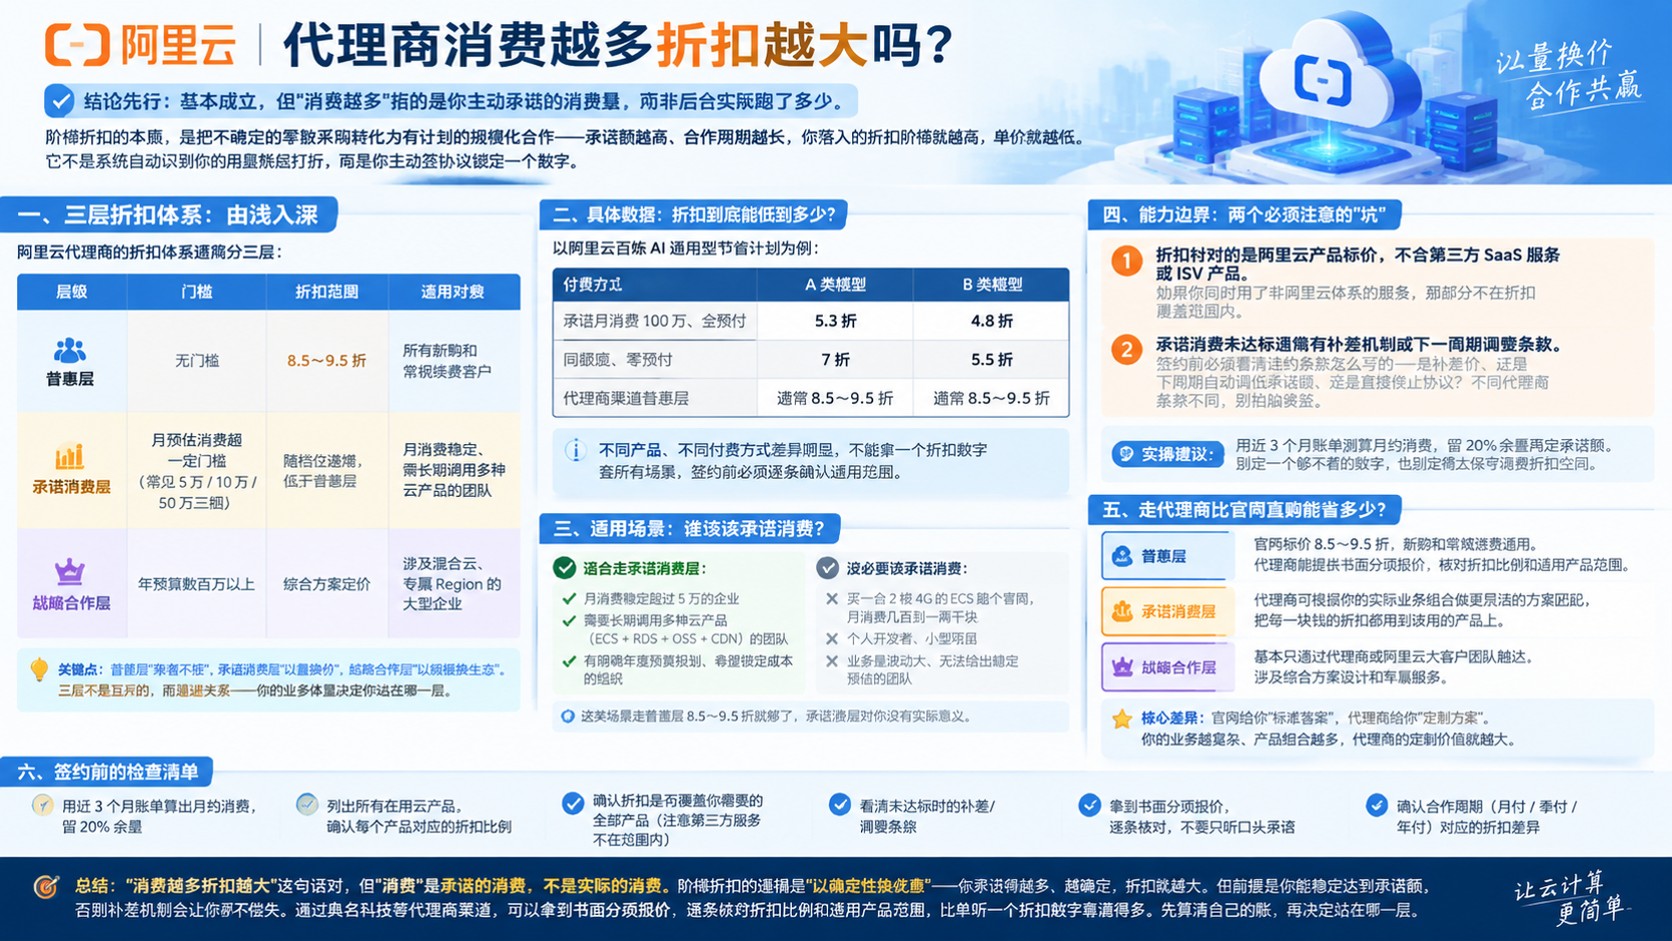
阿里云容器安全服务可通过两种途径购买:直接通过阿里云官网购买,或通过合作伙伴(如典名科技)获取优惠。后者优势在于,典名科技作为阿里云官方认证合作伙伴,不仅提供15%的返现优惠,还能协助用户完成安全组配置、网络策略优化等增值服务。对于首次购买用户,推荐通过典名科技的专属链接下单,既能节省成本,又能获得7×24小时的技术支持。
第二步:配置安全组与网络策略
安全组是容器环境的“数字门禁系统”,其配置直接影响访问权限与安全等级。在购买过程中,用户需根据业务需求创建安全组规则。例如,若容器需对外提供Web服务,需开放80/443端口;若为内部服务,则应限制源IP范围。需要注意的是,安全组默认为拒绝所有流量,因此需主动添加允许规则,避免因配置疏漏导致服务中断。
第三步:绑定容器实例与监控模块
购买完成后,需将安全服务与容器实例进行绑定。这一步类似于“为房屋安装防盗门”,需在阿里云控制台选择目标容器集群,并启用安全组关联。同时,建议同步开启容器安全监控模块,实时追踪异常行为。例如,通过日志分析功能,可及时发现未授权访问尝试;通过漏洞扫描,可识别容器镜像中的潜在风险。
三、进阶优化:安全策略的动态调整
容器安全并非“一劳永逸”的静态配置,而是需要根据业务变化持续优化。例如,当企业业务扩展导致容器节点增加时,需同步更新安全组规则,避免新节点因策略缺失暴露风险。此外,建议定期通过阿里云的“安全合规检查”工具,对比当前配置与最佳实践标准,及时修复策略漏洞。
对于技术团队而言,可利用阿里云API接口实现自动化管理。例如,通过编写脚本自动同步容器实例与安全组的绑定关系,或在CI/CD流水线中集成安全扫描步骤,确保每次镜像更新都符合安全规范。这种“开发-安全-运维”一体化的模式,能显著提升容器环境的响应效率与安全性。
总结
阿里云容器安全购买方法详细步骤详解,本质是将安全策略从“事后补救”转变为“事前规划”的过程。从账户认证到安全组配置,从服务绑定到策略优化,每个环节都需结合业务场景精准执行。通过典名科技等合作伙伴的协同支持,用户不仅能降低采购成本,更能获得从配置指导到应急响应的全周期服务。最终,一套科学的容器安全体系,将成为企业数字化转型中抵御风险的坚实屏障。