Web应用防火墙(WAF)如何防御CC攻击

网站编辑2021-09-14 16:43:38681

  Web应用防火墙(WAF)如何防御CC攻击?网站接入Web应用防火墙后,CC安全防护功能默认开启,为网站拦截针对页面请求的CC攻击(拦截后返回405拦截提示页面)。下面小编给大家介绍一下Web应用防火墙设置CC安全防护的操作步骤:
  
  1、登录Web应用防火墙控制台。
  
  2、在顶部菜单栏,选择Web应用防火墙实例的资源组和地域(中国内地、海外地区)。
  
  3、在左侧导航栏,单击防护配置 > 网站防护。
  

  4、在网站防护页面上方,切换到要设置的域名。


  5、单击访问控制/限流页签,定位到CC安全防护区域,完成以下功能配置。
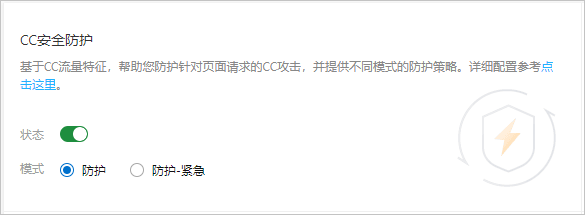

参数说明
状态开启或关闭CC安全防护功能。网站接入Web应用防火墙后默认开启CC安全防护。
模式要应用的防护模式。可选值:
  • 防护:只针对特别异常的请求进行拦截,误杀较少。建议您在网站无明显流量异常时应用此模式,避免误杀。
  • 防护-紧急:高效拦截CC攻击,可能造成较多误杀。当您发现有防护模式无法拦截的CC攻击,并出现网站响应缓慢,流量、CPU、内存等指标异常时,可以应用此模式。

  如果您希望同时有好的防护效果和低误杀率,建议您选择WAF企业版和旗舰版,由安全专家定制针对性的防护算法。

最新推荐

右侧广告图1
  • Web应用防火墙 WAF

    Web应用防火墙对网站或APP的业务流量进行恶意特征识别及防护,将清洗后的安全流量返回至服务器。避免服务器被恶意攻击及入侵,应用被挂马和篡改,保护核心数据安全,保障业务稳定运转。

    ¥4950.00/年

    典名专属折扣

  • 云防火墙(高级版)

    阿里云云防火墙是一款云原生的云上边界网络安全防护产品,可提供统一的互联网边界、NAT边界、VPC边界、主机边界流量管控与安全防护,包括结合情报的实时入侵防护、全流量可视化分析、智能化访问控制、日志溯源分析等能力,是您的网络边界防护与等保合规利器。

    ¥33660.00/年

    典名专属折扣

  • DDoS高防(中国内地)

    自动快速的缓解网络攻击对业务造成的延迟增加,访问受限,业务中断等影响,从而减少业务损失,降低潜在DDoS攻击风险

    ¥20800.00/月

    典名专属折扣

右侧广告图2