办公安全平台:内网访问审计的操作方法
网站编辑2022-11-16 10:32:40494
内网访问审计的操作方法!日志审计功能帮助您实时审计您的网络流量,并为您对可疑流量进行相应的处理提供依据。以下是内网访问审计的操作方法:配置并开启内网访问策略后,如果检测到命中策略的事件,会根据您配置的策略执行相应的操作(例如允许访问或者禁止访问),并将该行为记录在内网访问审计列表中,以便您后续审计这些数据。
1、登录办公安全平台控制台。
2、在左侧导航栏,单击日志分析 > 日志审计。
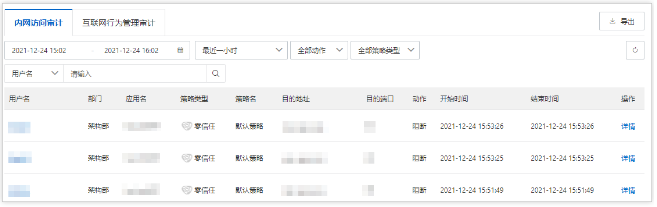
3、在日志审计页面的内网访问审计页签,查看内网访问功能的流量信息,包括流量被放行或者被拦阻断。
您可以通过日志列表上方的搜索栏,配置时间范围、动作、策略类型,以及输入用户名、应用名、策略名、应用地址等信息,检索您需要查看的日志。
您还可以根据实际业务,执行如下操作:
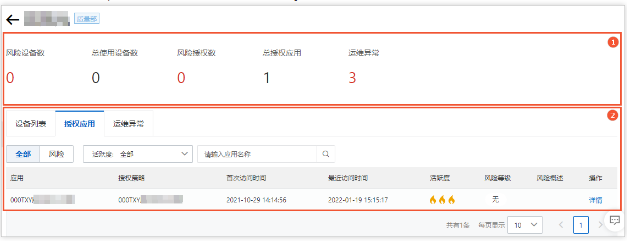
(1)查看目标用户的设备列表、授权应用和运维异常。
单击目标用户名,进入该用户的日志汇总页面。
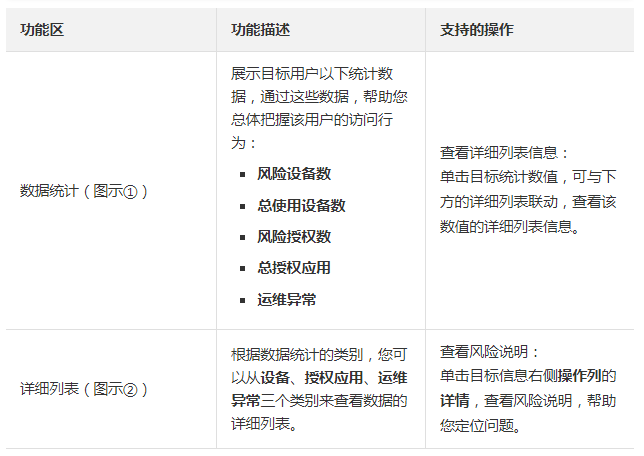
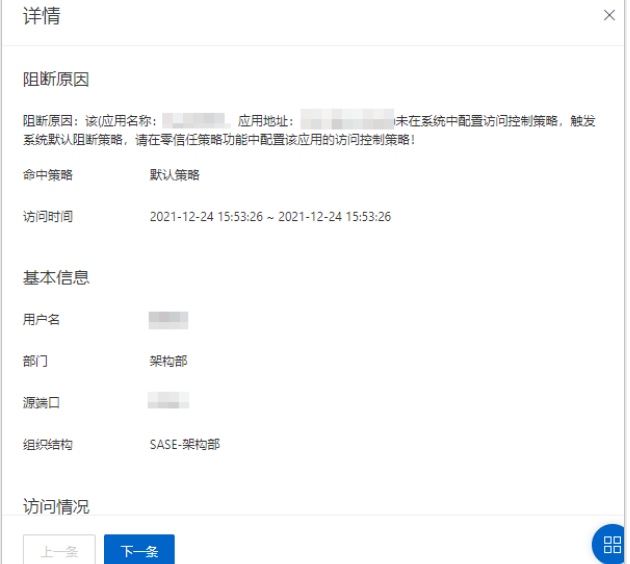
在目标日志行,单击右侧操作列的详情,展开详情面板。