云防火墙:威胁引擎运行模式有哪些
网站编辑2022-11-04 16:51:55499
威胁引擎运行模式分为观察模式、拦截模式。观察模式针对攻击行为仅记录及告警,拦截模式会对攻击行为阻断。根据规则的严格程度,拦截模式可以分为以下3种。
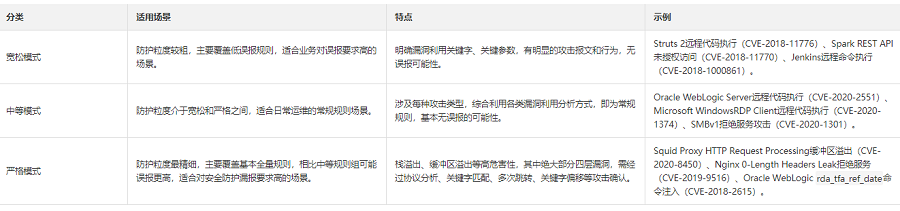
防护粒度较粗,主要覆盖低误报规则,适合业务对误报要求高的场景。
明确漏洞利用关键字、关键参数,有明显的攻击报文和行为,无误报可能性。
Struts 2远程代码执行(CVE-2018-11776)、Spark REST API未授权访问(CVE-2018-11770)、Jenkins远程命令执行(CVE-2018-1000861)。
防护粒度介于宽松和严格之间,适合日常运维的常规规则场景。
涉及每种攻击类型,综合利用各类漏洞利用分析方式,即为常规规则,基本无误报的可能性。
Oracle WebLogic Server远程代码执行(CVE-2020-2551)、Microsoft WindowsRDP Client远程代码执行(CVE-2020-1374)、SMBv1拒绝服务攻击(CVE-2020-1301)。
防护粒度最精细,主要覆盖基本全量规则,相比中等规则组可能误报更高,适合对安全防护漏报要求高的场景。
栈溢出、缓冲区溢出等高危害性,其中绝大部分四层漏洞,需经过协议分析、关键字匹配、多次跳转、关键字偏移等攻击确认。
Squid Proxy HTTP Request Processing缓冲区溢出(CVE-2020-8450)、Nginx 0-Length Headers Leak拒绝服务(CVE-2019-9516)、Oracle WebLogic rda_tfa_ref_date命令注入(CVE-2018-2615)。