云安全中心恶意行为防御功能介绍
网站编辑2022-06-17 14:43:26298
云安全中心提供恶意行为防御功能。您可以根据业务需要启用、停用某个系统防御规则以及管理该规则中的资产。本文介绍如何使用恶意行为防御功能。
仅高级版、企业版、旗舰版支持该功能,其他版本用户需要升级到高级版、企业版或旗舰版才可使用该功能。
选用适合业务场景的系统防御规则
如果在日常业务场景当中,您发现某个系统防御规则不适合您的业务场景,并且会影响您资产的安全得分,您可以停用该系统防御规则。
在处理告警类型为精准防御的告警事件时,如果您发现云安全中心的系统防御规则检测出的安全告警事件,在经过您识别后为正常的业务进程,您可以在恶意行为防御页面的系统防御规则页签下关闭该系统防御规则,或者将告警事件中的受影响服务器,从系统防御规则防御的资产的列表中移除。
1.登录云安全中心控制台。
2.在左侧导航栏,选择主动防御 > 恶意行为防御。
3.在恶意行为防御页面,单击系统防御规则页签。
4.在系统防御规则列表中,查找目标系统防御规则。在系统防御规则页签的搜索框中,输入系统防御规则的名称,快速查找目标系统防御规则。
在系统防御规则页签的左侧的ATT&CK攻击阶段菜单中,通过告警的ATT&CK攻击阶段筛选目标系统防御规则。
5.管理系统防御规则。
启用或停用规则
a.选中(支持多选)目标规则。
b.单击规则列表下方的启用或停用。
管理主机
a.选中要管理的系统防御规则。
b.单击操作列的管理主机。
c.在主机管理面板上,添加或删除该规则防御的资产。
d.单击确定。
1.登录云安全中心控制台。
2.在左侧导航栏,选择威胁检测 > 安全告警处理。
3.在安全告警处理页面,单击精准防御下方的数字。
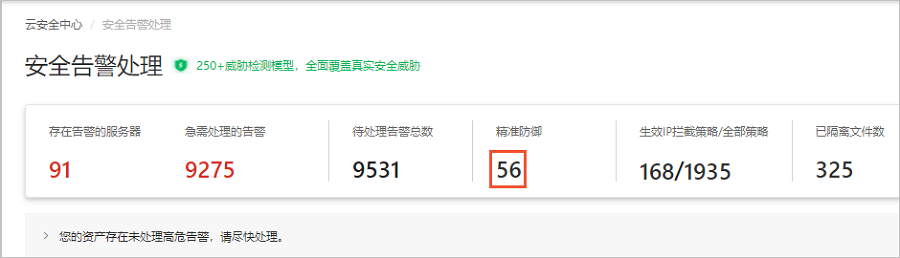
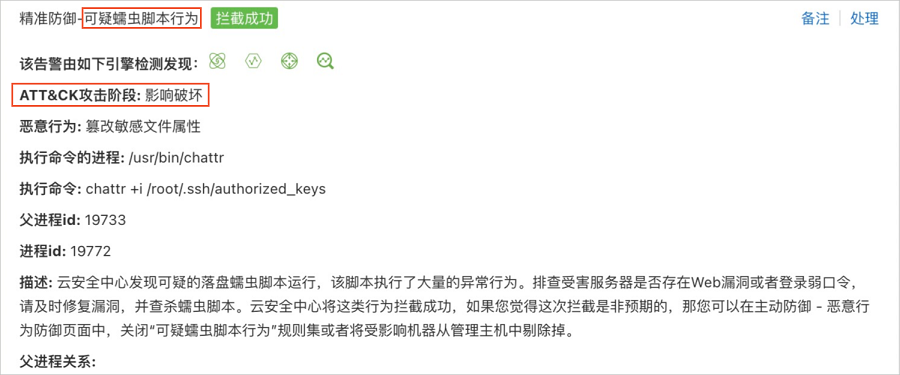
以下以处理告警名称为可疑蠕虫脚本行为的告警事件为例,为您介绍如何处理误报的安全告警事件。
在告警详情面板上,您需要获取并记录以下信息,用于后续处理该告警事件。
记录检测并上报该告警事件的系统防御规则的名称。本案例中为可疑蠕虫脚本行为。
记录该告警事件的ATT&CK攻击阶段。本案例中为影响破坏。
记录受该告警事件影响的资产的名称和IP。
6.在系统防御规则列表中,查找检测上报该告警事件的系统防御规则。
您可以在恶意搜索框中输入规则名称可疑蠕虫脚本行为查找系统防御规则。
您也可以在左侧的ATT&CK攻击阶段菜单中,单击影响破坏查找系统防御规则。
7.在系统防御规则列表中定位到规则名称为可疑蠕虫脚本行为,管理该系统防御规则。
如果该系统防御规则不适合您的业务场景,您不想云安全中心再上报这个系统防御规则检测出的安全告警事件,您可以单击该规则开关列的开关图标,关闭该系统防御规则。
如果您仅想处理这一个误报的安全告警事件,您可以单击操作列的管理主机,将受该告警事件影响的资产从该系统规则防御的资产列表中移除即可。
您也可以在安全告警处理页面,单击误报的安全告警事件操作列的处理,在告警处理对话框中,处理方式选中关闭恶意行为防御,单击立即处理。告警事件处理完成后,受该告警事件影响的资产,也会从系统防御规则防御的资产列表中移除。