数据库:怎么开启SSL加密和下载证书
网站编辑2022-10-14 14:07:53580
怎么开启SSL加密和下载证书?SSL是Netscape公司所提出的安全保密协议,在浏览器和Web服务器之间构造安全通道来进行数据传输,采用RC4、MD5、RSA等加密算法实现安全通讯。国际互联网工程任务组(IETF)对SSL 3.0进行了标准化,标准化后更名为安全传输层协议(TLS)。由于SSL这一术语更为常用,因此本文所述SSL加密实际是指TLS加密。
如果您对阿里云的产品感兴趣,可以咨询我们的在线客服,我们7*24小时客服在线,技术专家一对一提供服务,随时随地为您答疑解惑,能为客户带来最优的服务体验!期待与您的合作!
1、登录PolarDB控制台。
2、在控制台左上角,选择集群所在地域。
3、找到目标集群,单击集群ID。
4、在左侧菜单栏中单击配置与管理 > 安全管理。
5、在SSL配置页签,单击SSL状态右侧滑块,开启SSL加密。
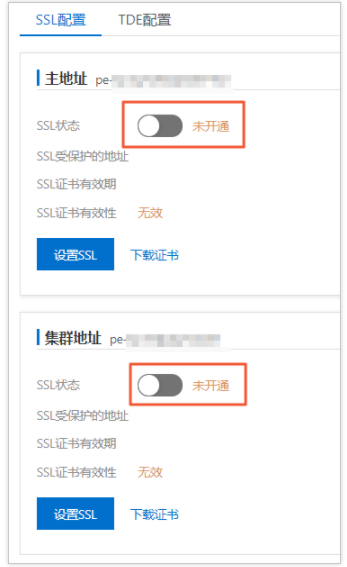
PolarDB MySQL引擎5.6版本和PolarDB MySQL引擎5.7版本的集群仅支持为主地址配置SSL。
PolarDB MySQL引擎8.0版本的集群支持为主地址、集群地址和自定义地址配置SSL。
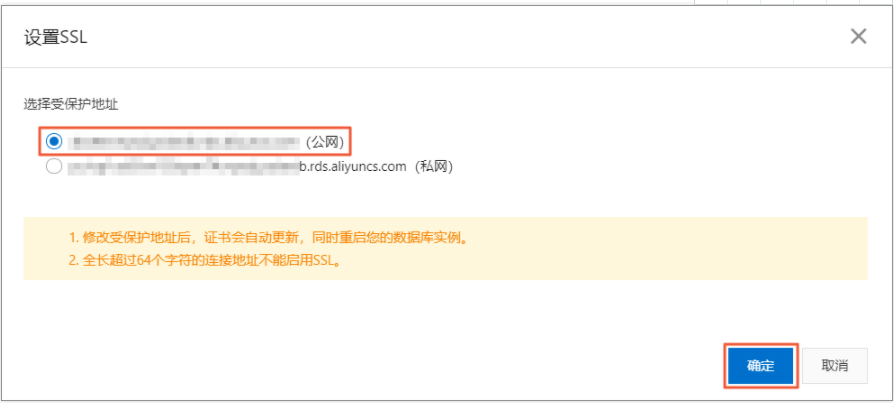
6、在设置SSL对话框中,选择需要开通SSL加密的链路,单击确定。
说明 您可以根据需要,选择加密内网链路或者外网链路,但只可以加密一条链路。
7、SSL状态变为已开通后,单击下载证书。
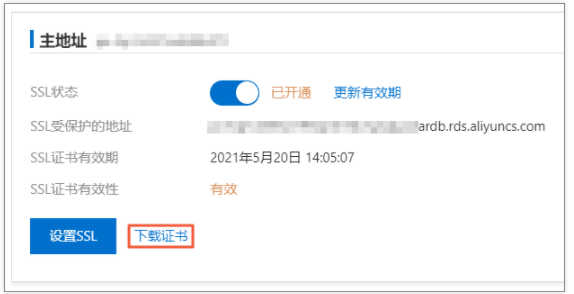
.p7b格式文件:用于Windows系统中导入CA证书。
.pem格式文件:用于其他系统或应用中导入CA证书。
.jks格式文件:Java中的truststore证书存储文件,密码统一为apsaradb,用于Java程序中导入CA证书链。
说明 在Java中使用JKS证书文件时,jdk7和jdk8需要修改默认的jdk安全配置,在连接PolarDB数据库的服务器的jre/lib/security/java.security文件中,修改如下两项配置:
jdk.tls.disabledAlgorithms=SSLv3, RC4, DH keySize < 224
jdk.certpath.disabledAlgorithms=MD2, RSA keySize < 1024
若不修改jdk安全配置,会报如下错误。其它类似报错,一般也都由Java安全配置导致。
javax.net.ssl.SSLHandshakeException: DHPublicKey does not comply to algorithm constraints
如果您需要修改SSL受保护的地址,可以单击设置SSL进行修改。