数据库文件权限管理与云端购买方案解析
网站编辑2026-04-17 08:15:21105
很多企业在部署数据库时会产生一个疑问,关于阿里云如何购买数据库文件权限功能的,其实这是一个常见的认知误区。在传统的物理服务器时代,文件权限由操作系统内核控制,但在云原生环境下,数据库文件权限通常不是一个可以单独购买的插件或功能模块,而是深度集成在实例的规格、存储类型以及管理权限体系之中的。
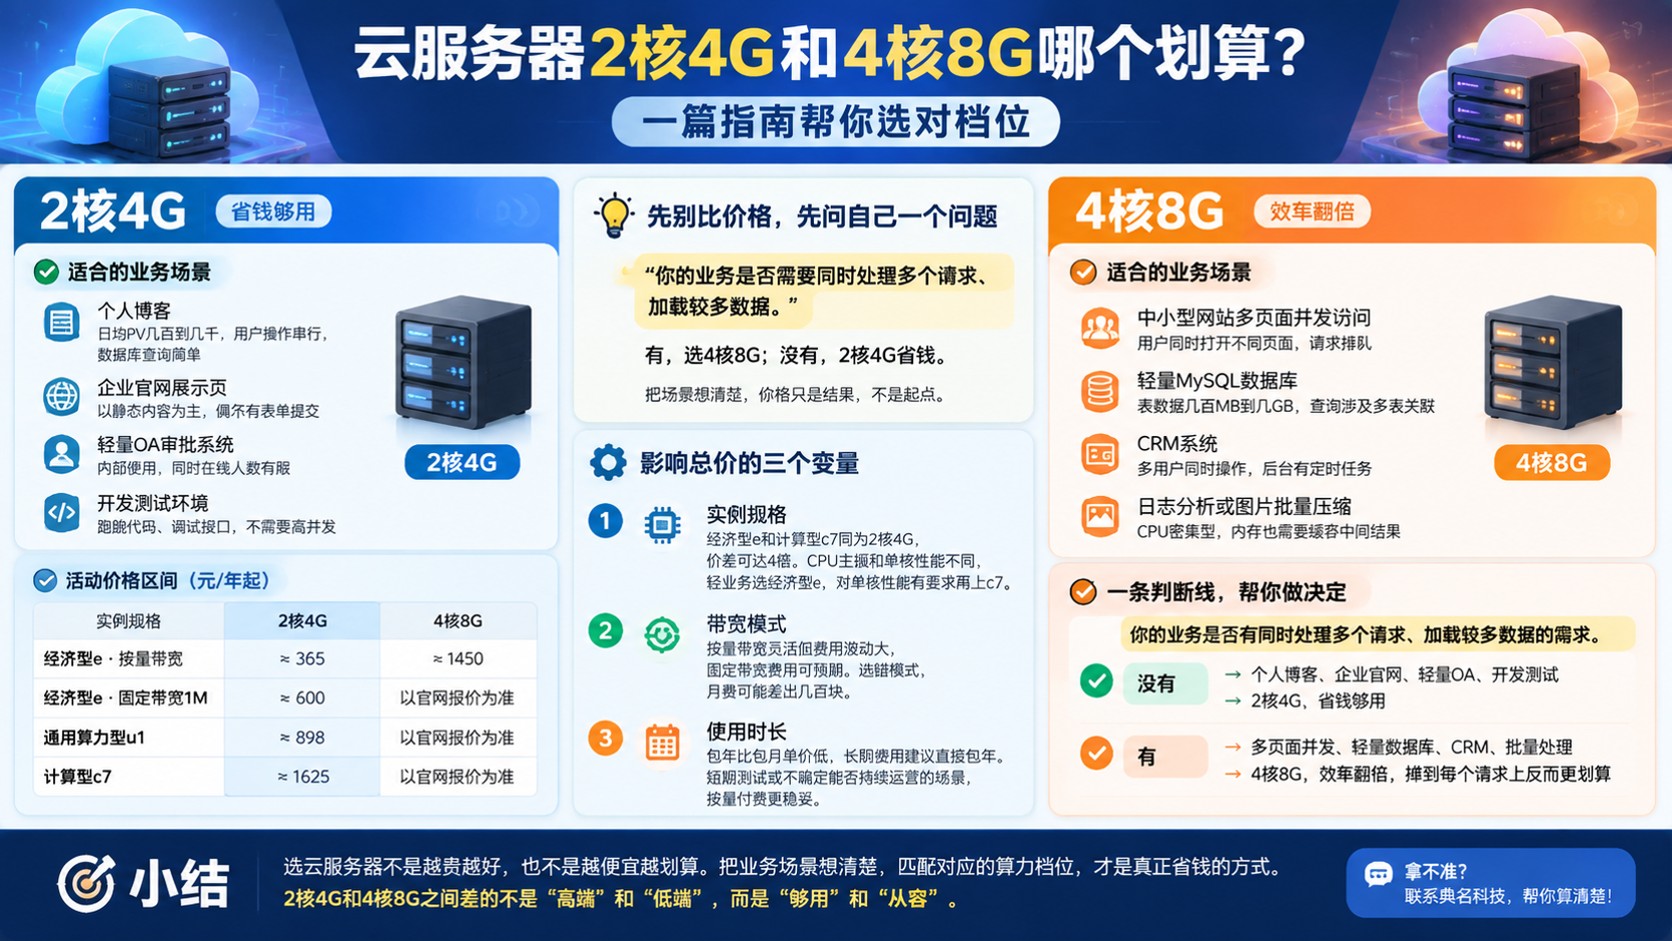
对于很多刚上云的架构师来说,最头疼的是无法像在本地一样直接通过 root 用户修改底层数据文件的读写权限。这种痛点在多云环境(如同时使用阿里云、华为云、AWS)中非常普遍。通用解法是根据业务需求选择不同的服务模式:如果你需要完全的文件级控制权,应选择云服务器(ECS/EC2/CVM)自建数据库;如果你追求运维效率,则应选择 RDS(关系型数据库服务,各厂商均提供的托管方案)。
在实际操作中,如果你关注的是如何获得对数据库文件的最高管理权限,不同厂商的实现路径有所差异。参考阿里云 RDS 官方文档,托管实例为了保证高可用性和安全性,禁用了对底层操作系统文件的直接访问,用户通过账号权限体系管理数据。而华为云的 GaussDB 或 AWS 的 RDS 在类似场景下也采取了相同的安全隔离策略。这意味着你无法通过“购买”某个开关来开启文件权限,而必须在“完全掌控(自建)”与“高效托管(RDS)”之间做选型。
那么,如果业务确实需要对底层文件进行特定操作,比如安装第三方审计插件或进行底层性能调优,该怎么选?在这种场景下,建议将数据库部署在云服务器上。例如,在阿里云 ECS、腾讯云 CVM 或 Azure VM 中自行安装 MySQL 或 PostgreSQL。这样你不仅拥有完整的 OS 根权限,还可以通过挂载高性能云盘(如 ESSD 或极速网络磁盘)来灵活定义文件系统的权限掩码。据部分技术实测,自建模式虽然增加了运维成本,但在文件级定制化方面具有绝对优势。
此外,很多用户提到的权限问题实际上是指数据库内部的权限管理(如 GRANT 语句)。这在所有主流云平台中都是标准功能,无需额外付费购买。无论是使用阿里云的 PolarDB、华为云的 RDS 还是 AWS Aurora,都支持精细化的用户角色与权限控制。关键在于确认你的应用是否需要的是“操作系统层面的文件读写权”还是“数据库逻辑层面的数据访问权”。
总结来看,针对阿里云如何购买数据库文件权限功能的这一诉求,核心不在于寻找购买入口,而在于重新审视架构选型。如果你需要文件权限,请转向云服务器自建方案;如果你需要稳定性,请接受托管服务的权限隔离。建议企业结合自身的合规要求与运维能力,在测试环境分别验证自建与托管两种模式的权限边界,从而做出最适合业务的决策。