阿里云如何购买堡垒机器人服务器功能的?
网站编辑2025-11-18 07:17:2039
多云环境下,堡垒机是服务器安全的第一道防线
“阿里云如何购买堡垒机器人服务器功能的?”这是很多企业在进行混合云或多云部署时常见的问题。堡垒机(Bastion Host)本质上是一种用于集中管理、审计和控制远程访问的服务器安全工具。它不仅能够限制对内部服务器的直接访问,还能记录所有操作行为,是企业IT安全架构中不可或缺的一环。
在实际业务中,企业往往面临“服务器权限谁在操作?”“谁访问了数据库?”“异常操作如何被发现?”等问题。而堡垒机通过统一登录入口、细粒度权限管理、全量操作审计等机制,有效解决了这些痛点。无论你使用的是阿里云、华为云还是AWS,主流厂商均已提供可商用的堡垒机产品或类似服务。
为什么堡垒机不能直接作为“机器人”使用?
不少用户误认为堡垒机是某种自动化运维工具,甚至想将其当作“自动执行脚本的机器人”。实际上,堡垒机的核心功能在于人与服务器之间的访问控制与审计,而非自动执行任务。如果你需要的是自动化运维机器人,则可能需要结合Ansible、SaltStack或Terraform等工具实现。
当然,在阿里云上,“堡垒机+自动化脚本”是可以协同工作的。比如你可以通过堡垒机跳转到目标机器后运行CI/CD脚本,或者将某些运维指令集成到RBAC权限模型中。但这些都需依赖人工触发或定时任务配置,并非真正意义上的“自动执行”。
阿里云如何购买堡垒机器人服务器功能的?——核心步骤解析
确认需求类型
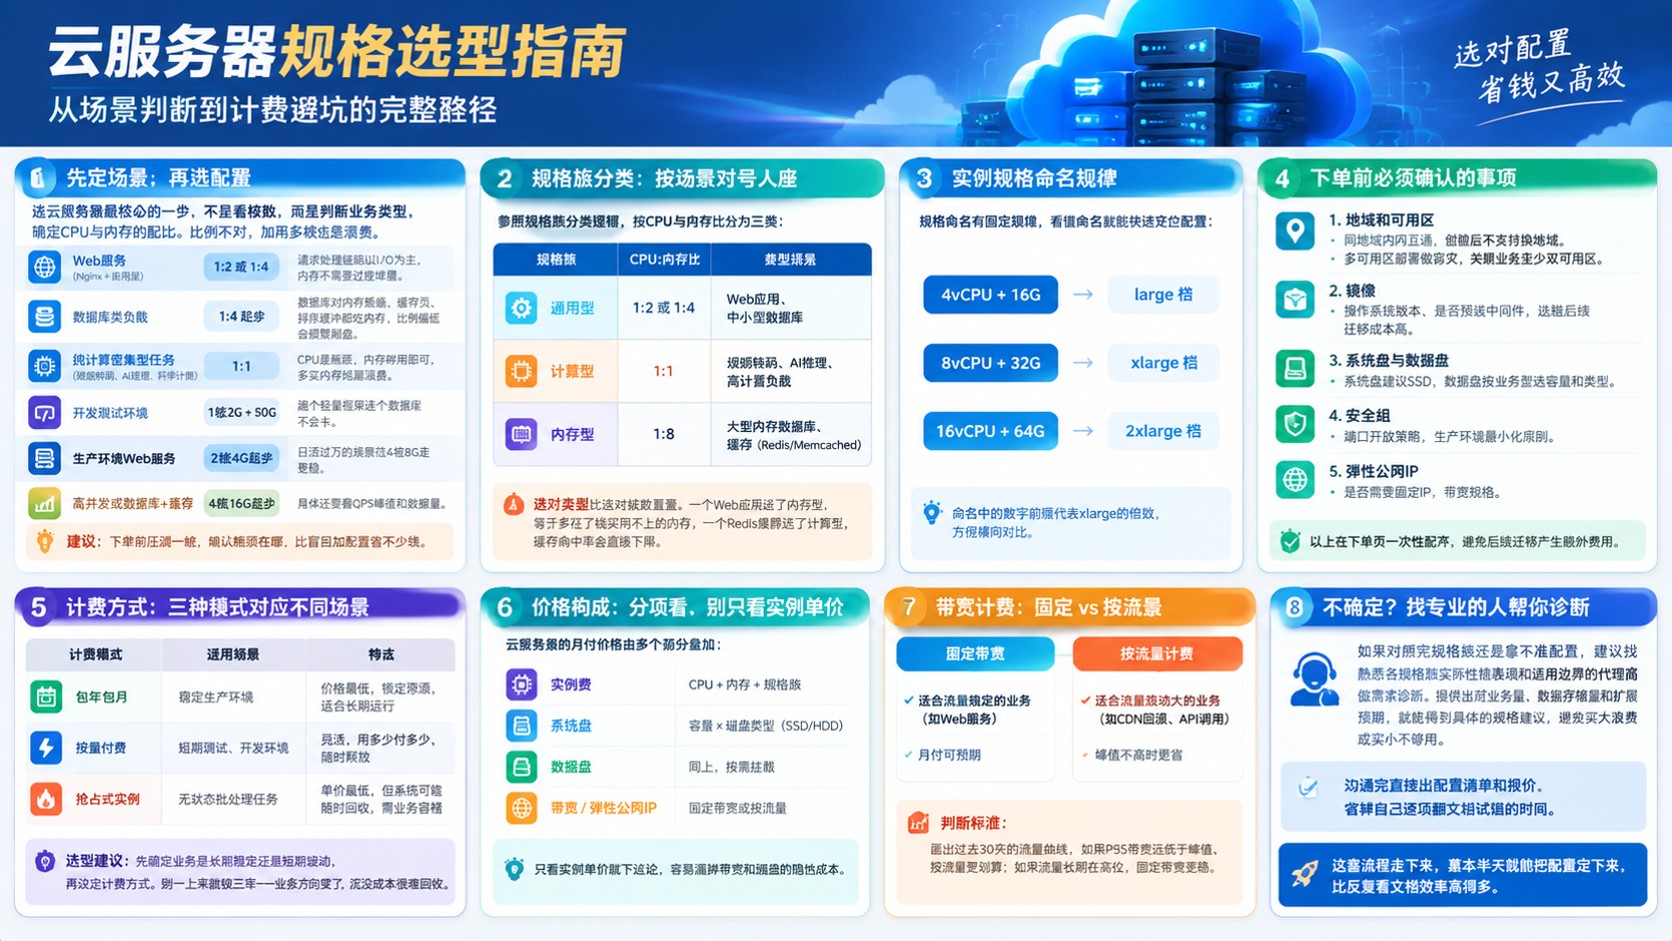
是要搭建一个临时测试用的堡垒机环境?还是用于生产环境的高可用部署?阿里云提供了标准型、高可用型等多种实例类型,价格从每月数百元到数千元不等。选择合适计费方式
阿里云支持按量付费与包年包月两种模式。按量付费适合测试阶段或突发需求;包年包月则更适合长期稳定使用的场景。此外,部分用户还会选择预留实例券以进一步降低成本。配置访问策略与审计规则
在控制台中设置白名单IP、用户权限组以及操作审计级别(如命令级/文件级)。这部分配置直接影响后续的安全合规性审核。部署并集成到现有流程
堡垒机并非独立运行即可生效,还需要与你的运维流程结合——如SSH密钥管理、审批流程联动等。阿里云文档建议配合RAM账号体系进行精细化管理。
多云对比:阿里云 vs 华为云 vs AWS
- 阿里云 Bastion Host:支持Linux/Windows系统接入、细粒度审计、API调用集成;
- 华为云 Bastion Host:强调国产化适配能力,兼容鲲鹏芯片平台;
- AWS Systems Manager (SSM):虽无传统“堡垒机”概念,但SSM Session Manager实现了类似的功能,并支持跨账户会话管理;
三者均能满足企业级安全审计需求,但具体选择需根据应用架构和合规要求判断。
如何判断是否需要购买堡垒机器人服务器功能?
这个问题的答案其实取决于你的业务场景:
- 如果你是中小企业的运维负责人,“我们每天手动登录几十台机器”,那你就需要一个集中管控入口;
- 如果你是国企/金融行业的IT架构师,“合规要求必须全量日志留存”,那你就必须启用堡垒机;
- 如果你正在考虑多云迁移,“如何统一各平台的访问入口”,那你可能需要评估统一身份认证方案(如SAML+LDAP+堡垒机制);
一句话总结:“当你发现服务器访问无法追踪时”,就是你应该考虑购买堡垒机的时候了。
最后一步:测试先行 + 中立决策
在决定购买之前,请务必进行7天左右的免费试用测试(多数厂商提供),验证其是否真正满足你的业务需求。同时建议对比至少两家主流厂商的产品特性(如阿里云 vs 华为云 vs AWS),重点关注以下维度:
- 是否支持国产芯片?
- 审计粒度能否满足合规要求?
- 是否有良好的API集成能力?
- 是否具备跨平台兼容性?
记住:选择“最合适的”,而不是“最便宜的”。