阿里云主机如何购买操作权功能:从零到一的配置指南
网站编辑2025-06-22 07:06:53177
在数字化浪潮中,阿里云主机已成为企业构建业务的基石。然而,许多用户在购买后对“操作权功能”的具体配置感到困惑。本文将系统解析阿里云主机的购买流程与操作权限管理逻辑,帮助您掌握从选购到权限控制的完整链条,让服务器真正成为您业务的“数字城堡”。
一、购买阿里云主机的基础逻辑
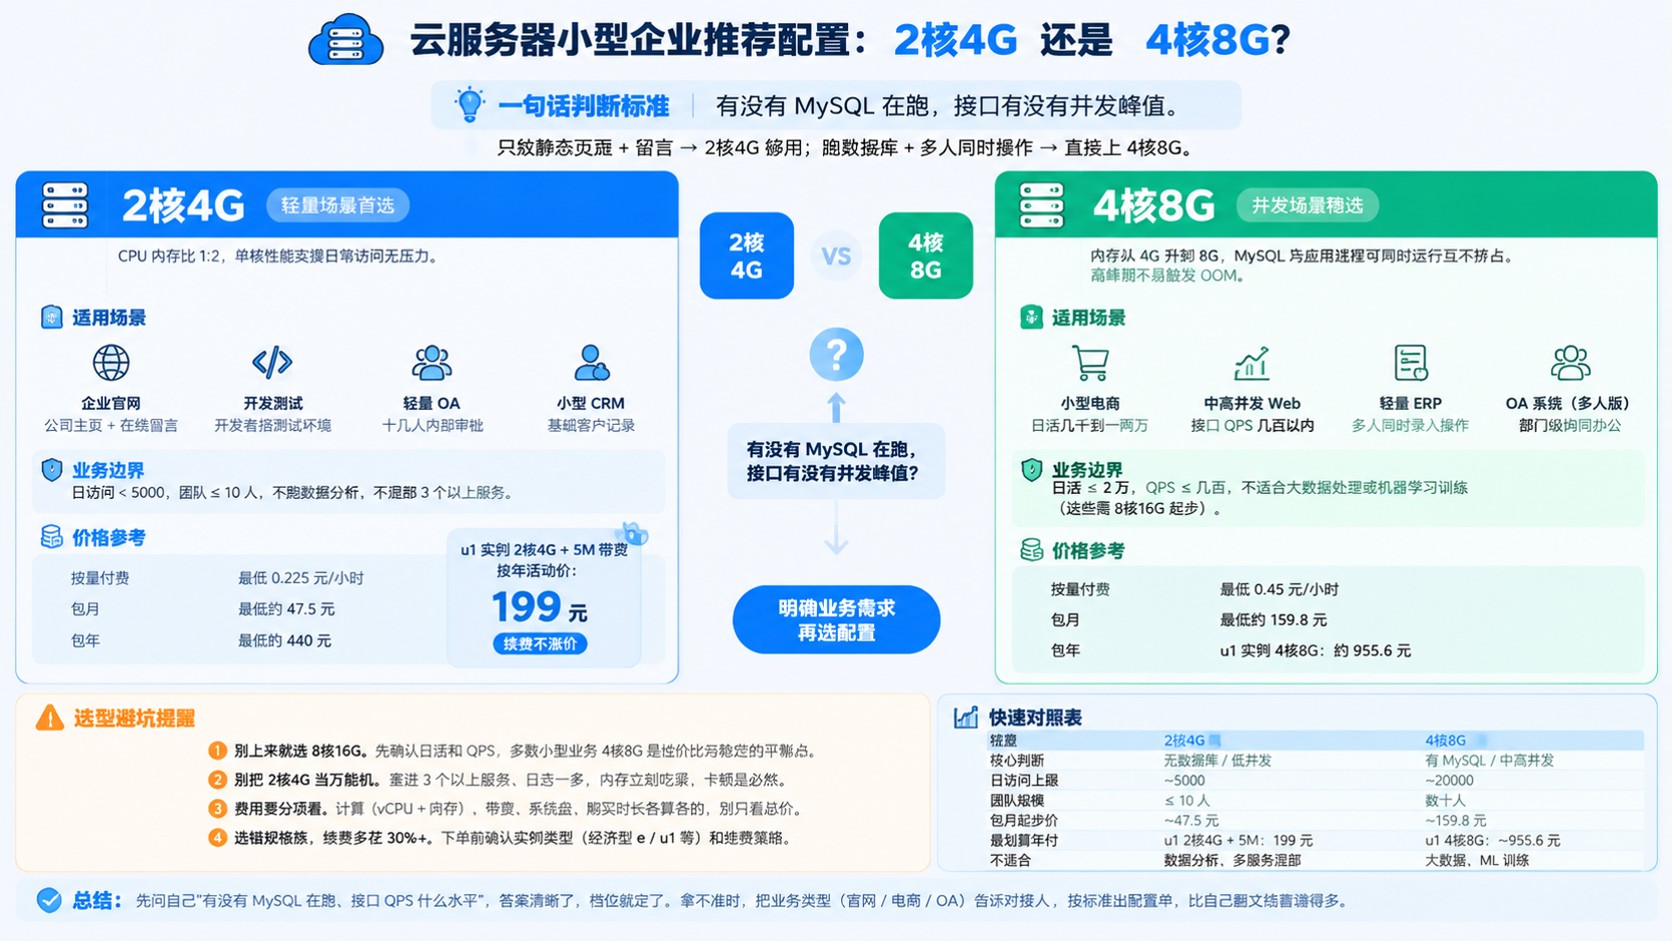
阿里云主机的购买本质上是资源租赁与权限分配的结合体。其核心在于理解“地域-配置-权限”的三角关系。地域选择需遵循“用户就近原则”,例如服务对象主要在华北地区,则选择北京节点可降低网络延迟;配置选择需平衡性能与成本,例如2核4G的ECSu1实例适合中小网站部署,而高并发场景则需升级至8核16G规格。
在配置阶段,操作权功能的雏形已初现端倪。安全组设置是权限管理的第一步,它如同服务器的“电子门卫”:默认仅开放22(SSH)和3389(Windows远程)端口,其他端口需手动添加规则。例如部署Web服务时,需开放80(HTTP)和443(HTTPS)端口,而数据库服务则需开放3306(MySQL)或1433(SQL Server)。
二、操作权限的深度配置技巧
购买完成后,权限管理进入精细化阶段。通过阿里云控制台的“实例详情”页面,可实现三大核心操作:
1. 远程登录控制:Linux系统使用SSH密钥认证更安全,而Windows系统建议启用双重认证(密码+动态验证码)。
2. 资源配额调整:根据业务波动弹性扩容,例如电商大促期间临时增加带宽至100M,活动结束后恢复至5M基准配置。
3. 访问日志审计:开启操作日志记录功能,可追溯所有配置变更记录,这对多团队协作场景尤为重要。
值得注意的是,权限管理需遵循“最小化原则”。例如生产环境仅开放必需端口,开发环境可临时开放更多测试端口,但需在验证后立即关闭。这种动态权限调整机制能有效降低安全风险。
三、常见问题与解决方案
在实际操作中,用户常面临三大痛点:
1. 无法远程连接:检查安全组规则是否放行对应端口,确认实例状态是否处于运行中。
2. 性能瓶颈预警:通过“监控与报警”功能查看CPU/内存使用率,必要时升级实例规格或启用负载均衡。
3. 权限冲突:多用户协作时建议创建独立RAM子账号,通过角色授权限制操作范围,避免误操作。
典名科技等专业服务商提供的“免费运行环境镜像”功能,可快速部署预配置好的开发环境,显著降低权限配置门槛。例如WordPress镜像已内置80端口开放规则,用户无需手动设置即可直接建站。
四、操作权功能的进阶应用
当您熟练掌握基础配置后,可探索更高级的权限管理方案:
- 自动化运维:通过阿里云CLI工具编写脚本,实现批量配置安全组规则。
- 混合云架构:将本地服务器与阿里云主机打通,通过专线实现权限统一管理。
- 安全合规:启用堡垒机功能,强制所有操作必须通过审计通道进行,满足金融、医疗等行业的监管要求。
总结
阿里云主机的操作权功能本质上是权限分配与资源控制的艺术。从地域选择到安全组配置,从基础登录到自动化运维,每个环节都需在安全与效率间找到平衡点。通过本文的指导,您不仅能完成主机购买,更能构建起完善的权限管理体系。记住,优秀的权限设计不是一蹴而就的,而是随着业务发展持续优化的过程。现在,就从您的第一台阿里云主机开始,打造属于自己的数字帝国吧!