阿里云主机如何购买使用信息权限的全流程解析
网站编辑2025-06-02 07:53:28257
在数字化时代,阿里云主机作为企业构建业务的核心基础设施,其购买与权限管理直接影响到系统的安全性与效率。无论是初创团队还是成熟企业,掌握阿里云主机的购买流程与权限配置逻辑,都是实现业务稳定运行的关键。本文将从实际操作角度出发,结合阿里云官方标准流程与行业实践,系统解析如何高效购买阿里云主机并科学配置信息权限,帮助用户构建安全、灵活的云上环境。
购买阿里云主机:从需求分析到配置确认的五步法则
购买阿里云主机并非简单的“选配置-付款”流程,而是需要结合业务场景、技术需求与成本控制的系统性决策。
第一步:地域与机型选择——构建低延迟网络架构
地域选择需优先考虑用户分布与业务部署区域。例如,若目标用户集中在华东地区,选择上海地域可显著降低网络延迟。机型配置则需平衡计算性能与成本:轻量级网站可选1核2G基础型,高并发业务则需4核8G以上机型。值得注意的是,阿里云提供的GPU机型与突发性能实例,可针对AI训练或短期高负载场景提供弹性支持。
第二步:镜像与系统初始化——奠定安全基础
镜像选择直接影响系统稳定性与维护成本。Linux系统(如CentOS、Ubuntu)适合需要长期稳定运行的服务器环境,而Windows Server镜像则更适合需要图形界面或特定企业应用(如SQL Server)的场景。建议在创建实例时启用密码+密钥双因素认证,从源头提升系统安全性。
第三步:存储与带宽规划——平衡性能与成本
存储配置需区分系统盘与数据盘:系统盘建议选择SSD类型以提升启动速度,数据盘则可按需扩展。带宽设置需根据业务流量预估,例如电商秒杀活动需预留100M以上带宽,而静态资源站5M带宽即可满足需求。阿里云的弹性公网IP与带宽按需付费模式,能有效避免资源闲置。
第四步:安全组配置——构建动态防火墙
安全组是控制信息权限的核心工具。默认开放22(SSH)、3389(RDP)端口满足远程管理需求,Web服务需开放80(HTTP)与443(HTTPS)。对于高安全性场景(如金融系统),可设置IP白名单限制访问来源。例如,仅允许运维团队的固定IP访问3389端口,可有效防范暴力破解攻击。
第五步:配置确认与资源优化
在提交订单前,需逐项核对地域、带宽、安全组等关键参数。建议启用阿里云的自动续费功能,避免因欠费导致业务中断。若需进一步优化成本,可选择按量付费实例或参与阿里云的弹性计算活动(如ECSu1实例2核4G仅需¥199/年起)。
权限管理实践:从安全组到RAM角色的进阶策略
在完成主机购买后,科学的权限管理是保障业务安全的核心环节。
安全组的精细化配置
安全组支持入方向与出方向的独立规则设置。例如,可允许入方向的SSH(22端口)仅来自特定IP段,同时限制出方向仅允许访问数据库服务器的3306端口。这种最小权限原则能有效隔离潜在风险。
RAM角色与临时凭证的结合
通过阿里云RAM(资源访问管理)服务,可为不同团队成员分配差异化权限。例如,开发人员仅拥有代码部署权限,运维人员可管理安全组与网络配置。结合临时访问凭证(AccessKey),可避免长期暴露敏感权限。
云监控与日志审计
启用云监控服务可实时追踪登录尝试、带宽波动等异常行为。同时,通过操作审计功能记录所有关键操作(如安全组修改),便于事后追溯与合规性审查。
典型场景分析与解决方案
场景1:初创团队搭建测试环境
需求:低成本、快速部署、基础安全
方案:选择轻量级实例(1核2G),使用Ubuntu镜像,配置5M带宽与基础安全组。通过RAM为开发人员分配仅限代码部署的权限,避免误操作风险。
场景2:企业级电商系统部署
需求:高可用、弹性扩展、严格权限控制
方案:采用4核8G以上机型集群,部署负载均衡与自动伸缩策略。安全组限制仅运维团队IP可访问管理端口,数据库端口仅允许内网访问。通过RAM划分开发、运维、审计团队的独立权限层级。
总结
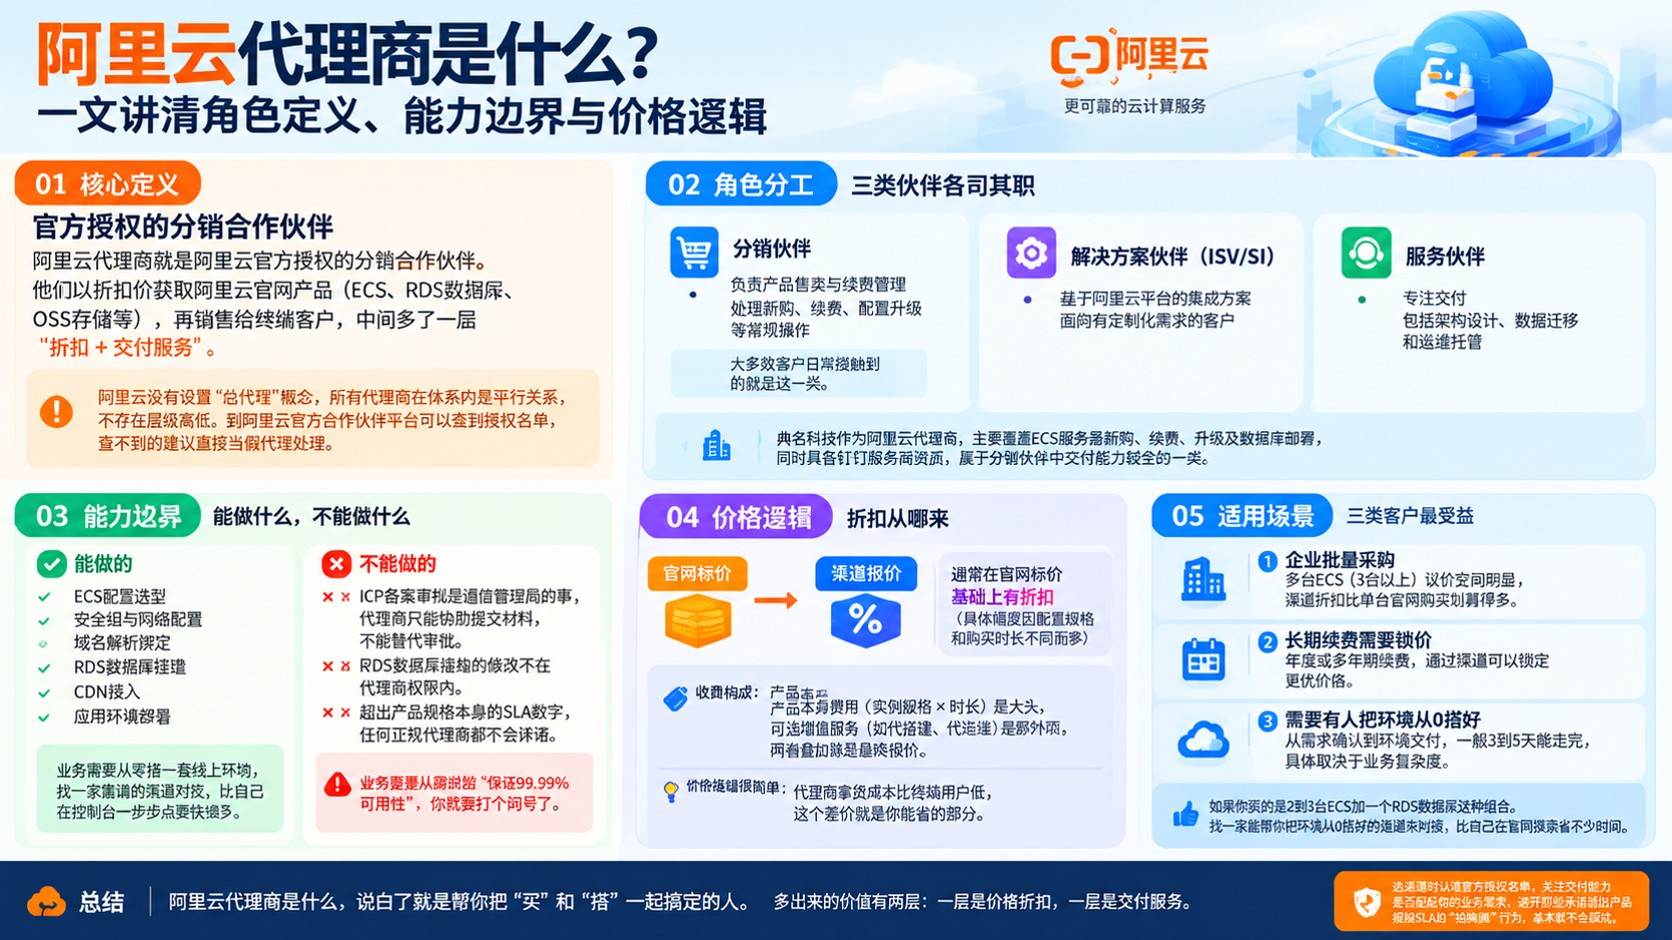
阿里云主机的购买与权限管理是一项需要技术洞察与业务理解相结合的系统工程。从地域选择到安全组配置,每一步决策都需基于实际需求精准规划。通过典名科技等阿里云合作伙伴,用户不仅能享受15%返佣优惠,更能获得专业的技术咨询服务。在数字化转型的浪潮中,掌握科学的云主机管理方法,将成为企业构建核心竞争力的重要基石。