堡垒机审计SCP命令操作的最佳实践
网站编辑2022-08-11 14:46:383682
在个人电脑上登录服务器使用SCP命令上传、下载文件时,堡垒机无法对上传、下载文件的操作进行审计。如果需要堡垒机对该操作进行审计,您可以在个人电脑上进行相关配置,从而实现使用堡垒机审计该操作。
操作步骤
- 执行以下命令,编辑ssh_config文件。
vi ~/.ssh/ssh_config以下为ssh_config文件中需要编辑的内容的模板,您可直接复制粘贴后对相关配置信息进行修改。#堡垒机别名,如果堡垒机没有使用别名,请删除别名的配置 Host __USM__ #堡垒机用户名(本地账号、AD/LDAP账号、RAM子账号) User 136******** #堡垒机IP Hostname 120.55.XX.XX #端口 Port 60022 #服务器1 #服务器1的别名,如果服务器没有使用别名,请删除别名的配置 Host cylinux123 #服务器1的IP Hostname 192.168.XX.XX #服务器1端口 Port 22 #服务器2(如果只有一个服务器,请删除该服务器) #服务器2的别名,如果服务器没有使用别名,请删除别名的配置 Host cylinux123 #服务器2的IP Hostname 192.168.XX.XX #服务器2的端口 Port 22 #目标服务器 Host 1* 2* 3* 4* 5* 6* 7* 8* 9* #关闭密钥验证 PubkeyAuthentication no #设置堡垒机为代理。以下代理配置信息可直接复制使用,无需进行修改。 ProxyCommand ssh -F /root/.ssh/ssh_config -A -q __USM__ -W %h:%p Host a* b* c* d* e* f* h* i* j* k* l* m* n* o* p* q* r* s* t* u* v* w* x* y* z* PubkeyAuthentication no ProxyCommand ssh -F /root/.ssh/ssh_config -A -q __USM__ -W %h:%p Host A* B* C* D* E* F* H* I* J* K* L* M* N* O* P* Q* R* S* T* U* V* W* X* Y* Z* PubkeyAuthentication no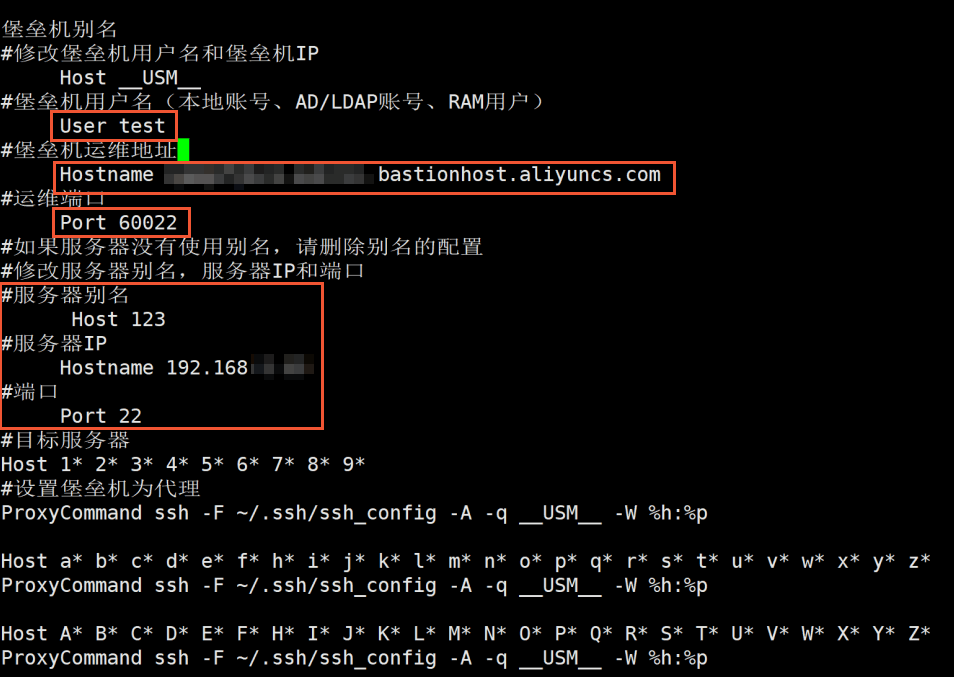 需要修改的配置信息说明如下:
- 需要修改的堡垒机的信息
- 堡垒机用户名
- 堡垒机运维地址
- 堡垒机运维端口(默认为60022)
- 要修改的服务器的信息
- 如果您在个人电脑上未设置堡垒机的别名,您需要修改服务器IP和端口(默认SSH协议连接端口为:22)。
- 如果您在个人电脑上为单某个服务器设置了别名,您需要修改该服务器别名、服务器IP和端口(默认SSH协议连接端口为:22)。
- 如果您在个人电脑上为多个服务器设置了别名,修改服务器的信息时,需将服务器别名、服务器IP和端口作为一个整体,多个服务器依次配置这部分内容。
- 需要修改的堡垒机的信息
- 执行以下命令,使用SCP命令将文件上传或下载到服务器。

- 上传文件
scp -F .ssh/ssh_config filename root@192.168.XX.XX:/(上传的文件默认在根目录中) - 下载文件
scp -F ~/.ssh/ssh_config root@192.168.XX.XX:/filename /root
说明 如果连接服务器时出现错误提示:ssh_exchange_identification: Connection closed by remote host,请删除~/.ssh/known_hosts目录,然后再次执行上述命令,重新连接服务器。相关命令- SSH运维:
ssh -F ~/.ssh/ssh_config root@192.168.XX.XX(服务器账号@ip或别名) - Rsync上传文件:
rsync -e "ssh -F /root/.ssh/ssh_config" -avp filename root@192.168.XX.XX:/ - Rsync下载文件:
rsync -e "ssh -F /root/.ssh/ssh_config" -avp root@192.168.XX.XX:/filename /root
- 上传文件
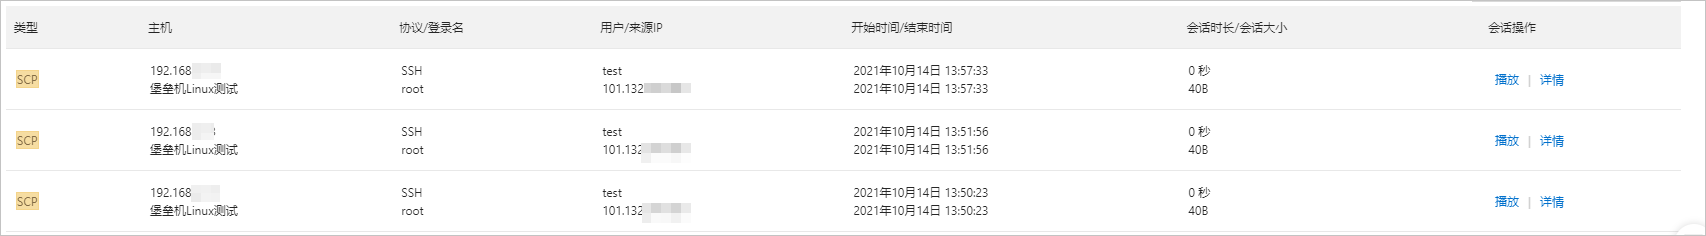
执行结果